Google изключи сървърите зад XCPE – backdoor, скрит във фърмуера на Android TV приставки (set-top boxes). Групата за анализ на заплахи на Google (Threat Intelligence Group) приписва операцията с висока степен на сигурност на Videostrong Technology – компанията, произвела много от тези устройства. Към ботнета са били включени над 1,3 милиона устройства.
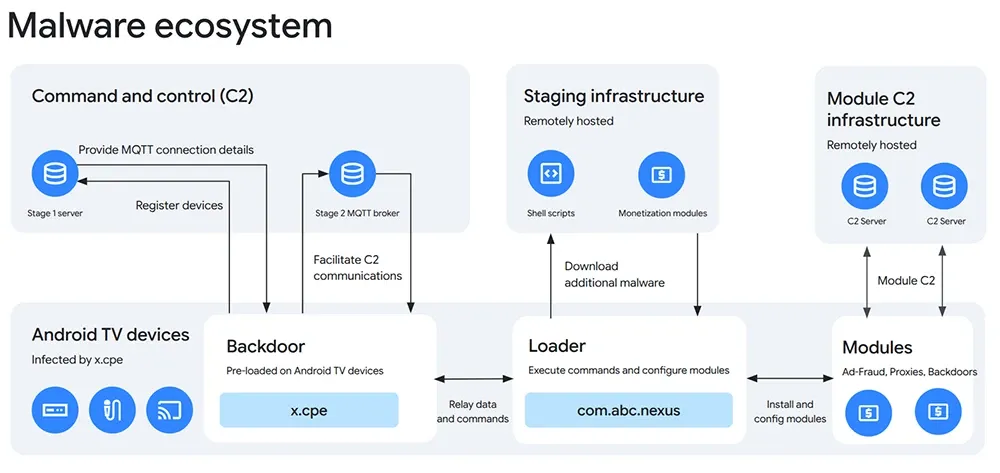
Общ преглед на зловредния код XCPE (източник: Google)
Достъпът като продукт
Бизнес моделът се основавал на продажба на достъп. Изследователите твърдят, че компанията е продавала достъп до хола на своите клиенти на киберпрестъпни партньори, които внедрявали собствени модули в приставките. Тези модули извършвали скрити рекламни показвания, включвали устройствата в мрежи от резидентни прокси сървъри (които пренасочват чужд трафик през домашната интернет връзка на жертвата), крадели данни за акаунти и системни дневници и инсталирали допълнителен зловреден код. Операторите могли също да правят екранни снимки в реално време, да инжектират натискания на клавиши и да отварят шел на устройството.
Цифрата от 1,3 милиона обхваща приставките, свързани с този backdoor. Google изчислява, че спирането на командните домейни на партньорите прекъсва достъпа до поне още 10 милиона компрометирани устройства, които са били заразени по други пътища и чрез други семейства зловреден код.
„Въпреки че огромното мнозинство от заразените устройства в ботнета XCPE са Android TV приставки, наблюдавахме и редица други Android-базирани IoT устройства, включително устройства за телездраве, караоке машини и дигитални информационни табла“, пишат от Google Threat Intelligence Group.
Премахването е най-трудната част
Основният компонент работи със системни привилегии и се преинсталира сам от защитен дял след рестарт, така че изтриването на приложението не почиства устройството. Той изключва Google Play Protect, като променя настройката, която проверява пакетите, и изтрива записите за това, с което потребителят се е съгласил. От август 2026 г. операторите инсталират дроперi, маскирани като системни пакети, които използват експлойт за повишаване на привилегии, за да записват в системния дял, което ги прави още по-трудни за премахване.
Google предприе правни действия срещу домейните и сървърите, използвани за управление на ботнета и доставяне на модули, както и срещу командната инфраструктура на повече от дузина семейства зловреден код, разпространявани през backdoor-а. Компанията е забранена – заедно с всички бъдещи дъщерни дружества и партньори – да произвежда сертифицирани Android устройства или да доставя софтуер на сертифицирани производители, а Google прекъсна отношенията си с нея.
Проверките за целостта на фърмуера на сертифицираните Android TV устройства са затегнати, а Google промени процеса си за преглед на производителите, за да затвори пропуска в тестването, който е бил използван. В операцията по ликвидиране на ботнета са участвали Националната полицейска агенция на Япония, Lumen, HUMAN Security, Plume, Synthient и TrendAI.
„Мрежите от компрометирани устройства се поддържат от печалбата: операторите поемат контрол над устройства и домашни връзки без съгласие, след което монетизират този достъп чрез прокси услуги и различни измами. Съвместните действия, както в тази операция, прекъсват инфраструктурата, необходима за монетизацията, повишават цената на поддържането на такива мрежи и отслабват стимулите, които ги крепят“, заяви Гавин Рийд, CISO в HUMAN.
- Android
- ботнет
- киберпрестъпност
- хардуер
- Интернет на нещата
- зловреден код