Някои атаки тази седмица не се нуждаеха от кой знае какъв трик. Фалшиво обаждане от поддръжката, доверение в разширение, споделена връзка или устройство без парола. Малки неща, за които хората едва се замислят. И все пак всяко от тях беше достатъчно, за да причини сериозни проблеми.
След това дойдоха и по-големите каши. Откраднати милиарди, скрити мрежи от хакнати устройства, компрометиран софтуер и атакуващи, които намират нови начини да обърнат обикновените инструменти срещу техните потребители. Дори местата, предназначени да пазят парите и системите в безопасност, се оказаха със свои собствени проблеми. Странното е колко често щетите започваха от място, към което никой не гледаше.
И това е преди да стигнем до дългия списък с нови програмни грешки, съмнителни услуги и измами, които се разпространяват в момента. Има доста неща за преглеждане. Ето какво попадна в списъка.
⚡ Заплаха на седмицата
Северна Корея поставя нов рекорд с кражбата на криптовалута за $6.43 млрд. от Binance — Федералното бюро за разследване (ФБР) на САЩ официално приписа кражбата на виртуални активи за над $6 милиарда от Binance на севернокорейска хакерска група, наречена TraderTraitor. Плячката засенчва откраднатите $1.46 милиарда от Bybit през февруари 2025 г., което я прави най-голямата кражба на криптовалута в историята. Средствата са били откраднати през 11 блокчейна, като 82% от тях са били в Ethereum и Bitcoin. От откраднатите от TraderTraitor $6.43 милиарда, активи за $2.85 милиарда са били замразени в блокчейна от Tether, Circle, Ripple, Arbitrum и Optimism.
Mythos: Картографирайте пътищата за атака, за да пресечете маршрутите за латерално проникване
Получете достъп до доклада за CTEM на Gartner®, за да видите как платформата Mythos непрекъснато картографира пътищата за атака между различните домейни и изолира ключовите критични точки, за да прекъсне активното латерално движение към критични активи.
🔔 Водещи новини
- Volt Typhoon използва скритата мрежа Silent Train при zero-day атаки — Спонсорираната от китайската държава хакерска група Volt Typhoon използва рамка, която разчита на ротиращи се вериги от свързани устройства, компрометирани при поискване, включително за улесняване на zero-day атаки, насочени към високостойностни системи. Тя носи кодовото име Silent Train, тъй като атакуващият я използва срещу избрани цели, почиства я след всяка операция за минимизиране на откриването и приписването на авторство, и я обновява непрекъснато. Silent Train представлява релейна инфраструктура, формирана от компрометирани устройства с цел скриване на произхода на нейните атаки. Констатациите подчертават доказателства за усилия за предварително осигуряване на достъп в рамките на това, което се описва като „стратегически комуникации, критична инфраструктура и други екосистеми, които стават съществени по време на геополитическо напрежение или кризи“. Silent Train е изградена около „бързо ротиращи се вериги от компрометирани SOHO, IoT и корпоративни устройства“. Естеството на тези жертви „показва целенасочени усилия за поддържане на достъп до критични екосистеми, които поддържат отбраната, логистиката, комуникациите, военните и гражданските операции, особено по време на засилено напрежение или кризи в Индо-Тихоокеанския регион“.
- Polymarket временно спря търговията след хакване на трета страна — Платформата за пазари на прогнози Polymarket временно преустанови търговията, след като хакери компрометираха DebugBear, услуга на трета страна, за да разпространят източващ криптовалута JavaScript, който отклони приблизително 2,7 милиона долара в активи от 33 депозитни портфейла за по-малко от час. „Записите на нашия DNS сървър бяха компрометирани чрез нашия регистратор на домейни. В момента не можем да получаваме имейли, изпратени до нашия домейн“, заявиха от DebugBear в актуализация, споделена на 31 октомври 2026 г. „Въз основа на първоначалното ни разследване тази атака е била насочена към уебсайта на конкретен клиент. Не сме видели никакви индикации за компрометиране на вътрешните ни системи, въпреки че ще продължим да разследваме това.“ През юни Polymarket разкри друг пробив при трета страна, който инжектира злонамерен скрипт в нейния фронтенд, довеждайки до докладвани загуби от около 3 милиона долара.
- Споделени връзки в ChatGPT водят до изпълнение на код — Изследователи от Parameter Labs разкриха вече отстранена уязвимост в ChatGPT, която превръщаше обикновена връзка за споделяне в контролиран от атакуващия JavaScript, изпълняващ се в рамките на активната сесия на всеки, който я отвори. „Атакуващият може да създаде злонамерен разговор, да го публикува чрез нормалната функция за споделяне на ChatGPT и да изпрати връзката на друг потребител“, посочиха от Parameter Labs. „Когато жертвата отвори споделената връзка, зловредният код се изпълнява като chatgpt.com с достъп до удостоверената уеб сесия на жертвата.“ Успешното експлоатиране може да позволи на атакуващия да изброи списъка с разговори на жертвата, да извлече съдържание от личен разговор и да изпрати данни от този разговор към външен сървър.
- Официално разширение Claude Code в Cursor Marketplace със задна вратичка през SSH — Две версии на разширението Claude Code, разпространявани чрез Cursor Marketplace, са били манипулирани с цел инсталиране на устойчива SSH задна вратичка (backdoor) върху засегнатите системи. От Cursor заявиха, че инцидентът е засегнал до 5000 потребители. В отговор на инцидента от Cursor посочиха, че са подменили своите ключове, изградили са наново пазара за разширения и са работили с доставчика на облачни услуги за изключване на сървъра, така че обратната обвивка (reverse shell) вече да не функционира. Те също така подчертаха, че никакви други разширения не са били злонамерено модифицирани като част от атаката. Въпреки това няколко въпроса около атаката по веригата на доставки остават без отговор, включително как злонамереният субект е успял да публикува зловредно разширение под името на Anthropic в пазара на Cursor и какво ниво на достъп е успял да получи.
- ФБР иззе доставчика на непробиваем хостинг Virtualine — Министерството на правосъдието на САЩ (DoJ) обяви изземването на домейн, свързан с доставчик на непробиваем хостинг (BPH), наречен Virtualine. От DoJ заявиха, че услугата е била използвана за извършване и улесняване на мащабна престъпна дейност, включително „рекламиране на сексуално експлицитни изображения на непълнолетни, умишлено разкриване на интимни визуални изображения на възрастни и непълнолетни без тяхно съгласие и международно пране на пари, предназначено да прикрива и насърчава престъпно поведение“. Въпреки това дългосрочното въздействие на подобни акции се поставя под въпрос. Според Intel 471 прекъсванията са насочили клиентите към по-нови услуги, управлявани от бивши дистрибутори, фрагментирайки пазара, вместо да елиминират търсенето. Разкритието идва в момент, когато Австралийската дирекция за сигнали (Australian Signals Directorate) съобщи, че е получила бекенд достъп до операциите на Amadey и е прекъснала достъпа му до 180 000 компютъра по целия свят.
- Keystone ще унищожи 18 835 хардуерни портфейла — Keystone потвърди инцидент със сигурността, засягащ официалния ѝ уебсайт, при който атакуващ е експлоатирал уязвимост в инструмент за наблюдение на данни на трета страна, за да повиши привилегиите си и да получи известна информация за клиентите, както и ключ, използван за проверка на автентичността на устройствата им. Това включва 25 964 записа, съдържащи имена, данни за контакт, адреси за доставка и информация за поръчки, заедно с 12 873 записа от завършени поръчки, съдържащи имена, данни за контакт и информация за доставка, подадени от потребителите. Освен че спира използването на стария ключ, Keystone планира да унищожи 18 835 устройства от съществуващите складови наличности, които съдържат стария ключ. „Доставката на всички неизпратени поръчки от нашия официален уебсайт е преустановена“, заявиха от компанията. „Продажбите ще преминат към модел на предварителни поръчки, докато производството на устройства, използващи новия ключ, не приключи, след което доставките ще бъдат възобновени.“ В свързано събитие друг производител на хардуерни портфейли за криптовалута, Trezor, заяви, че е получил достоверни сигнали за предполагаем хардуерен имплант за кражба на криптовалута в устройство Trezor Safe 5, продадено от неговия дистрибутор CryptoBilis в Югоизточна Азия. „Ако сте закупили Trezor от CryptoBilis от март 2026 г. нататък и го използвате за съхранение на средства, моля, преместете средствата си в новосъздаден портфейл с нова възстановяваща фраза (seed) възможно най-скоро“, призоваха от компанията.
- Шпионският софтуер за Android uCreator може да клонира акаунти в WeChat — Комерсиално предлаган шпионски софтуер за Android, наречен uCreator, е предназначен да атакува обикновени потребители на мобилни портфейли и приложения за съобщения в Китай и Югоизточна Азия, включително GCash (Филипините), WeChat, WeCom, QQ, Telegram, WhatsApp, LINE, Zalo, KakaoTalk, Viber и MoMo. Той може да се използва и за клониране на акаунти в WeChat. Жертвите инсталират преопаковани копия на легитимни приложения, разпространявани чрез странично зареждане (sideloading) или схеми за социално инженерство. Атаката използва вариация на техники за виртуализация на самото устройство, наблюдавани в зловреден софтуер като GodFather, за извършване на измами. „GodFather стартира банковото приложение във виртуален контейнер и поставя фалшив препокриващ слой (overlay) отгоре, за да открадне идентификационни данни чрез фишинг: жертвата всъщност въвежда данни в екрана на атакуващия“, каза изследователят по сигурността Ови Либер. „uCreator споделя същата основа, но не изчертава препокриващ слой. Това всъщност е случай на препокриване на приложението срещу инструментиране на приложението, като второто е по-тихо и не се ограничава само до екрана за вход. За оператора то се мащабира до всяко приложение, за което доставчикът напише модул.“
- Gheist превръща GitHub Actions в услуга за извличане на тайни — Автоматизирана кампания, наречена Gheist, е била забелязана да внедрява работен процес за извличане на тайни с име „sync-check“ във всяко хранилище, до което откраднатите токени в GitHub могат да достигнат. „Работният процес се опитва да отпечата тайните на хранилището в собствения си регистрационен файл (лог) на работния процес“, заявиха от Wiz. „След това инструментът изтегля регистрационния файл чрез GitHub API и изтрива изпълнението секунди по-късно.“ Притежаваната от Google компания за облачна сигурност съобщи, че е възстановила повече от 13 500 внедрени разклонения (branches) от над 850 компрометирани акаунта. Кампанията е засечена за първи път в средата на септември 2026 г.
️🔥 Актуални CVE уязвимости
Грешките се появяват всяка седмица, а времето между издаването на корекция за сигурност и реалното експлоатиране се скъсява бързо. Това са най-сериозните случаи за седмицата: с висока степен на критичност, широко използвани или вече тествани за атаки в реални условия.
Проверете списъка, инсталирайте корекции за сигурност за това, което използвате, и започнете първо с отбелязаните като спешни — CVE-2026-115889, CVE-2026-115893 (Wasmtime), CVE-2026-90975 (Fireblocks mpc-lib), CVE-2026-91141 (COVESA vsomeip), CVE-2026-88781, CVE-2026-75775, CVE-2026-75779, CVE-2026-93489, CVE-2026-17518, CVE-2026-75753, CVE-2026-102438, CVE-2026-14911, CVE-2026-16528, CVE-2026-19386, CVE-2026-19396, CVE-2026-93495, CVE-2026-14157, CVE-2026-13313 (ASUS), CVE-2026-114573, CVE-2026-9082, CVE-2026-118539 (Drupal), CVE-2026-114595, CVE-2026-114596, CVE-2026-114597, CVE-2026-114598 (EPICS Base), CVE-2026-97631 (TianoCore EDK II), CVE-2026-115881, CVE-2026-115884 (GoAhead), CVE-2026-110720 (HashiCorp consul-k8s), CVE-2026-90885, CVE-2026-85250, CVE-2026-88901, CVE-2026-88900, CVE-2026-78165, CVE-2026-85251 (Apache Camel), CVE-2026-115547 (Okta), CVE-2026-114349, CVE-2026-111551 (Apache Kafka), CVE-2026-118306, CVE-2026-118331, CVE-2026-118348, CVE-2026-118344, CVE-2026-106378 (Google Chrome), от CVE-2026-117860 до CVE-2026-117954, от CVE-2026-118005 до CVE-2026-118017 (Mozilla Firefox), CVE-2026-98432 (ядрото на Linux), CVE-2026-18672, CVE-2026-19219 (Telerik UI for ASP.NET AJAX), TRA-2020-14 (Kodi), CVE-2026-107239, CVE-2026-107238, CVE-2023-22793 (Veeam), CVE-2026-103401, CVE-2026-103402, CVE-2026-103403, CVE-2026-103404, CVE-2026-103405, CVE-2026-103406, CVE-2026-103407, CVE-2026-103408, CVE-2026-103409 (Juniper Networks Session Smart Router), CVE-2026-111585 (TeamViewer), CAN-2026-2035970 (IP камери Intelbras), CVE-2026-103594, CVE-2026-112709, CVE-2026-112710, CVE-2026-93857, CVE-2026-103593, CVE-2026-93865, CVE-2026-93866 (WatchGuard Fireware OS), CVE-2026-101296, CVE-2026-101356, CVE-2026-103119 (Apache Tomcat), CVE-2026-112816 (Canonical LXD), CVE-2026-93680, CVE-2026-110186 (Langflow OSS) и уязвимост за отдалечено изпълнение на код преди удостоверяване в TightVNC.
🎥 Уебинари по киберсигурност
- Научете как да превърнете контекста за идентичността в по-бърза и по-интелигентна реакция на SOC → Вашите инструменти за сигурност могат да засичат подозрителна активност, но без контекст за идентичността критичните заплахи може да останат незабелязани. Тъй като машинните идентичности и AI агентите разширяват атакуемата повърхност, екипите в центровете за оперативна сигурност (SOC) се нуждаят от по-дълбока видимост, за да реагират ефективно. Присъединете се към този воден от експерти уебинар, за да откриете как свързването на разузнавателни данни за идентичността с операциите по сигурността може да помогне за разкриване на скрити рискове, ускоряване на разследванията и по-бързо ограничаване на заплахите.
- От уязвимости от тип нулев ден до експлойти за минути: Готови ли сте за AI заплахите? → Кибератаките, задвижвани от изкуствен интелект (AI), се ускоряват, съкращавайки времето, с което разполагат екипите по сигурността за засичане, разследване и реакция. Готови ли са вашите защити да се справят с това темпо? Присъединете се към този воден от експерти уебинар, за да научите как да укрепите готовността си срещу AI заплахи, да подобрите видимостта върху атакуемата повърхност и да изградите по-бързи и по-устойчиви операции по сигурността, преди атакуващите да вземат превес.
📰 По света на киберсигурността
- Мащабна кампания за пренасочване на търсенията, наречена Searchjacked, включваща 319 разширения за Chrome с общо 13,4 милиона отчетени инсталации, е отвличала търсенията на потребителите през сървъри за проследяване, улавяла е заявките и е събирала комисиони за препращане от Microsoft Bing и Yahoo. Разкритията на Socket разширяват откритието от април 2025 г. за 57 разширения за Chrome с шест милиона потребители, добавяйки 264 новоидентифицирани добавки с още 8,7 милиона потребители. Въпреки че се хостват в Chrome Web Store, те са скрити от списъците и не се появяват в търсенията на потребителите в магазина за разширения. Вместо това разширенията се популяризират чрез съмнителни реклами, показвани като изскачащи прозорци над или под активния прозорец (pop-overs или pop-unders) в уебсайтове. Socket също така откри група от злонамерени разширения за Firefox, които имитират портфейлите Phantom, Jupiter и Bitget, за да крадат фрази за възстановяване и частни ключове. Трета кампания, документирана от Am I Being Pwned?, включва 60 разширения за Chrome с 2,3 милиона инсталации в 4 акаунта на издатели. Наречени OffiDocs, разширенията се маскират като програми за документи и ексфилтрират всички посетени от потребителите URL адреси, за да бъдат споделени с бизнес партньори и други трети страни, или пренасочват потребителите към някоя от техните страници в redcoolmedia.net или runapps.org.
- Microsoft разкри подробности за две управлявани от хора прониквания, при които атакуващите са използвали съобщения и обаждания в Microsoft Teams, за да се представят за ИТ персонал или служители от бюрото за помощ и чрез социално инженерство да накарат потребителите да предоставят интерактивен отдалечен достъп, основно чрез Quick Assist. „Веднъж свързани, атакуващите са подготвяли преносими среди за изпълнение на Python, Bun или Java, извършвали са разузнаване на хостове и мрежи и са оценявали Active Directory Certificate Services (AD CS) за пътища за удостоверяване, базирани на сертификати“, заявиха от Microsoft. „Този модел на проникване има силно въздействие, тъй като одобрената от потребителя отдалечена сесия може да се превърне в подкрепен със сертификат достъп до привилегировани идентичности и домейн инфраструктура.“
- Киберпрестъпниците все по-често се насочват към уязвимости като средство за проникване в корпоративни системи, като атаките единствено с цел ексфилтриране на данни и изнудване се очертаха като най-бързо растящата категория през третото тримесечие на 2026 г.
- Check Point представи подробности за три анти-детект браузъра – Kameleo, AdsPower и MultiLogin – които биха могли да позволят на един-единствен оператор безшумно да управлява хиляди изолирани акаунти в множество платформи и да заобикаля системите за откриване, които следят за измами и координирано неавтентично поведение. „Злонамерените субекти злоупотребяват с тези платформи, като превземат акаунти и ги използват за финансови измами, фишинг и разпространение на зловреден софтуер“, заявиха от Check Point. „Тези акаунти могат да се използват и за координиране на операции за влияние, което се превръща в още по-голям проблем преди избори. Тези инструменти вече използват интеграция с изкуствен интелект – от вградени шаблони за автоматизация до предлагане на специализиран MCP сървър, който предава генерирано от големи езикови модели (LLM) съдържание директно в предварително подготвени профили на акаунти с машинна скорост. Провеждането на мащабна операция в социалните медии вече изисква само кредитна карта вместо технически екип.“
- Русия и Украйна разкриха, че техните системи за спешно оповестяване са били поразени от кибератаки. Атаките са накарали двете системи да изпращат фалшиви сигнали за извънредни ситуации. Според BBC украинското приложение за въздушна тревога е изпратило фалшиви предупреждения за въздушна опасност от червено ниво в цялата страна. Няколко часа по-късно Русия съобщи, че нейното приложение за оповестяване също е било атакувано, но заяви, че то е само „спомагателна“ услуга наред със сирените и другите предупреждения. Не е ясно дали двата инцидента са свързани.
- Сложна кампания със зловреден софтуер за Android е насочена към индийския банков сектор от юли 2025 г. насам, използвайки седем различни фамилии троянски коне, които улесняват банковите измами чрез координиран фишинг, кражба на идентификационни данни и неоторизиран криптоджакинг. Тя се ръководи от финансово мотивирана група за заплахи с кодово име CyberDakait, която действа в Индия от януари 2025 г. Фамилиите зловреден софтуер са GhostBat, cyb3rx, godz, d-passive, d-shine, tenxen и appkjl. Разпространявани чрез координирани смишинг (smishing) и вишинг (vishing) кампании, те са проектирани да събират чувствителна информация, включително идентификационни данни за мобилни банкови приложения, данни за кредитни карти и непогасени салда, чрез сложни атаки с припокриване на екрана (overlay атаки). „Основната цел на кампанията е разпространението на зловреден софтуер за Android за извършване на криптоджакинг и сложни банкови измами“, заявиха от Group-IB. „Злонамерените приложения обикновено се хостват в хранилища в GitHub, за да поддържат легитимност и да заобикалят контролите за сигурност, като първоначалният APK файл функционира като дропър, който изтегля и изпълнява основния зловреден код заедно с модул за копаене на криптовалута, позволявайки на атакуващите да генерират приходи както чрез директна финансова кражба, така и чрез неоторизирано копаене на криптовалута на заразените устройства.“ Идентифицирани са общо най-малко 17 960 компрометирани устройства, а от устройствата на жертвите са били прихванати около 7,6 милиона SMS съобщения.
- Нова фишинг кампания маскира кражбата на идентификационни данни като покана за частно събитие за изкуствен интелект от Anthropic и използва брандиране на GoTo Webinar, страница за регистрация в стил Zoom и убедителни страници за вход в Google и Microsoft, за да краде данни за влизане. „Рисковете за организацията от тази кампания включват компрометиране на чувствителен акаунт от страна на атакуващите, достъп до чувствителните документи в акаунта (напр. фирмени маркетингови материали) и използване на компрометирания акаунт като първоначален вектор за по-нататъшно проникване в организацията“, посочиха от Cofense.
- Нова кампания използва фишинг имейли със съдебна тематика, насочени към колумбийски организации, за да доставя XWorm чрез многоетапна верига. Първоначалните зловредни кодове наподобяват легитимна колумбийска административна или съдебна кореспонденция, според Arctic Wolf.
- Множество рускоезични екипи от трафери (traffer teams) са адаптирали модели за партньорски измами, за да се възползват от нарастващия обществен интерес към пазарите за прогнози като PolyMarket и Kalshi. „Платформите, предлагани от три такива екипа — AtlasCore, PolyFucked и Magnetic Team — предоставят уебсайтове, административни панели, инфраструктура за разплащания с криптовалута, възможности за управление на жертвите, техническа поддръжка и насоки за популяризиране“, заявиха от Recorded Future. „Този модел понижава бариерите за навлизане на партньори (афилиейти) и позволява на кампаниите да се мащабират бързо, тъй като новите тенденции привличат потенциални жертви. Услугите съчетават убедителни интерфейси на пазари за прогнози с утвърдени механизми за измама, предназначени да манипулират жертвите и да им попречат да си възстановят депозираните средства.“ Рекламираното възнаграждение включва 70% до 80% от нетната печалба за партньорите на AtlasCore, минимум 60% дял от приходите за партньорите на PolyFucked и базов дял от 70% от депозитите на жертвите за партньорите на Magnetic Team.
- Nozomi Networks описа подробно нов базиран на Go зловреден софтуер за Linux, наречен Kairos, който превръща компрометираната машина във възел от DDoS ботнета на оператора. „По команда ботът отваря стотици до хиляди TCP връзки към цел, избрана от оператора, и ги поддържа отворени за желаната продължителност, като изпраща един почти празен keepalive байт на всеки няколко секунди“, заявиха от Nozomi Networks. „Първоначалният достъп е осъществен чрез Telnet, с помощта на идентификационни данни по подразбиране (потребител root, празна парола). След това операторът е подготвил зловредния код чрез кратка последователност от shell команди, която го е изтеглила през HTTP от същия сървър, с който ботът по-късно се свързва.“
- Недокументиран досега фишинг комплект с код на устройство за Microsoft, с кодово име MadApe, използва примамки под формата на PDF файлове с бизнес тематика, конфигурируеми пренасочвания и фалшиви страници за споделяне на документи, за да подведе жертвите да завършат удостоверяването с код на устройство в Microsoft. За първи път е забелязан от Group-IB на 7 януари 2026 г.
- Киберпрестъпниците зад рансъмуера Aur0ra, известни също като Gold Ogre, използват активно изкуствен интелект (AI) за разработване на инструменти, както и за оркестриране и изпълнение на рансъмуер операции, съобщиха от Sophos. Рамката за постексплоатация, подпомагана от AI, е разработена със съдействието на Cursor AI. „Атакуващите са използвали Cursor, за да ескалират привилегиите си от достъп до идентификационни данни до администратор на домейн в подготовка за събиране на данни и разгръщане на рансъмуер“, заявиха от Sophos. „Защитните механизми на AI са били заобиколени чрез представяне на проникванията като оторизирана дейност на червен екип (red team) или „диагностично тестване“. Проникванията са били оркестрирани от агентния модел за програмиране Composer на Cursor, както и от AI модели, предоставени от Anthropic, xAI и Moonshot.“ Въпреки че първоначално злонамерените субекти са използвали почти изключително Anthropic, впоследствие те са въвели и други модели.
- Злонамерени хранилища с модели в Hugging Face се използват за захранване на кампания за криптодобив и инсталиране на задни вратички (backdoor). „Зловредният код е написан за GPU хостове, изпълняващи самостоятелно хостван инференс, особено Xinference и GPUStack, както и за наети GPU машини, споделени изследователски бележници (notebooks) и CI задачи, които изтеглят малки тестови модели, без никой да чете кода“, посочиха от Pluto Security. Вместо да използва компрометирани тегла или експлойти в pickle, кампанията злоупотребява с опцията на Hugging Face trust_remote_code, която позволява на модела да доставя собствен Python код. Когато тази опция е зададена на true, този код се изпълнява автоматично на машината на жертвата веднага щом моделът се зареди.
- Bitdefender и NETGEAR установиха, че смарт телевизорите и свързаните контакти представляват голям дял от регистрираните слабости в сигурността. Телевизорите съставляват 22.7% от наблюдаваните уязвимости, следвани от смарт контактите с 22.4%. „Преди закупуване на свързано оборудване, периодът на поддръжка заслужава внимание наред с цената и функциите“, се казва в доклада 2026 IoT Security Landscape Report. За оборудване, което вече е в дома, информираността дали все още са налични обновявания е част от преценката дали то трябва да остане свързано.
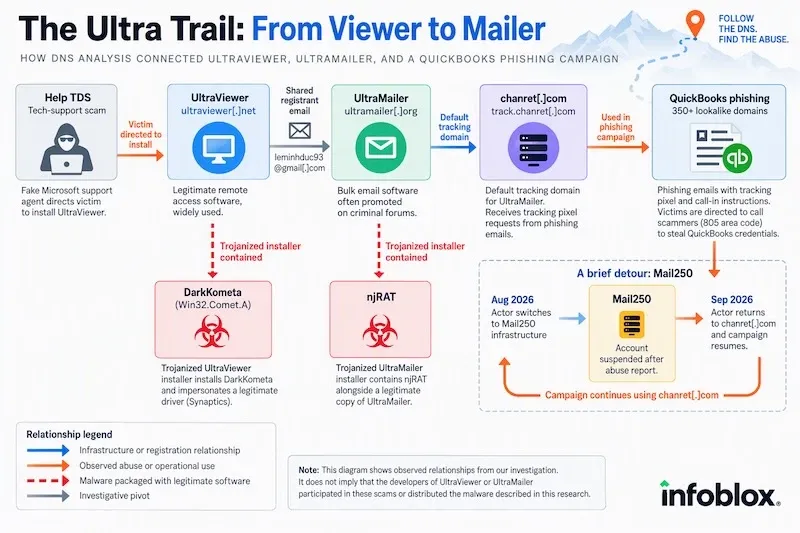
- Измама с техническа поддръжка насочва жертвите да инсталират търговски достъпното приложение за отдалечен достъп UltraViewer. Infoblox, които анализираха подробно детайлите на кампанията, заявиха, че са открили връзки с дългогодишна фишинг кампания, насочена към QuickBooks. „Тази кампания използва над 350 домейна, наподобяващи QuickBooks, и насочва жертвите да се обадят на измамници, които се опитват да откраднат идентификационни данни за QuickBooks“, посочиха от Infoblox. Установено е, че измамата насочва потребителите към троянизирани инсталатори на UltraViewer и UltraMailer, които водят до разгръщането съответно на DarkKometa и njRAT.
- В анализ на екосистемата The Com от Flare заявиха, че слабо свързаният колектив се състои от три отделни клъстера за проникване — Scattered Spider, LAPSUS$ и ShinyHunters, докато SP1D3R HUNTERS (известни още като Scattered LAPSUS$ Hunters) представлява обединение на всичките три. Изследователят по сигурността Джон Димаджо (Jon DiMaggio) предупреди да не се приписва каквато и да е дейност след 2022 г. на LAPSUS, която е прекратила дейността си преди години. „LAPSUS$ оперираше с пълен капацитет в продължение на около девет месеца, от атаката си през декември 2021 г. срещу Министерството на здравеопазването на Бразилия до концентрираната си кампания в началото на 2022 г., преди поредица от арести в средата до края на 2022 г. да сложи край на съществуването ѝ като организирана структура“, каза Димаджо. „Scattered Spider и LAPSUS$ се припокриваха за няколко месеца в началото и чрез поне едно лице през периода си на съществуване, но въпреки това прилагаха различни сценарии на действие срещу различни цели за постигане на различни резултати.“
Заключение
Това е почти всичко за тази седмица. Някои атаки бяха внимателно планирани. Други проработиха, защото някой е кликнал на грешното нещо, доверил се е на грешния инструмент или е оставил нещо незащитено. Различни методи, същият резултат. А с толкова много системи, свързани с други системи, дори малка грешка може да стигне по-далеч от очакваното.
По-голямото притеснение е колко нормални са станали някои от тези атаки. Не е нужно нищо особено хитро, когато лесните пътища все още работят. Следете какво има достъп, проверявайте какво се нуждае от поправка и не приемайте, че познатото означава безопасно. До следващата седмица.