Изследователи по киберсигурност разкриха подробности за кампания за кибершпионаж, насочена срещу Израел и регион Кюрдистан в Ирак, проведена от свързан с иранската държава злонамерен субект в периода между август и октомври 2026 г.
Според доклад, публикуван от Dream Research Labs, кампанията е довела до компрометирането на високопоставено лице в Израел, заедно с допълнителни пробиви, засягащи правителствена облачна среда в регион Кюрдистан.
Активността е приписана на злонамерен субект, известен като DarkBlinders — група, свързана с Иран, за която се смята, че е активна поне от септември 2024 г. и е замесена в атаки срещу авиационна инфраструктура и телекомуникации в ОАЕ и Ирак. Тя не показва техническо припокриване с други известни хакерски групи.
Известно е, че атаките, организирани от групата, разчитат на целенасочен фишинг (spear-phishing) като метод за първоначален достъп, за да примамят получателите да отворят троянизирани помощни програми или да кликнат върху контролирани от атакуващите уебсайтове, които хостват подобни инструменти за директно изтегляне.
Предишни вериги на атаки, документирани от Elastic Security Labs и Group-IB, са довели до внедряването на SHELBYLOADER (известен още като HOTAIR), който се стартира чрез странично зареждане на DLL (DLL sideloading), за да изпълни в крайна сметка задна вратичка (backdoor), наречена SHELBYC2 (известна още като AEROSTAT), която използва GitHub за управление и контрол (C2), ексфилтриране на данни и отдалечен контрол. Elastic проследява този клъстер от заплахи под името REF8685.
В началото на миналия месец Palo Alto Networks хвърли светлина върху кампания, наречена Blinder Tunnel, при която злонамереният субект, когото компанията нарича CL-STA-1178, е забелязан да се представя за ИТ отдела на летищата в Дубай (Dubai Airports), за да разпространява заразени със зловреден софтуер задачи по програмиране сред високопоставени цели.
Фалшивата схема за набиране на персонал беше засечена за първи път в края на март 2026 г., въпреки че доказателствата сочат, че атакуващите са подготвяли и тествали инфраструктурата за атака още през ноември 2025 г.
Смята се, че кампанията за социално инженерство е подходила към конкретни мишени с примамливи предложения за работа, за да ги подведе да стартират самостоятелно приложение, което имитира кариерен портал и ги инструктира да попълнят въпросник.
Изпращането на въпросника не води до ексфилтриране на данни, нито инициира отговор от външен домейн. Вместо това то има за цел да послужи като безобидна примамка и да изгради доверие, преди да достави зловредния код от следващия етап, съдържащ зловредния софтуер под формата на архив с проект за Microsoft Visual Studio, маскиран като задача за оценка на уменията по програмиране.
Веригата на атаката използва три техники за установяване на постоянен достъп: зловреден файл на C# проект „.csproj“ се използва за задействане на инжектиране чрез AppDomainManager, последвано от странично зареждане на DLL за доставяне на обновена версия на SHELBYLOADER (известна още като ShelbyLoader V2), която след това стартира SHELBYC2. Чрез SHELBYC2 се внедрява и инструмент за тунелиране, наречен Blackwood.
„Атакуващите зад тази активност са използвали персонализирани техники за социално инженерство, за да се представят за специалисти по подбор на персонал от летищата в Дубай, използвайки троянизирана задача по програмиране във Visual Studio, за да атакуват високопоставен кандидат за работа, базиран в Ирак“, заявиха от Unit 42.
„Кампанията се характеризира със злоупотреба с вградени инструменти за разработчици и странично зареждане на DLL. Атакуващите също така са използвали превземане на AppDomainManager, за да заобиколят инструменти за мониторинг на сигурността като ETW [Event Tracing for Windows].“
Последните разкрития на Dream показват, че злонамереният субект продължава да разчита на социално инженерство, като комбинира фишинг за кражба на идентификационни данни и доставяне на зловреден софтуер. Това включва използването на имитиращи домейни на правителствени институции, уеб пощи и облачни услуги за събиране на идентификационни данни или предоставяне на контролирани от атакуващите файлове за изтегляне. Някои от посочените домейни включват:
- gcc-sg[.]cloud/owa/auth/logon.aspx
- mfakuwait[.]online/owa/auth/logon.aspx
- moelcloud[.]online/drive/file/d/1JpH3ySmJpvX6TyGnF7C-S8qYiaoxyC5O
Злонамереният субект също така е забелязан да създава фалшиви брандирани домейни за мнимо приложение за видеоконферентна връзка, наречено StarkMeet (stark-meet[.]com, stark-meet[.]online и stark-meet[.]website). Инсталирането и стартирането на приложението води до изпълнение на ShelbyLoader V2 и SHELBYC2.
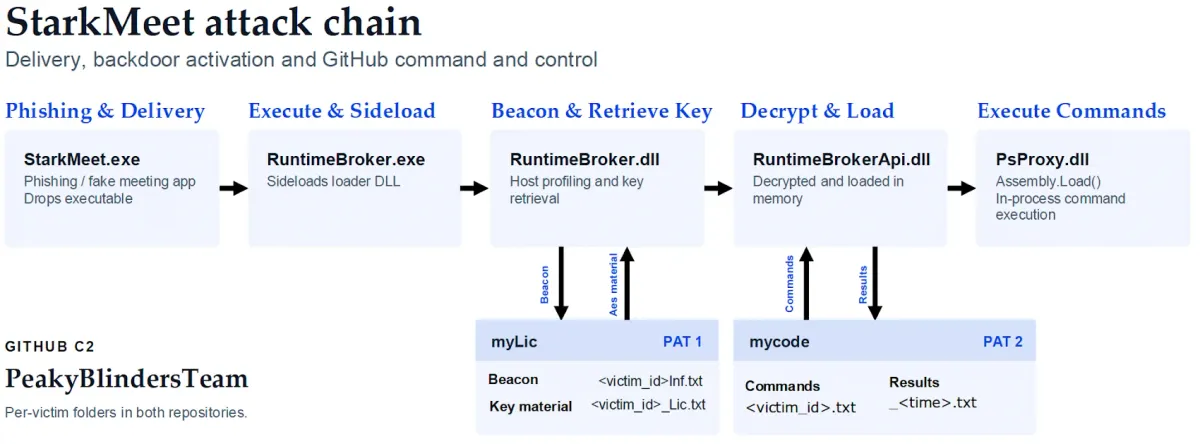
Това развитие е и знак, че атакуващият изпробва различни методи за доставяне на зловреден софтуер — от задачи за оценка на програмиране до фалшив софтуер.
От Dream посочват, че активността на DarkBlinders принадлежи към същия оперативен клъстер като UNC5795 и Dust Specter, като се позовават на припокриване в инфраструктурата и зловредния софтуер. Dust Specter, документиран от Zscaler през март 2026 г., се отнася до предполагаема операция, свързана с Иран, насочена срещу правителствени служители в Ирак чрез имитиране на Министерството на външните работи на страната.
„Историческите пръстови отпечатъци на сървърите, припокриващата се виктимология и подкрепящите проучвания за приписване на авторството ни карат да оценим със средна степен на увереност, че UNC5795 и UNC5187 може да представляват свързани подклъстери в рамките на по-широката група APT34“, добавят от компанията.
„Припокриващият се фокус върху иракски правителствени структури добавя контекст към тази техническа връзка и предполага споделен интерес към събиране на разузнавателна информация. В комбинация със съответните им връзки с APT34, тези констатации подкрепят оценката със средна степен на увереност, че двата клъстера са оперативно свързани и може да принадлежат към една и съща по-широка група.“
Prince of Persia хоства C2 сървър в САЩ за първи път от десетилетие
Разкритието идва в момент, когато Prince of Persia (известна още като Infy) — по-малко позната група за заплахи, спонсорирана от иранското правителство — беше забелязана да управлява един от своите C2 сървъри („68.65.122[.]203“) от територията на САЩ през тази година. Сървърът вероятно е бил изграден през юли 2026 г.
Инфраструктурата представлява C2 сървър от втори етап, свързан с Tornado — вариант на Tonnerre, който се внедрява чрез току-що разкрити софтуерни уязвимости (one-day) и използва както HTTPS, така и Telegram API за управление и контрол (C2). Появата на нови C2 сървъри в края на май 2026 г. следва три месеца на неактивност, което се описва като „най-дългия престой от близо две десетилетия на активност от страна на този злонамерен субект“.
„Наблюдаваме активността по ексфилтриране на данни на Prince of Persia през последните шест месеца“, заяви Томер Бар, асоцииран вицепрезидент по изследвания на сигурността в Semperis. „Броят на жертвите остава нисък, което може да означава или силно целенасочени атаки, или трудности при заразяването на нови жертви.“
„Иранският злонамерен субект е решил да хоства новия си C2 сървър на територията на САЩ — по същото време, когато започнаха скорошните военни действия между Иран и Съединените щати. Това е последното място, където очаквахме да открием, че се крие атакуващият.“