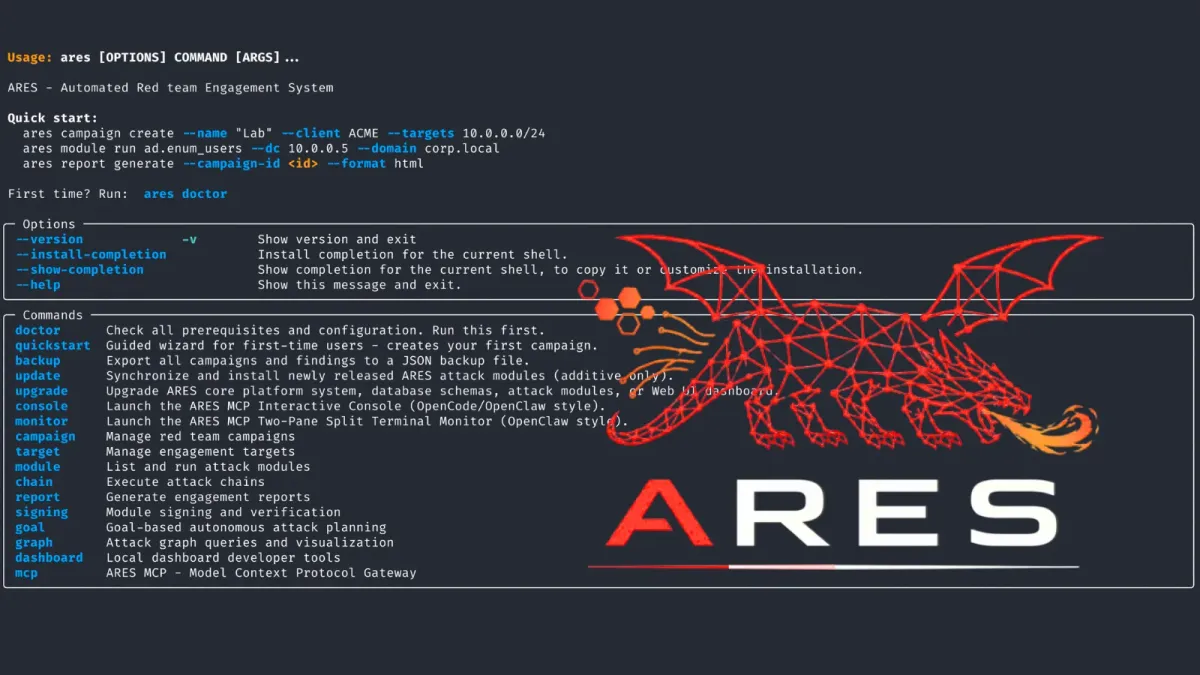
Нов open-core проект, наречен ARES, предоставя на Red Team екипите начин да провеждат планирани и контролирани тестове за проникване срещу Active Directory и облачни системи. Разработчик с псевдонима Mafifrizi публикува инструмента в GitHub.
Той се доставя с 66 активни модула и общо 70 каталогизирани, които покриват над 60 техники, съотнесени към рамката MITRE ATT&CK. Инструментът е насочен към корпоративни Red Team екипи, доставчици на управлявани услуги за сигурност (MSSP) и центрове за сигурност (SOC).
Mafifrizi публикува проекта като open-core платформа, което означава, че базовият инструмент е безплатен за преглед и тестване, докато страница за спонсорство подкрепя текущата разработка.
Страницата на проекта показва хранилището под името „mafifrizi/ares“ и го описва като автономна платформа за Red Team операции с оркестрация на MITRE ATT&CK модули, намиране на пътища за атака и изготвяне на отчети. В README файла не се посочва реално име, компания или екип зад кода, така че засега читателите трябва да го разглеждат като независим проект.
Идеята на автора е проста. Традиционните тестове за проникване струват скъпо, провеждат се рядко и показват състоянието само в един конкретен момент, поради което нови неправилни конфигурации могат да останат незабелязани с месеци.
Скенерите за уязвимости задълбочават проблема, като изброяват хиляди възможни CVE уязвимости, без да доказват, че някоя от тях може реално да бъде използвана. ARES се опитва да запълни тази празнината, като изпълнява реални тестови стъпки и показва кои от тях водят до най-ценните системи, като например акаунти на домейн администратори.
Частта от ARES, която се откроява най-много, е колко стриктно се опитва да задържи тестовете в рамките на одобрените граници. Преди даден модул да се стартира, проверка, наречена ScopeGuard, потвърждава, че целта е в разрешения обхват.
Втори слой — Scope Firewall и Egress Filter — след това блокира трафика на две нива. Едното ниво използва защитната стена на операционната система, която е Windows Defender Firewall или Linux Netfilter, когато инструментът се стартира с повишени права. Другото следи мрежовите извиквания в самия Python. Целта е дизайн от тип „fail-closed“ (безопасно спиране при отказ), при който инструментът спира работа, вместо да изпрати трафик към адрес, който никой не е одобрил.
Инструментът също така профилира колко „шумно“ е всяко действие, така че операторите могат да избират по-тихи стъпки, когато искат да проверят дали защитният Blue Team екип ще ги забележи. Това е важно, тъй като един невнимателен тест може да срине производствен сървър. По същата причина екипите по сигурност се насочват към инструменти, които поставят човек начело на всяко решение.
Пътища за атака в Active Directory
За Active Directory ARES може да зарежда колекции от BloodHound или да картографира активни сесии в домейна. Неговият вграден графов двигател след това изчислява най-краткия път до правата на Domain Admin, посочва критичните точки на концентрация (chokepoints) и проверява дали е възможно странично придвижване (lateral movement).
BloodHound използва същата концепция за графи, при която членството в малка група може да отвори път, състоящ се от много стъпки. Cyber Security News вече е обяснявал как BloodHound Community Edition картографира тези пътища в Active Directory и Azure.
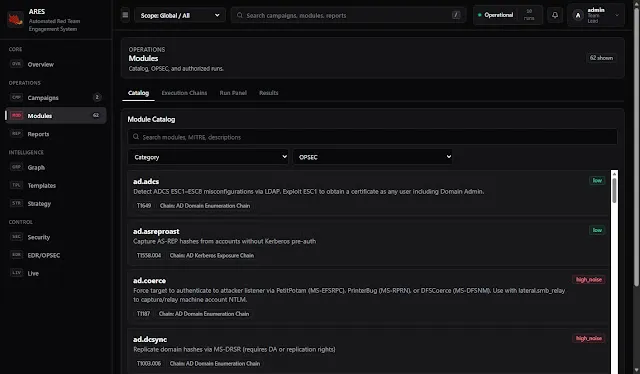
Операторите могат да зададат цел като domain_admin, full_compromise или cloud_audit. След това двигателят за планиране изгражда план от няколко стъпки въз основа на графови правила. Той може да използва и AI агенти като Claude, OpenAI или локален модел чрез Ollama, но само след като операторът даде изрично разрешение.
Същият двигател за планиране покрива и проверките в облака, като целта cloud_audit е една от вградените опции. Позволяването на езиков модел да предлага следващи стъпки вече е често срещана практика в нападателните инструменти. Наскоро Cyber Security News съобщи за Decepticon — агент с отворен код с 16 специализирани роли. ARES запазва изкуствения интелект като незадължителна опция, което много екипи биха предпочели.
Защитниците имат основателна причина да следят тази сфера. Киберпрестъпниците използват подобни инструменти. Cyber Security News отрази как хакери са използвали AI агентите ARTEX за картографиране на Windows мрежи, кражба на пароли за сервизни акаунти и опити за разпространение вътре в мрежата. Платформа като ARES позволява на защитниците първи да тестват същите стъпки при свои собствени условия.
Тъй като ARES съхранява чувствителни данни, авторът е добавил няколко защити. Сесиите се пазят в базата данни, токените за достъп са краткотрайни и се съхраняват в паметта, а обновяващите токени (refresh tokens) се ротират. ARES съхранява придобитите хешове и доказателствата от клиентите в локален трезор, защитен с AES-256-GCM и PBKDF2-HMAC-SHA256 с 600 000 итерации.
Когато тестът приключи, ARES може да генерира брандирани отчети в PDF, HTML, Markdown и JSON формат. Стъпката за създаване на PDF се изпълнява през браузър без графичен интерфейс (headless browser), така че не се нуждае от допълнителни GTK библиотеки под Windows или Linux. За екипите, които искат по-задълбочено ръководство за частта с Active Directory, контролният списък за атаки срещу Active Directory в Cyber Security News е полезно допълнение.
Стартирайте ARES само върху системи, които притежавате или за които имате писмено разрешение за тестване. Започнете в лабораторна среда, уверете се, че правилата за обхват блокират адреси извън разрешените, и прегледайте кода, преди да го използвате в реални мрежи. Отстранете всеки път до акаунт на домейн администратор, който инструментът открие, след което го стартирайте отново, за да потвърдите корекцията.