Киберпрестъпници, които проникват в корпоративни облачни акаунти, използват откраднатия достъп за стартиране на модели с изкуствен интелект за сметка на жертвата, като в някои случаи натрупват такси от над 100 000 долара само за един ден, установиха изследователи от Google Threat Intelligence Group (GTIG) и Mandiant.
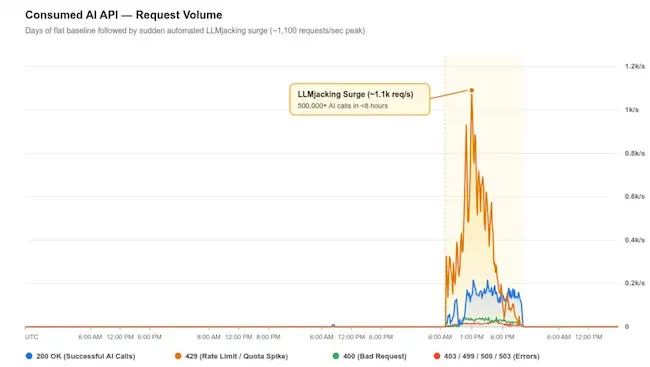
Графика на потреблението, показваща как LLMJacking генерира рязък скок в API заявките (Източник: Google)
През 2026 г. Mandiant реагира на няколко такива инцидента с LLMJacking, регистрирани при атаки срещу секторите на финансовите услуги, търговията на дребно, технологиите и транспорта в Северна Америка, Южна Америка и Азиатско-тихоокеанския регион. При някои от атаките сметките са достигнали до 1 милион долара, преди атакуващите да загубят достъпа си.
Разликата между LLMJacking и криптоджакинга (cryptojacking) е, че криптоджакингът изразходва ресурсите на жертвата бавно, докато LLMJacking „може да генерира огромни скокове от неправомерни такси за облачни услуги в рамките на броени часове“, отбелязват изследователите.
„Крайната цел на LLMJacking е монетизирането и злоупотребата с ресурси на базови модели, което злонамерените субекти постигат чрез проксиране на токени, автоматизирано стриймване на модели и заделяне на GPU хардуер“, допълват те.
Откраднати ключове за продан
Jet Night, една от тези услуги, предлага неограничен план за около 60 долара на месец с предполагаем достъп до най-усъвършенстваните модели, докато сравним легитимен абонамент би струвал между 100 и 250 долара. Поради тази ценова разлика GTIG смята, че услугата може да реализира печалба единствено чрез откраднати ключове.
Киберпрестъпник, захранващ Jet Night с откраднати API ключове, е направил над 500 000 заявки към AI модели за по-малко от осем часа, оставяйки организацията жертва с разходи за токени за близо един милион долара. Услугата е обявила няколко прекъсвания в своя Telegram канал, вероятно защото жертвите са открили пробивите и са анулирали ключовете.
В друг случай атакуващ е регистрирал сходен домейн, маскиран като един от вътрешните хостове на жертвата, и го е използвал, за да пренасочи достъпа на компанията до изкуствен интелект към схема за препродажба, наречена newapi.pro, изчерпвайки квотите на акаунта на жертвата, за да обслужва плащащи клиенти.
Откраднатите идентификационни данни отварят вратата
„Докато кражбата на ресурси от ниско ниво включва манипулиране на чатботове за обслужване на клиенти с цел извършване на неоторизирани задачи като генериране на код, атакуващите, извършващи LLMJacking, заобикалят тези потребителски интерфейси, за да се насочат директно към ресурсите на моделите в бекенда. По-конкретно, те се фокусират или върху идентифицирането на публично достъпни LLM крайни точки, или върху придобиването на валидни ключове за приложно-програмни интерфейси (API) за големи езикови модели (LLM)“, обясняват от GTIG.
Една група, която е събирала API ключове от публични хранилища в GitHub, е проверявала дали те работят чрез изпращане на минимални заявки — твърде малки, за да задействат алармите за сигурност на жертвата. Най-често обаче входната точка е била откраднат облачен идентификатор, като например ключ за сервизен акаунт, токен за достъп до GitHub или активен сесиен токен.
Изследователите дават пример с групата, проследявана като UNC6993, която е проникнала в облачна инстанция чрез неправилно конфигуриран ключ за сервизен акаунт и е използвала този достъп, за да достигне до AI API. Групата също така е поддържала фалшив портал за присъединяване към общност от потребители на LLM, където посетителите са били подмамвани да поставят данни, съдържащи активен токен за достъп, което е позволявало на атакуващите да заобиколят паролите и многофакторната автентикация (MFA).
Задълбочаване след пробива
След като атакуващите проникнат в системата, те търсят още идентификационни данни в хранилища с код и бази данни. При едно от проникванията атакуващият е претърсил таблици в хранилище за данни (data warehouse) за идентификационни данни за бази данни, администраторски пароли и чувствителни колони, и е извършил операции в облачното хранилище, свързани с кражба на данни.
Други са създали акаунти със задна вратичка (backdoor), за да запазят достъпа си, като един от тях е бил маскиран като вътрешен инструмент за оптимизиране на разходите. В един случай атакуващ е експлоатирал уязвимост (CVE-2026-40217) в шлюз на LiteLLM, използван за маршрутизиране на заявки към AI модели, за да превърне обикновени ключове за достъп в администраторски идентификационни данни.
Услуги, активирани от нарушителите
Съветът на Mandiant към специалистите по защита започва с наблюдение за промени в AI акаунтите и услугите. В няколко от разследваните инциденти AI услугите са били изключени към момента на компрометирането, а атакуващите са използвали откраднати ключове за достъп, за да ги включат. От този момент нататък компанията може да натрупа огромна сметка в рамките на минути или часове.
GTIG очаква киберпрестъпниците да предпочитат LLMJacking пред криптоджакинга, тъй като пазарът за препродажба им позволява бързо да реализират печалба, докато жертвата плаща сметката.
„Тъй като предприятията интегрират модели от по-висок клас и агентни работни процеси в производствени среди, киберпрестъпниците вероятно ще усъвършенстват автоматизираното разузнаване, за да се насочват към изложени на риск API токени и да експлоатират уязвимости в междинния софтуер за маршрутизиране на модели. Тази оперативна специализация ще поддържа растящ нелегален пазар за препродажба, позволявайки на злонамерените субекти бързо да източват корпоративни квоти, докато прехвърлят разходите за таксуване върху жертвите, преди пробивите да бъдат открити“, заключават изследователите.