Google съобщи днес, че в сътрудничество с партньори от индустрията е неутрализирала ботнет, съставен от над 1,3 милиона Android ТВ приставки (set-top boxes), които се доставят фабрично със зловреден софтуер, отдаващ тайно под наем интернет връзката на потребителя на непознати и извършващ рекламни измами. Експерти, участвали в операцията по спирането, посочват, че тези действия вероятно ще прекъснат достъпа на ботнета до над 10 милиона допълнителни компрометирани системи, включително други устройства от Интернет на нещата (IoT), като медицински уреди с Android и караоке машини.
Доклад на Google Threat Intelligence Group (GTIG) посочва, че Google е прекратила отношенията си с Videostrong Technology Co. – производител на ТВ приставки в Китай, който според GTIG и други експерти от индустрията е отговорен за вграждането на зловреден софтуер, включил над 1,3 милиона приставки в ботнет, наречен „XCPE“ (кръстен на един от основните кодови компоненти на зловредния софтуер).
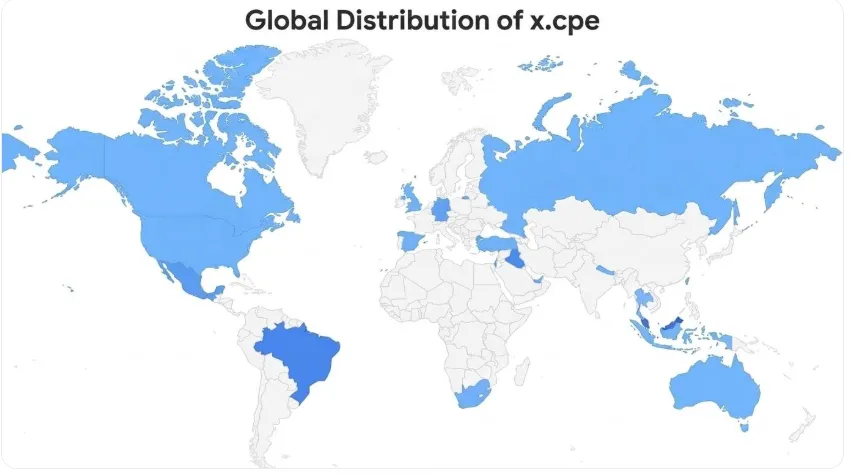
Глобалното разпространение на инфекциите от ботнета XCPE. Изображение: Google Threat Intelligence Group.
В доклада се посочва, че ботнетът XCPE е зареждал в устройството на потребителя софтуер, който прави интернет адреса му достъпен за препродажба от множество услуги за „домашни проксита“ (residential proxies), позволяващи на клиентите да наемат интернет адреси като начин за анонимизиране на техния уеб трафик или фалшифициране на реалното им местоположение. Както бе описано подробно в няколко материала тук през последната година, услугите за домашни проксита са основен източник на нежелан и често злонамерен трафик, включително дейности по превземане на акаунти, рекламни измами и масово извличане на съдържание (scraping) за проекти с изкуствен интелект.
„Videostrong монетизира задния вход (backdoor), като продаваше достъп на престъпни партньори и зареждаше техните модули със зловреден софтуер върху заразените устройства“, се казва в публикацията на GTIG, като се отбелязва, че Google е предприела правни действия за сваляне на домейните и сървърите, използвани от Videostrong за контрол на ботнета и инсталиране на допълнителен зловреден софтуер. „Производител на устройства, който умишлено заразява своите потребители със зловреден софтуер, извършва неприемливо злоупотреба с доверието и представлява сериозен риск за тези потребители. Без знанието или съгласието на потребителите, заразените устройства са били предлагани като механизъм за разпространение за широк кръг от киберпрестъпници.“
Докладът отбелязва, че макар ТВ приставките да съставляват по-голямата част от ботнета, същият зловреден софтуер XCPE е открит и в други базирани на Android IoT продукти, включително устройства за телемедицина, караоке машини и дори системи за дигитални информационни табла (digital signage).
От Google заявиха, че изискват от всички производители на Android устройства да преминават тестове за съвместимост и сигурност, за да се гарантира, че продуктите им не вредят на потребителите, но въпреки това Videostrong са намерили начин да заредят своя зловреден софтуер веднага след като потребителят стартира някое от тези устройства за първи път (от Google посочват, че междувременно са отстранили тази слабост).
Докладът на GTIG посочва редица доставчици на домашни проксита, чиито софтуерни комплекти за разработка (SDK) са били рутинно изтегляни от устройства, заразени от ботнета XCPE. Сред тях е AppSalt, известен също като Honeygain, който е собственост на базираната във Вилнюс, Литва компания Oxylabs. През октомври 2026 г. Oxylabs бе пусната отново под нова марка, наречена Source, след като получи 130 милиона долара финансиране от компанията за дялови инвестиции Warburg Pincus, което според съобщенията е оценило бизнеса на 3,6 милиарда долара. Oxylabs не отговори на запитването за коментар.
Друг доставчик, свързан с ботнета, е NetNut – някога разрастваща се компания за домашни проксита, управлявана от публично търгуваната израелска компания Alarum Technologies. През юли 2026 г. ФБР работи с партньори от индустрията за изземването на стотици домейни, свързани с NetNut, заявявайки, че компанията е отговорна за управлението на отделен ботнет, наречен Popa, който превръщаше ТВ приставки в домашни проксита. Други доставчици на прокси услуги, посочени в доклада на GTIG, включват EarnFM, Traffmonetizer, Jaguar, LINKFOG, BMW/IPWeb и GaGaNode.
Съобщението на Google отдава заслуженото на редица партньори от индустрията, включително Synthient – стартъп, който проследява доставчици на прокси услуги. През януари 2026 г. Synthient публикува проучване за бързото разпространение на ботнета Kimwolf, който по това време поразяваше мрежи по целия свят с рекордни DDoS атаки. Synthient документира как Kimwolf е заразил милиони Android приставки практически за една нощ, използвайки широко разпространена уязвимост в тези услуги за домашни проксита, за да компрометира други базирани на Android устройства в локалните мрежи на нищо неподозиращите потребители на ТВ приставки.
Проучването на Synthient накара десетки доставчици на домашни проксита да инсталират корекции за сигурност в мрежите си, което помогна за раздробяването на ботнета Kimwolf на много по-малки части и направи неговите непрестанни и разрушителни DDoS атаки далеч по-лесни за овладяване от мрежовите оператори. То привлече вниманието и на Motion Picture Association (MPA) – търговска асоциация, представляваща големите холивудски студиа, която си партнира със Synthient, за да закупи и анализира детайлно редица популярни Android ТВ приставки – включително такива, които са били заразявани от Kimwolf и други IoT ботнети.
В публикуван днес доклад Synthient изследва популярна, предварително заразена ТВ приставка, продавана под марката MECOOL от публично търгувана компания в Китай, наречена Skyworth Technology, като заключава, че MECOOL също включва в пакета си зловредния софтуер от Videostrong Technology Co. и по подобен начин инсталира AppSalt/Honeygain и други прокси компоненти.
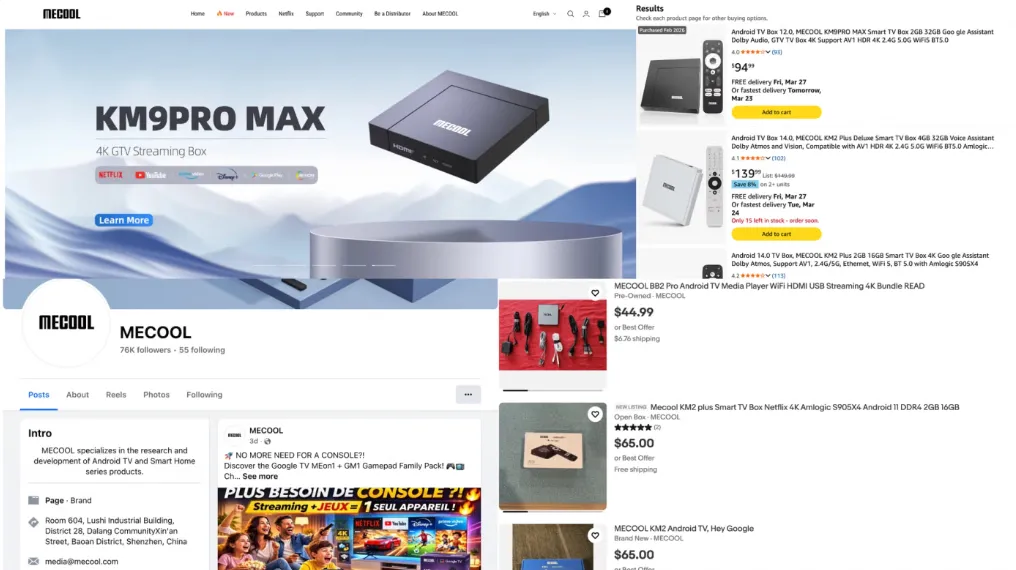
Онлайн магазинът и маркетингът на MECOOL. Изображение: Synthient.com.
Основателят на Synthient Ben Brundage заяви пред KrebsOnSecurity, че зловредният софтуер на Videostrong е разпространявал и софтуер за прокси услугата Grass. В нашата статия от ноември 2025 г. „Част от ботнет ли е вашата Android ТВ стрийминг приставка?“ цитирахме изследовател от Censys, който установи, че популярното устройство за ТВ стрийминг Superbox идва с предварително инсталиран софтуер за домашни проксита на Grass. Цитирахме и основателя на Grass, който отрече каквато и да е връзка с производителя на ТВ приставката.
В тази статия от ноември 2025 г. се отбелязва, че Superbox и подобни Android ТВ приставки печелят нови клиенти основно чрез ангажиране на инфлуенсъри в Tiktok и други социални мрежи, които хвалят способността на продукта да предлага стотици (пиратски) платени ТВ стрийминг услуги срещу еднократна такса.
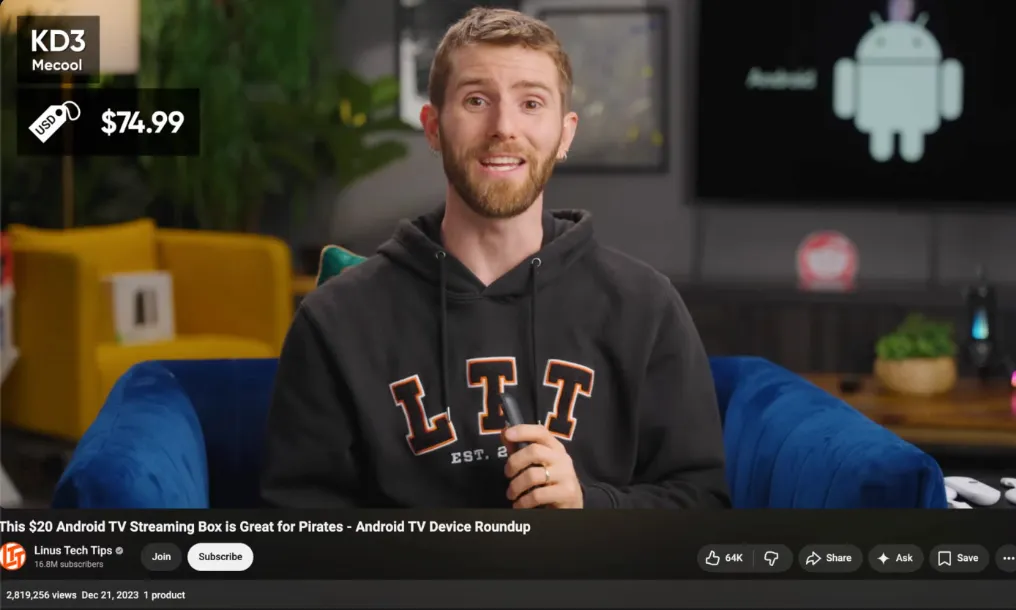
Популярният Youtube канал Linus Tech Tips обсъжда ТВ стрийминг приставките MECOOL.
Докладът на GTIG изчислява, че неутрализирането на ботнета XCPE трябва да прекъсне достъпа до поне 10 милиона допълнителни компрометирани устройства, отбелязвайки, че различните партньори на Videostrong за прокси услуги и рекламни измами „разполагат с диверсифицирани канали за разпространение на своите модули извън XCPE“.
Brundage от Synthient подкрепи това заключение, наричайки числото от 1,3 милиона „силно консервативно“.
„Мащабът на засегнатите устройства вероятно е много по-голям“, каза той. „Това вероятно е най-мащабната операция срещу ТВ приставки с вграден заден вход, която сме виждали.“