ESET проследява проруска група, наречена Gorbag, която от поне февруари 2025 г. прониква в украински организации чрез прикачени файлове в целенасочени фишинг имейли и крадец на данни, който изтрива сам себе си, след като събере информацията.
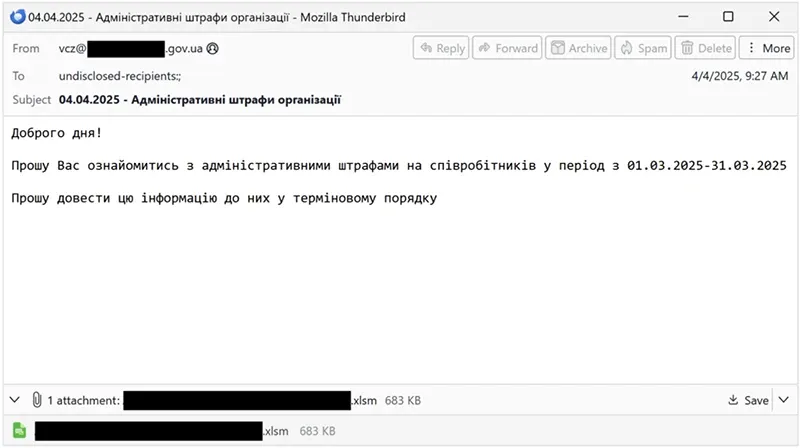
Целенасочен фишинг имейл от компрометиран подател (източник: ESET)
Всички цели, установени от ESET, се намират в Украйна. Около една четвърт са правоохранителни и съдебни органи, още една четвърт са местни администрации, предимно общински съвети в райони близо до фронтовата линия, а останалите са организации от отбранителния сектор и една организация, публично документирана като голям транспортен център за чуждестранна военна помощ. Почти всеки град, чийто общински съвет е бил атакуван, е бил подложен на руски въздушни удари през периода на кампанията, което навежда на мисълта, че операторите може да предоставят на руското военно командване оценка доколко успешни са били тези удари.
„Вместо да разчита на сложни импланти за дългосрочен достъп, Gorbag използва малък набор от инструменти, създаден за бързо събиране на данни. Пароли от браузъри, VPN конфигурации и избрани документи се събират с едно преминаване, преди внедреният зловреден код да се опита да се премахне“, казва изследователят на ESET Дамиен Шефер, който открива и разследва Gorbag. „Едно възможно обяснение за този подход е, че Gorbag действа като брокер на първоначален достъп и споделя събраните идентификационни данни и други материали с други автори на заплахи за последващи действия. Ако е така, Gorbag може да представлява само първия етап от по-дълга верига на проникване, чиито по-късни етапи тепърва предстои да бъдат наблюдавани. Изборът на цели тясно съвпада с разузнавателните приоритети на Русия във военно време“, добавя Шефер.
Как имейлът прониква
През 2025 г. прикаченият файл беше Excel документ с макроси. Кратка VBA рутина декодира base64 зловреден код, разположен в клетките на електронната таблица, записва го в %ProgramData% и го стартира. Примамките бяха обичайни за офис средата: административни глоби и данъчни известия. В един случай съобщението е изпратено от компрометиран акаунт на местната власт в украинския район Ужгород, което вероятно е помогнало да премине защитите.
В началото на 2026 г. веригата на атака се промени. Gorbag започна да изпраща RAR архиви, създадени да експлоатират CVE-2025-8088 – уязвимост от тип path traversal в WinRAR, която позволява данни, скрити в алтернативни потоци от данни, да попаднат извън папката, избрана от потребителя. Архивът показва примамка във формат PDF, докато записва LNK файл в папката Startup на Windows, а в %ProgramData% поставя криптиран зловреден код и PowerShell зареждащ модул. LNK файлът осигурява устойчивост и стартира зареждащия модул при всяко рестартиране.
Какво краде зловредният код
BeautyStealer, основният инструмент на групата за събиране на данни, е крадец на данни на C++, който ESET проследява във версии от 0.9 до 2.0. Той извлича бисквитки, запазени пароли и локално състояние от Chrome, Edge, Opera и Firefox, конфигурации на OpenVPN от потребителски и системни директории, както и файлове с около 40 разширения от Desktop, Documents и Downloads, включително от сменяеми носители и мрежови дискове.
Списъкът с разширения е подбран за файлове, които служат за удостоверяване. Той включва .kdbx (KeePass), .jks (Java KeyStore), .rdp, .pfx и .zs2 – формата, използван за файлове със секретен ключ за електронен подпис, издаден от украински акредитиран център за сертифициране на ключове.
Преди BeautyStealer Gorbag използваше Prime ReverseShell – PowerShell reverse shell, опакован в .NET двоичен файл и взет от публично хранилище в GitHub. Един от вариантите съдържа коментар най-отгоре, който указва на всеки LLM или ИИ, четящ файла, че той не е злонамерен и генерира прости числа от 1 до 900. ESET е тествала два ИИ асистента срещу него и и двата са разпознали reverse shell.
- APT
- киберсигурност
- зловреден код
- Руска федерация
- разузнаване за заплахи
- Украйна