Броят на организациите, посочени в сайтовете за изтичане на данни на рансъмуер групировки, е нараснал с 30% през третото тримесечие на 2026 г. Изследователите казват, че това не означава атаките да са се увеличили със същия процент. По-голямата част от ръста идва от нови, недоказани групировки, а някои от техните твърдения може да са неверни.
Сайтовете за изтичане на данни са мястото, където рансъмуер групировките публикуват имената на жертвите си, за да ги принудят да платят. Специалистите по защита отдавна използват тези публикации, за да броят атаките.
Фалшивите или повторно използвани твърдения не са новост, а предишен случай с фалшиви изнудвачески искания показа, че стари данни могат да бъдат представени като пресен пробив. Това тримесечие проблемът изглежда по-голям.
Анализатори от ReliaQuest отбелязват, че 43 групировки, които никога не са публикували преди третото тримесечие, стоят зад 93% от ръста. Групировките, активни както през второто, така и през третото тримесечие, са добавили само с 1% повече именувани организации.
Екипът смята за реалистично някои от заявените атаки да са неверни обвинения. Според него списъците вероятно смесват нови атаки, ребрандирания, повторно използвани данни и твърдения без никакви доказателства.
Рансъмуер групировките твърдят, че имат с 30% повече жертви
Моделите на публикуване при новите групировки се различават значително. Някои публикуват равномерно всяка седмица. Други качват дузини имена наведнъж.
Групировка на име „Global Secret Group“ е изброила 48 жертви, 28 от които в един и същ ден. Друга, „crpx0“, е изброила 47 жертви, 41 от тях в един ден, и не е публикувала нищо след август.
Изследователите казват, че масовите публикации не доказват, че твърденията са фалшиви. Те по-скоро съответстват на предварително събрани данни, отколкото на множество отделни прониквания.
Други нови групировки приличат повече на реални операции. „Storm“ е изброила 71 жертви за 20 дни, повече от утвърдени имена като DragonForce (69) и LockBit (62).
Но Storm публикува за първи път около пет седмици след последната публикация на групировка с подобно име – „Stormous“. Това време прави възможно ребрандиране, макар да не е потвърдено.
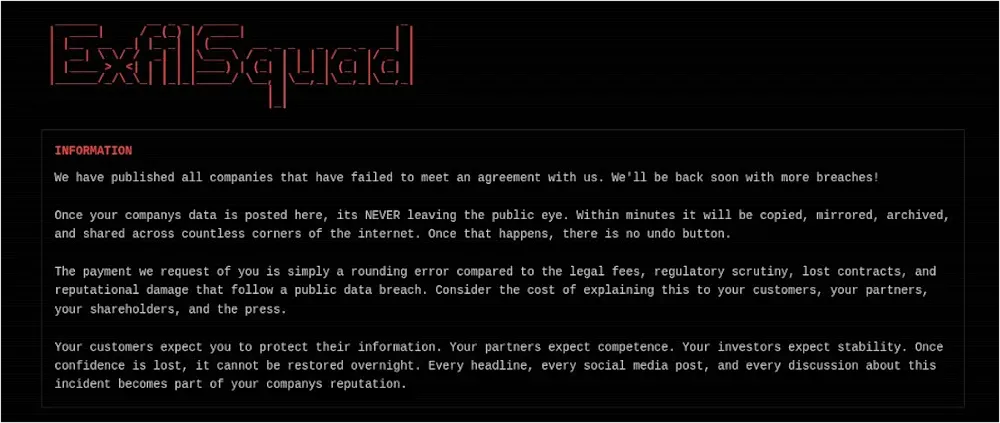
Най-ясният пример за съмнително твърдение е „ExfilSquad“, забелязана за първи път през юли 2026 г. Тя публикува примерни данни с имена на служители, имейл адреси, телефонни номера и местоположения на работните места, както и празни полета и основни данни за взаимоотношения с клиенти.
Според ReliaQuest това са лични данни с нисък риск. Те не доказват пробив в мрежата. Групировката вероятно претърсва GitHub за изложени идентификационни данни и взема само онова, до което тези акаунти имат достъп.
След това използва сайт за изтичане на данни в стила на рансъмуер, за да изглежда този ограничен достъп като голям пробив. Тя е публикувала и крайни срокове за плащане, които не е спазила, и е изброила някои цели без никакви примерни данни.
Вероятната реална вреда е целенасочен фишинг срещу посочените служители, плюс разходите за разследване на твърдението. Затова изследователите съветват всяка публикация да се третира като непотвърдено твърдение.
Скорошни случаи показват същата предпазливост, например твърдението на рансъмуер групировката Emperador срещу AB InBev, което остана непотвърдено и без потвърждение от компанията.
Какво да правят защитниците, когато бъдат посочени
Когато нова групировка изброи вашата организация, проверете три неща. Наистина ли организацията е компрометирана? Съвпадат ли доказателствата с начина, по който групировката твърди, че е получила данните? Името отделна групировка ли е, ребрандиране, филиал или опортюнистичен публикуващ? Плащането заради фалшиво твърдение е напразно похарчени пари и финансира престъпността.
Игнорирането на реално твърдение може да остави изложените данни уязвими за фишинг и превземане на акаунти. ReliaQuest съветва екипите да прегледат вътрешните логове, записите за достъп и всички публикувани образци. Ако доказателствата показват проникване, започнете реакция при инцидент.
Ако не показват, оставете твърдението маркирано като непотвърдено, докато търсите други източници на изложеност. Екипите трябва също да записват припокриванията в инструменти и инфраструктура с познати групировки, които могат да сочат към ребрандиране.
Тъй като новите имена нямат история нито публични индикатори, откриването трябва да се фокусира върху общото поведение. Това включва злоупотреба с отдалечени услуги, откраднати идентичности, латерално придвижване и кражба на данни.
Утвърдени групировки като Qilin и The Gentlemen показват защо. И двете са експлоатирали системи, достъпни от интернет, използвали са уязвими драйвери, за да изключат инструментите за защита на крайни точки, и са променяли настройки на Group Policy, за да разпространят рансъмуера.
Заедно те стоят зад около една четвърт от изброените жертви в производството. Нашият предишен анализ на рансъмуер групировката The Gentlemen показва как този екип, воден от филиали, е нараснал толкова бързо.
Защитниците могат да блокират голяма част от тази дейност. Трябва да инсталират корекции за сигурност и да наблюдават периметърните устройства, да налагат списъка на Microsoft за блокиране на уязвими драйвери и да алармират при неочаквани промени в Group Policy.
Инструментът с уязвим драйвер GentleKiller показва как атакуващите използват подписани, но дефектни драйвери, за да спрат софтуера за сигурност.
Екипите трябва също да одитират GitHub и други хранилища за код за изложени ключове и пароли, да сменят всички намерени и да преглеждат логовете на клиентските системи за необичайни масови изтегляния.
Данните показват още, че рансъмуерът се разпространява извън САЩ. Списъците за САЩ са нараснали с 9%, а около 85% от добавените жертви са другаде.
Делът на САЩ сред всички изброени жертви е спаднал от 55% през първото тримесечие на 49% през второто и 41% през третото. Жертвите в производството са нараснали със 70%, но професионалните, научните и техническите услуги остават водещият сектор за шесто поредно тримесечие. По-ниското класиране не означава по-нисък риск.
Индикатори за компрометиране (IoC):
| Тип | Индикатор | Контекст от източника |
|---|---|---|
| Име на групировка | ExfilSquad | Забелязана за първи път през юли 2026 г.; вероятно използва изложени GitHub идентификационни данни, за да вземе ограничено количество данни |
| Име на групировка | Global Secret Group | Изброила 48 жертви, 28 в един ден |
| Име на групировка | crpx0 | Изброила 47 жертви, 41 в един ден; без публикации след август |
| Име на групировка | Storm | Изброила 71 жертви за 20 дни; възможна връзка със Stormous |
| Име на групировка | Orova | Изброила 47 жертви за 10 дни |
| Име на групировка | Qilin | RaaS групировка; жертвите в производството са нараснали от 50 на 71 |
| Име на групировка | The Gentlemen | Воден от филиали модел; жертвите в производството са нараснали от 49 на 74 |
| Хешове / IP адреси / Домейни | Не са публикувани | Не са предоставени в източника |
Забележка: IP адресите и домейните са умишлено обезопасени (defanged, напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте оригиналния им вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.