Свързана с руската държава хакерска група използва доверени уебсайтове, за да прониква незабелязано в телефони. Изследователи посочват, че APT29, известна още като Midnight Blizzard или Cozy Bear, е вградила скрит код в реални и клонирани сайтове в САЩ, Украйна, Чехия и България.
Посетителите с необновени телефони iPhone или Android могат да загубят бисквитки, пароли за Wi-Fi и в някои случаи почти всички данни от телефона си. Необходимо е само да отворят страницата.
Кампанията е открита в средата на октомври 2026 г. Тя използва три входни канала: код, добавен директно в хакнати сайтове, фалшиви сайтове двойници, които копират реални, и едноседмичен пробив в украинска услуга за уеб анализи.
И трите канала зареждат един и същ скрипт, който проверява устройството на посетителя и изпраща подходящ експлойт. Експлойтите използват стари уязвимости, за които вече има корекции за сигурност, така че напълно обновените телефони са в безопасност.
Анализаторите от Sekoia идентифицираха кампанията и злонамерените скриптове зад нея. Те посочват с умерена до висока степен на увереност, че отговорността е на APT29. Екипът работи с националните центрове за реакция при инциденти (CERT) на засегнатите държави, за да открие жертвите и да се опита да спре инфраструктурата.
Руските хакери от APT29 превръщат доверени уебсайтове в капани
Първият подход е бил прост. Атакуващите са добавили няколко реда JavaScript в шаблона на главната страница на украинска компания за добив на газ. След зареждането на страницата кодът незабелязано е изтеглял скрипт от сървър, контролиран от атакуващите.
Sekoia откри същия трик и в сайта на американска търговска асоциация от химическата индустрия, европейска крайнодясна политическа партия и български сайт с военна насоченост.
Когато атакуващите не са успявали да проникнат в даден сайт, те са го копирали. Регистрирали са два домейна двойници – america250[.]holiday и theowo[.]club.
Те са действали като посредници за реалния сайт на America250 и уебсайта на Raffles London at The OWO – хотел в близост до Министерството на отбраната на Обединеното кралство и „Даунинг стрийт“ 10.
Посетителите са виждали реалното съдържание, но атакуващите са вмъквали зловреден код във всяка страница. Според Sekoia целта е била да се стигне до дипломати и високопоставени гости.
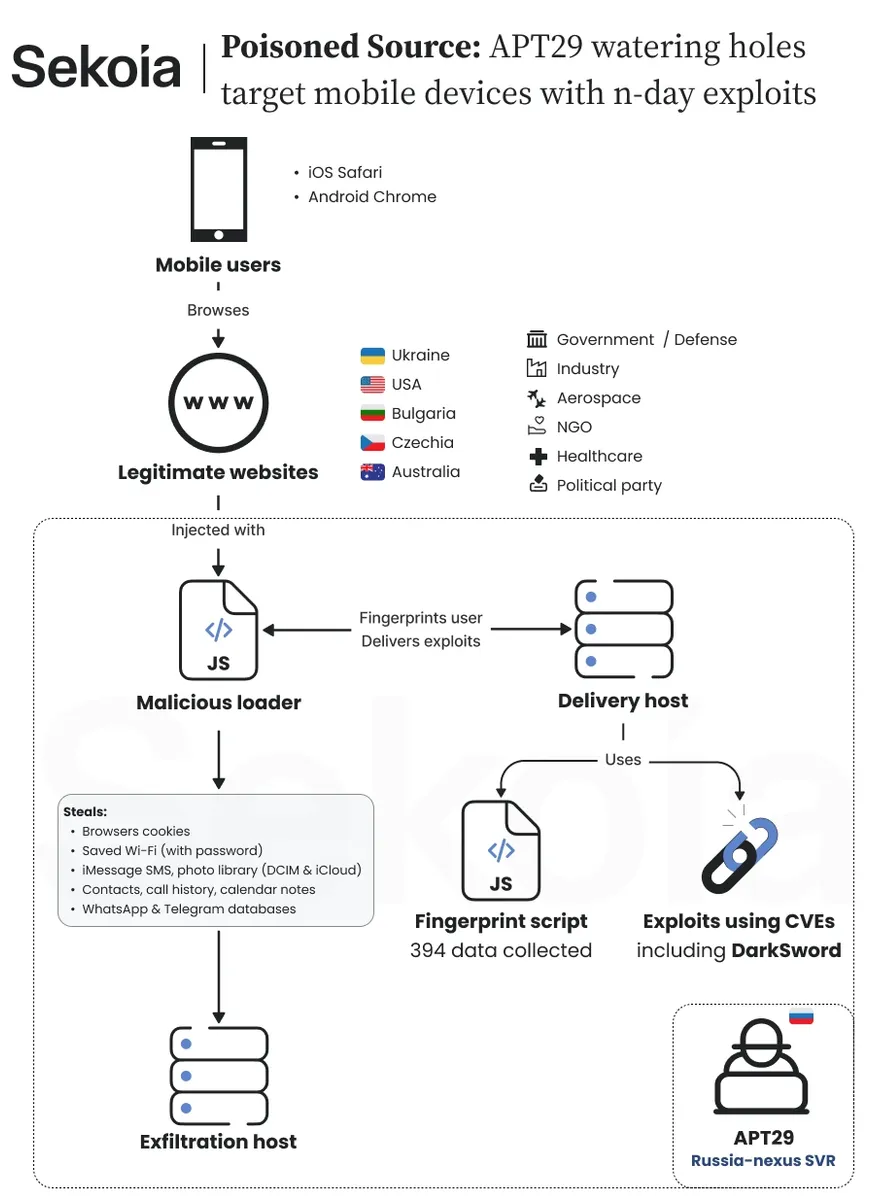
Най-широката мрежа е била хвърлена чрез Plerdy – украински инструмент за SEO проследяване, използван от хиляди сайтове. Между 27 август и 3 септември 2026 г. атакуващите са променили неговия проследяващ файл, така че всеки сайт, който го е зареждал, е зареждал и скрипта на атакуващите.
Много от засегнатите сайтове са били свързани с военния и отбранителния сектор. Зарежданият скрипт се нарича UltimateFingerprinter. Той е скрит в голямо копие на библиотеката AngularJS, която съставлява около 98 процента от файла с размер 2.3 MB.
Sekoia смята, че това е направено с цел да се заблудят автоматизираните инструменти за анализ или файлът да изглежда безобиден. Скриптът събира 394 полета с данни от 61 проверки, но блокира предимно необичайни устройства, като например такива с огромни екрани или без поддръжка на сензорен екран.
Това не е първата кампания от тип „watering hole“ (компрометиране на често посещавани уебсайтове) на APT29. Групата за анализ на заплахите (Threat Analysis Group) на Google свърза подобна кампания срещу уебсайтове на монголското правителство със същата група през 2024 г.
Amazon също съобщи за „watering hole“ кампания на APT29 през 2025 г., която пренасочваше посетителите към фалшиви проверки на Cloudflare.
Вериги от експлойти, откраднати данни и начини за защита
Sekoia е възстановила три вериги от експлойти, които е нарекла A, B и C. Клас A е насочен към iOS 16.7 и краде бисквитки. Той използва CVE-2025-43529 и CVE-2024-27834, като задава маркираща бисквитка, за да не се изпълнява експлойтът два пъти на един и същ телефон.
Клас B е най-инвазивен. Той е насочен към iOS 18.5 и представлява експлойт китът DarkSword, който изтече онлайн по-рано тази година. Той комбинира във верига CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 и CVE-2025-43520.
След това извлича съобщения, бази данни на WhatsApp и Telegram, пароли от Keychain, контакти, история на обажданията, кеширани данни за местоположението, снимки и файлове от iCloud Drive.
Клас C атакува телефони с Android, работещи с версии на Chrome от 139 до 145, с изключение на 143. Той използва CVE-2026-3910 и CVE-2025-27038 – уязвимост в графичния драйвер Adreno.
Крайният зловреден код, наречен AndroSnitch, копира бисквитки от Chrome, запазени данни за вход, история на сърфирането и настройки за Wi-Fi. Той спира действието си, ако засече Samsung Galaxy S25 Ultra.
Всички откраднати данни се изпращат към ad.starx-net[.]com. Нито един от зловредните кодове не установява постоянен достъп, което съответства на целта за бързо събиране на разузнавателна информация. Откраднатите бисквитки могат да позволят на атакуващите да използват повторно активни сесии, включително в уеб базирана поща.
Sekoia открива признаци, че експлойтите идват от трета страна. Например сървърът проверява за iOS 16.7, но експлойтът работи на версии от iOS 16.0 до 17.4.
Изследователите посочват, че повторното използване на комерсиални експлойти за наблюдение от държавно спонсорирани групи вероятно ще се увеличава. Други изследователи също предупредиха за комплектите Coruna и DarkSword, които поразяват необновени телефони iPhone само с едно посещение на уебсайт.
Защитата е проста. Обновете iOS и Chrome веднага и сменете телефоните, които вече не получават обновявания. Екипите по сигурност трябва също да проверят журналите със събития (логовете) за посочените по-долу домейни и да прегледат кои системи са зареждали скриптове от трети страни.
Индикатори за компрометиране (IoC):-
Домейни и IP адреси
| Индикатор | Тип | Детайли |
|---|---|---|
| static.flux-telemetry[.]com | Доставка на зловреден код | 109.104.106[.]107, AS395092 (Shock Hosting LLC) |
| edge-ord.clouds-stacks[.]com | Доставка на зловреден код | 95.133.231[.]28, AS219399 (servinga GmbH) |
| ad.starx-net[.]com | Извличане на данни (ексфилтрация) | 195.58.140[.]105, AS395092 (Shock Hosting LLC) |
| theowo[.]club | Фалшив AiTM сайт | 188.190.17[.]232 |
| america250[.]holiday | Фалшив AiTM сайт | 192.121.46[.]25 |
| adsprism-stat[.]com | Домейн за доставка, използван с america250[.]holiday | – |
| ads-it-assets[.]com, cdn.adv-static[.]com, wpvortex-mod[.]com, assets-int[.]com | Сървъри за пренасочване и доставка | – |
Файлови хешове (SHA-256)
| Хеш | Идентификатор |
|---|---|
| a7d2493df00565c21587b0cad2a9fe7ca1e5590acf796da6e499be0ffde44cc3 | Class-A-Stage1 |
| bee3e014e3df87ddce0250b0985b87f6868a427a7b650a74b7ffedb9d57f3088 | Class-A-Stage2 |
| c170fda024183645c0aa681149304e50506509c3498bb6b9a5f5ced6aa73e5fa | Class-B-Stage1 |
| 2ffb35e3f9e55286a930fb887e73764a913166648135fe0ca7551736d97d7bfa | Class-B-Stage2 |
| 69b6cb327a4d5da99399718f6a66f84de69f89425b0a31f2dcee0682f811596f | Class-B-Stage3 |
| 29d283ebd08d0cd3b2e6f4a67718d3d6e7a6be01d0613d716bce218dba57a928 | Class-C-Stage1-JS |
| 06c17b31d36838f3d29044784aa047d5c2d9174d3356c1211cf25f9df677445f | Class-C-Stage2-JS |
| 183d62d682aea8018491c8559544e8d6a9ab0e1abd05ecbb6c97daa4f438d2b8 | Class-C-Stage2-CVE-2025-27038 |
| 387a7fb768db1350a9788d9704e7a72abe07152734e0ff026af72b417e36268c | AndroSnitch |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно отваряне или активиране на хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.