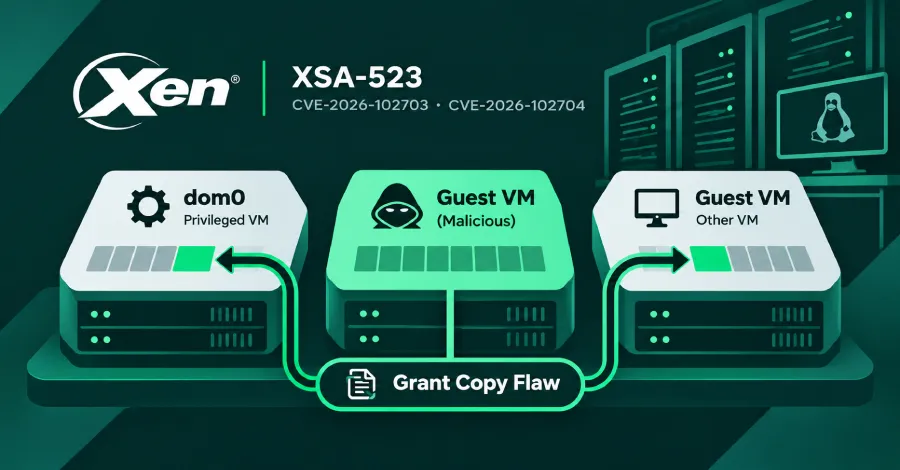
Две уязвимости в хипервайзора Xen позволяват на злонамерена гост виртуална машина (VM) да чете и записва в паметта на други виртуални машини на същия хост, включително dom0.
Dom0 е виртуалната машина, която по подразбиране има пълни права и управлява останалите. Корекциите за сигурност вече са налични и няма известни заобиколни решения за смекчаване на риска, съобщиха от Xen Project в бюлетин за сигурност на 3 ноември.
Всички версии на Xen от 4.6 нататък са уязвими, докато 4.5 и по-ранните не са. Пропуските се проследяват като CVE-2026-102703 и CVE-2026-102704 в рамките на бюлетина за сигурност на Xen XSA-523.
От Xen Project приписаха заслугата за откриването на уязвимостите на компанията за изкуствен интелект Anthropic, която е използвала своя модел Claude. След това Стефан Лип от Ada Logics е валидирал откритието, а по-късно екипът за изследване на сигурността с изкуствен интелект на CodeAnt независимо е докладвал същия проблем.
Уязвимостите се намират в „grant copy“ — операцията, която Xen използва за копиране на данни между виртуални машини. Всяка виртуална машина указва на Xen кои от нейните страници с памет могат да се използват от други виртуални машини, а Xen проверява тези права.
За да спести време при пакет от копирания в рамките на една и съща страница от паметта, Xen използва повторно проверки, които вече е направил. В някои случаи той не е извършвал повторна проверка, когато е трябвало. Тази грешка позволява на злонамерена гост машина да чете и записва в памет, която не ѝ принадлежи.
XCP-ng, платформа за виртуализация с отворен код, изградена около Xen, посочи в бележките към своето обновяване, че „една-единствена компрометирана гост машина може да излезе от своята изолация и да поеме контрола над целия хост“.
Бюлетинът на Xen не споменава за атаки, които експлоатират уязвимостите, нито уточнява какъв достъп в рамките на виртуалната машина е необходим на атакуващия.
Qubes OS е ориентирана към сигурността настолна операционна система, която държи софтуера в отделни базирани на Xen изолирани среди, наречени „qubes“. В бюлетин се посочва, че всяка поддържана версия и конфигурация е засегната. Корекцията за сигурност е за Qubes 4.3 — единствената версия, която все още се поддържа.
Тъй като всяка версия на Xen от 4.6 нататък е уязвима, други продукти, изградени върху тези версии, са засегнати, докато техните разработчици не добавят корекциите за сигурност от XSA-523. Към 4 ноември системата за проследяване на сигурността на Debian отбелязва пакета xen в изданията bookworm, trixie и forky като уязвим, а в sid — като коригиран.
Корекции за сигурност и рестартирания според платформата
Това са публикуваните до момента корекции за сигурност:
- Изходен код на Xen: бюлетинът съдържа корекции за сигурност за версиите от xen-unstable до Xen 4.19.x, както и за Xen 4.18.x до 4.17.x.
- Xen 4.6 до 4.16: в бюлетина няма корекция за сигурност за тези версии. Поддръжката за сигурност на Xen 4.16 приключи на 2 декември 2024 г.
- XCP-ng 8.3: xen-4.17.7-4.2.xcpng8.3, пуснат на 3 ноември. Хостовете трябва да бъдат рестартирани. Vates, която стои зад XCP-ng, оценява въздействието като критично (Critical).
- Qubes OS 4.3: пакети на Xen 4.19.6-3 в dom0. Dom0 трябва да бъде рестартирана, а потребителите на Anti Evil Maid трябва повторно да запечатат своята тайна паролна фраза, тъй като новите бинарни файлове на Xen променят PCR18 и PCR19.
На 3 ноември Qubes посъветва потребителите да продължат да инсталират обновяванията както обикновено. Коригираните пакети тогава се намираха в хранилището за тестване на сигурността (security-testing), като се очаква да преминат към стабилното хранилище през следващите две седмици след тестване от общността.
XSA-523 е отделен случай от XSA-500 — по-ранна уязвимост в операцията „grant copy“, която Xen разкри на 28 юли, и разполага със собствени корекции за сигурност.