Свързана с Китай група от киберпрестъпници, известна като SlippyNunchucks, е идентифицирана като автор на операция за прехващане на DNS заявки (DNS hijacking), злоупотребяваща с незащитени HTTP комуникации във версиите за Windows на Sogou Input Method като част от кампания за кибершпионаж, целяща разполагането на имплант, наречен DarkVigil (известен още като FDMTP).
Кампанията, наблюдавана от 1 юли 2026 г., е насочена срещу организации и китайскоговорящи лица в Хонконг, Тайланд, Япония, Виетнам, Оман и Шри Ланка, според данни на ESET.
„Имплантите DarkVigil обикновено се разпространяват чрез популярни китайски приложения“, посочва изследователят от ESET Ан Хо в доклад, споделен с The Hacker News. „Злоупотребявайки с тези приложения, злонамереният субект SlippyNunchucks успява да достигне до китайскоговорящи потребители в Азия и Европа.“
Някои от приложенията, с които атакуващият злоупотребява, включват Sogou Input Method, QuickFox, QingTalk, MiYunChat, SoftCam и tawk.to.
Активна поне от 15 септември 2023 г., групата SlippyNunchucks е известна с атаки срещу организации и китайскоговорящи потребители в Южна и Източна Азия. Тези атаки водят до внедряването на модулна .NET рамка, която включва DarkVigil и набор от над 20 плъгина.
Въпреки че използването на тази задна вратичка преди това е било свързвано с Mustang Panda, от ESET заявяват, че не са открили тактически припокривания между този автор на заплахата и активността, свързана с DarkVigil, в своята телеметрия, което ги кара да я класифицират като отделна група за проникване.
По-рано през август екипът за реакция при инциденти FortiGuard на Fortinet описа подробно компрометирането на веригата за доставки на инструмента за VPN и мрежово ускорение QuickFox от страна на атакуващия с цел доставяне на DarkVigil.
Според словашката компания за киберсигурност, злонамереният субект се е пренасочил към експлоатиране на Sogou Input Method — популярен редактор за въвеждане на китайски език, разработен от Tencent — като вектор за доставка три дни след като QuickFox пусна чиста версия на своята програма.
По-конкретно, атаката включва прехващане на механизма на приложението за промотиране на брандиран речник с цел подаване на злонамерена конфигурация, което в крайна сметка подготвя почвата за инсталиране на зловредния софтуер чрез SGTool.exe — легитимен компонент на Sogou Input Method, който функционира като многофункционален диспечер на задачи.
В чиста среда изпълнимият файл изпраща HTTP заявка до крайната точка „config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php“, за да извлече конфигурация. Но при атаката, открита от ESET, DNS резолюцията на домейна е манипулирана така, че да го насочва към един от двата междинни сървъра:
- 47.239.250[.]102 (sogou-cdn[.]com)
- 47.237.122[.]175 (dev.soft-png-cdn.com)
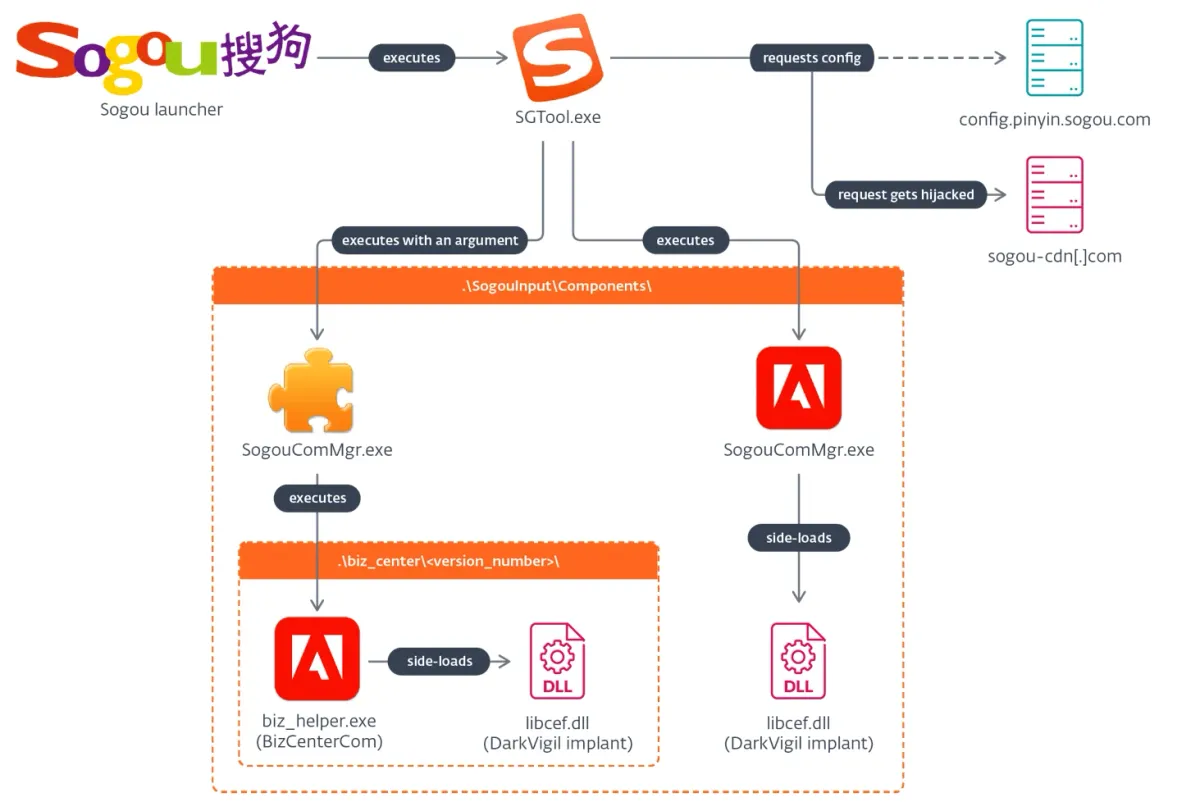
В резултат на това прехващане на DNS, HTTP заявките към крайната точка „getBrandScd.php“ са били пренасочвани към един от междинните сървъри, който след това е отговарял със злонамерена конфигурация. Конфигурацията от своя страна инструктира изпълнимия файл да изтегли два допълнителни файла със зловреден код от „sogou-cdn[.]com“ и да стартира зловредния софтуер чрез странично зареждане на DLL (DLL sideloading):
- Легитимен изпълним файл на Adobe („biz_helper.exe“)
- Фалшив DLL файл („libcef.dll“), съдържащ DarkVigil
DarkVigil се отличава с използването на протокола Duplex Message Transport Protocol (DMTP) за командване и контрол (C2), което позволява на клиента да изпълнява и управлява плъгини, получени от контролиран от атакуващия сървър, за да улесни поддържането на достъп или събирането на данни.
След отговорно разкриване на информацията, Tencent отстранява уязвимостта (CVE-2026-120422) във версия 16.10, пусната на 29 октомври 2026 г., като мигрира засегнатите HTTP заявки към HTTPS.
Предполага се, че SlippyNunchucks действа в интерес на китайското правителство, като ESET описва операцията като държавно спонсорирана кампания за наблюдение.
„Въпреки че SlippyNunchucks атакува организации и лица в множество сектори, ние открихме значителна активност за наблюдение срещу организация, управляваща платформи за онлайн залагания на китайски език в Шри Ланка, Хонконг и Филипините“, казват от ESET.
„Насочването срещу тази организация е показателно предвид ограниченията на Китай върху хазарта, включително наказателната отговорност за управление на хазартен бизнес и организиране на китайски граждани за залагания в чужбина.“
Това не е първият път, в който свързани с Китай злонамерени субекти използват Sogou Input Method като входна точка за разпространение на зловреден софтуер. През септември 2026 г. от Gen Digital съобщиха, че уязвимост в редактора за въвеждане, за която вече има корекция за сигурност (CVE-2026-51990), е била експлоатирана от UNC3569 за доставяне на задна вратичка, наречена GRAYRABBIT, посредством специално създадена връзка.
„Уязвимостта комбинира три отделни слабости в един експлойт с един клик: инжектиране на невалидирани аргументи от командния ред в персонализирания протоколен манипулатор sgbiz:, неограничена URL навигация в базиран на CEF WebView компонент и силно остарял браузърен енджин Chromium, работещ извън изолирана среда [податлив на CVE-2021-38003]“, посочват от Gen Digital.