Microsoft Edge вече автоматично деактивира известията от уебсайтове, които пренасочват потребителите към засечени измамни страници, като по този начин прекъсва канал, използван за доставяне на фалшиви предупреждения за вируси.
Защитата свързва засичанията от Microsoft Defender SmartScreen и Scareware blocker с разрешенията за известия, като помага да се предотврати многократното въвличане на хората в една и съща измама от злонамерени сайтове.
Промяната пристигна с Edge 156, според официалното съобщение на Microsoft от 2 ноември. Вместо просто да предупреждава за опасна дестинация, Edge вече може да спира последващите известия от уебсайта, отговорен за пренасочването на потребителя натам.
Това разграничение е от значение, тъй като затварянето на дадена измамна страница не спира непременно известията, които посетителят преди това е разрешил.
Изследователите Роб Франко и Лу Хуанг, пишещи в Windows Blogs, са забелязали злоупотребата със злонамерени известия, докато са преглеждали потребителски сигнали, подадени чрез Scareware blocker.
Техните констатации описват повтарящ се метод за доставяне на измами, а не новоименувано семейство зловреден софтуер: известията от уебсайтове многократно са връщали потребителите към страници, които инструментите за сигурност на Edge са идентифицирали като измами.
Microsoft Edge вече автоматично блокира злонамерени уебсайтове
Атаката започва със заявка за разрешение. Подвеждащ уебсайт убеждава потребителя да избере „Разреши“ („Allow“), като понякога твърди, че това е необходимо, за да докаже, че не е робот.
Това щракване предоставя достъп до известията, давайки на сайта многократни възможности да показва фалшиви съобщения за сигурност дори след като първоначалната страница е била затворена.
Тези предупреждения заимстват езика на антивирусните продукти, за да създадат усещане за спешност. Свързани доклади за фалшиви сканирания за сигурност от името на Microsoft показват как убедителното брандиране и фабрикуваните резултати могат да окажат натиск върху потребителите да вземат опасни решения.
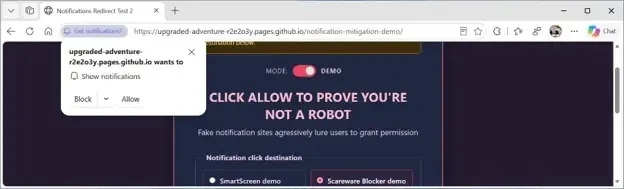
Поради това известие, което твърди, че компютърът е заразен, не трябва да се бърка с потвърдена диагноза от инсталиран софтуер за сигурност.
Новата реакция на Edge следва конкретна верига за засичане. Когато Microsoft Defender SmartScreen или Scareware blocker идентифицира измама, достигната чрез известие, браузърът автоматично деактивира известията от сайта източник.
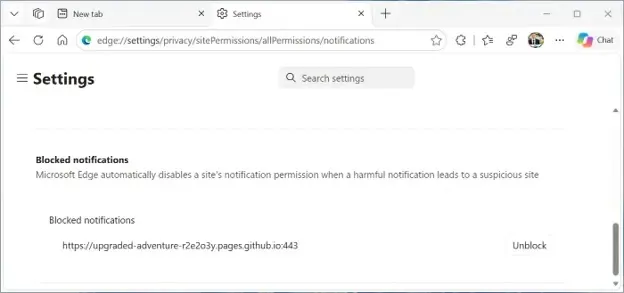
Това затваря канала, използван за повторното привличане на потребителя, вместо да адресира само текущо отворената страница. Обхватът е важен: Microsoft описва блокиране на известия, обвързано със засечени измами, а не гаранция, че всеки измамен уебсайт ще бъде спрян преди взаимодействие.
При следващото стартиране на браузъра информационна лента обяснява предприетото действие. Потребителите могат да прегледат блокираните сайтове в настройките на Edge (Edge Settings) и да възстановят известията, ако смятат, че браузърът е взел неправилно решение.
По-широката екосистема от измами обяснява защо спирането на повторния контакт е от значение. Кампаниите, използващи комплекта за заключване на браузъра CypherLoc, комбинират предупреждения на цял екран, скрити контроли и алармиращи звуци, за да принудят потребителите да се обадят на фалшива техническа поддръжка на Microsoft.
Тези техники са отделни от разрешенията за известия, но и двете разчитат на това съобщението в браузъра да изглежда като сериозна системна авария.
От Microsoft твърдят, че Scareware blocker директно защитава десетки хиляди потребители дневно срещу нови измами. Сигналите подпомагат и по-широката защита на SmartScreen – по време на предварителния преглед всеки доклад е помогнал за защитата на още 50 потребители.
Новият контрол върху известията разширява този процес на обратна връзка, като въздейства както върху източника на доставяне, така и върху крайната дестинация.
Докладване на подозрителни подкани и спиране на повтарящи се измами
Edge предлага и опция „Блокиране и докладване“ („Block and report“) в самите заявки за разрешение за известия. Потребителите могат да отворят менюто до „Блокиране“ („Block“) и да докладват сайта, който прави заявката, преди да предоставят достъп.
Докладите могат да включват URL адреса и екранна снимка на страницата, която се е опитала да убеди посетителя да активира известията. Това предоставя на SmartScreen доказателства на по-ранен етап от процеса, потенциално преди злонамереното известие да достигне до когото и да било.
Разграничението между доставяне и заблуда се вижда и в злонамерените кампании в Google Ads, които водят посетителите до фалшиви предупреждения за сигурност. Различни входни точки могат да захранват сходни измами с техническа поддръжка, което прави първоначалния източник достоен за разследване заедно със самото предупреждение.
Потребителите запазват ръчен начин за спиране на нежелани съобщения, когато автоматичното засичане не се намеси. Microsoft съветва да се отвори менюто „…“ върху известието от уебсайта и да се деактивират бъдещи известия от този сайт.
Други бутони вътре във фалшивия сигнал може просто да отворят още изскачащи прозорци, така че взаимодействието с предполагаемите контроли за поправка може да удължи измамата.
За екипите по сигурност практическата полза е по-краткият прозорец на повторно излагане на риск. Блокирането на засечена дестинация помага при един сблъсък; отнемането на достъпа до известия на подателя прекъсва и бъдещи опити от този източник.
Microsoft описва по-широкия подход като свързване на засичането от страна на браузъра, потребителските доклади и репутацията в облака, за да се превърнат отделните наблюдения в защита за повече потребители.
Индикатори за компрометиране (IoC):-
| Тип индикатор | Разкриване на източника |
|---|---|
| Злонамерени домейни, URL адреси и IP адреси | Не са предоставени |
| SHA-256, SHA-1 и MD5 хешове | Не са предоставени |
| Именувано семейство зловреден софтуер | Не е идентифицирано |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановявайте ги в активен вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.