Cloudflare стартира Zero Wire – публичен информационен канал за уязвимости, създаден да помага на екипите по сигурност да проследяват критични CVE уязвимости, да разбират активността по експлоатирането им и да намират корекции за сигурност.
Обявена на 3 ноември 2026 г., услугата е част от секцията за сигурност на Cloudflare Radar и обединява технически доказателства, насоки от доставчици и препоръчителни действия в лесни за четене резюмета.
Платформата решава познат проблем: когато се появи сериозна уязвимост, защитниците трябва да сглобяват разпръснати бюлетини за сигурност, докато едновременно проверяват собствените си системи.
Официалното съобщение на Cloudflare описва услуга, изградена да съкрати този процес, като предоставя на ръководителите и инженерите по сигурност обща отправна точка, без да е необходимо те да са клиенти на Cloudflare.
Cloudflare стартира Zero Wire
Изследователите на Cloudflare отбелязват, че наблюденията върху мрежата могат да разкрият опити за експлоатация, но съобщението не идентифицира ново семейство зловреден софтуер. Вместо това Zero Wire свързва проучванията на уязвимости с практически насоки за реакция.
По-ранни доклади за ранните предупреждения на Cloudflare относно PHP илюстрират разликата: откриването на подозрителни заявки може да оправдае спешно разследване, без това да доказва, че атакуващите са компрометирали успешно даден сървър.
Zero Wire няма за цел да каталогизира всяка CVE уязвимост. Фокусът на платформата е върху значими уязвимости в софтуер с директен достъп до интернет, включително уеб приложения, базови среди за изпълнение (runtimes), библиотеки и открити услуги.
Резюметата обясняват потенциалното въздействие, идентифицират внедряванията, които се нуждаят от разследване, обобщават доказателствата за експлоатация и насочват читателите към корекции за сигурност или мерки за ограничаване на риска. Включването на дадена уязвимост не зависи от това дали Cloudflare разполага със специална защита за нея.
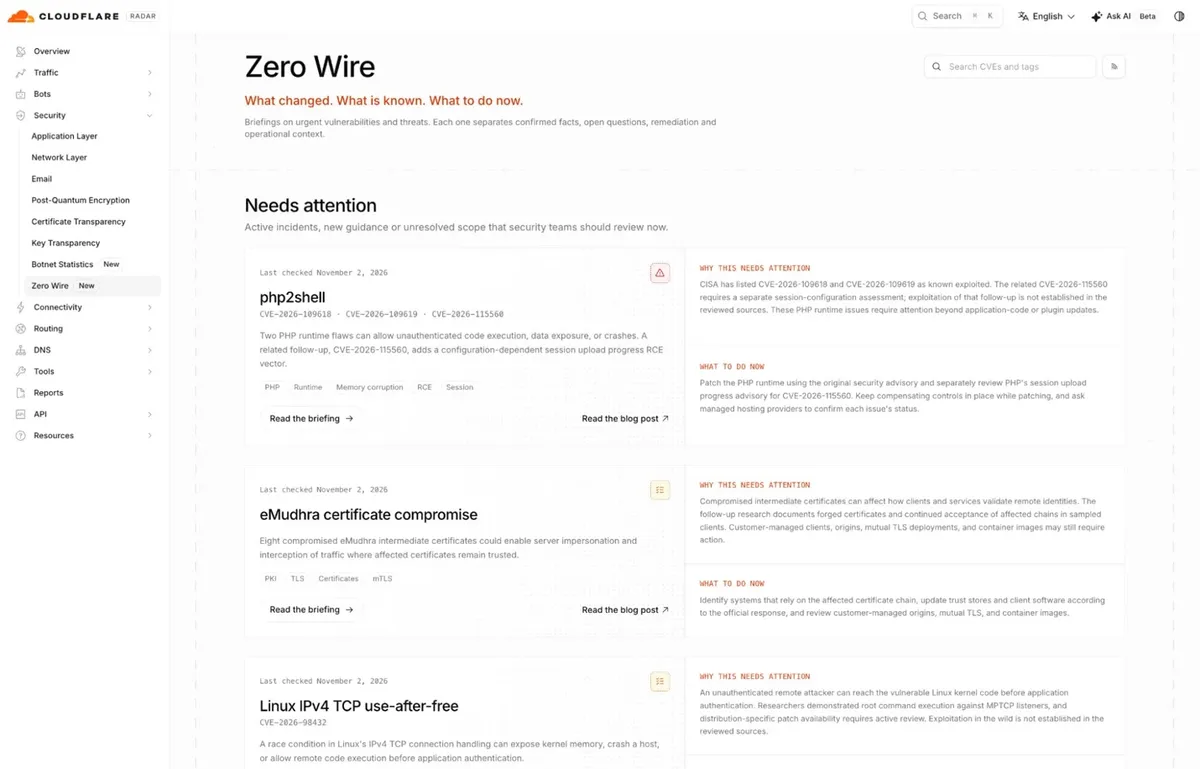
Началната страница разделя записите на „Изискващи внимание“ (Needs attention) и „Справочни“ (Reference). Първата категория обхваща проблеми, изискващи активна оценка, включително известна експлоатация или развиващи се насоки.
Втората категория запазва резюметата, след като насоките се стабилизират. Преместването на запис в „Справочни“ не означава, че всяка засегната организация е инсталирала корекции за сигурност; читателите все пак трябва да оценят собствената си изложеност на риск и да проверят датата на последен преглед на записа.
Cloudflare използва PHP2Shell, за да покаже защо ясната отговорност има значение. Проблемът засяга средата за изпълнение на PHP, което означава, че само обновяване на приложение или плъгин не може да поправи базовата слабост.
Докладите за критични уязвимости в средата за изпълнение на PHP предоставят свързан контекст за екипите, които проверяват кои сървърни компоненти се нуждаят от обновяване, вместо да предполагат, че обновеният уебсайт означава, че целият софтуерен стек е защитен.
Потребителите могат да търсят публикувани резюмета по CVE идентификатор или име на проблема и да следват технологични етикети. Едно резюме може да комбинира свързани уязвимости, когато това прави реакцията по-ясна.
Всеки запис също така отразява важни развития, позволявайки на завръщащите се читатели да идентифицират промени в бюлетините за сигурност, доказателствата за експлоатация или препоръчителните действия, без да реконструират пълната хронология на разкриването.
Превръщане на разузнавателната информация за уязвимости в корекции за сигурност
Насоките за действие във всяко резюме свързват проблема с конкретни проверки: идентифициране на засегнатите внедрявания, потвърждаване на софтуерните версии, свързване с хостинг доставчици при необходимост и прилагане на обновления от доставчика.
Cloudflare предоставя и подготвена инструкция (промпт) за AI агент за оценка само за четене, обхващаща внедрения софтуер, изложеността на риск, корекциите за сигурност и съществуващите защитни мерки. Копирането на тази инструкция не сканира автоматично инфраструктурата и не променя системите.
Доказателствата остават централни за работния процес. Бюлетините на доставчиците установяват засегнатите версии и инструкциите за отстраняване на уязвимостта, докато докладите за експлоатация описват активността на атакуващите.
Zero Wire предоставя връзки към съответните външни материали, включително Каталога на известните експлоатирани уязвимости на CISA (Known Exploited Vulnerabilities Catalog). Свързаното отразяване на предупреждението на CISA за експлоатация на PHP2Shell показва защо потвърдената експлоатация трябва да влияе върху приоритета на реакцията заедно с техническата сериозност на уязвимостта.
Където е налично, Cloudflare добавя графики, показващи HTTP заявки, съответстващи на управлявани правила на защитната стена за уеб приложения (WAF). Тези данни показват наблюдавана активност, а не успешни експлойти или компрометирани системи.
По същия начин липсата на съответстващ трафик в мрежата на Cloudflare не може да установи, че липсва експлоатация на други места. Тези ограничения имат значение, когато екипите по сигурност обясняват риска на ръководството или решават дали е необходимо по-задълбочено разследване.
Подробностите за защитата включват налични WAF правила и изисквания за конфигурация. Връзките към таблото за управление помагат на клиентите да прегледат настройките си, но отварянето на връзка не активира защитата и не потвърждава покритието.
Cloudflare подчертава, че филтрирането на злонамерени заявки е временна защитна мярка, а не софтуерна корекция за сигурност, и не може да отмени действия, които вече са предприети върху изходния сървър. Екипите все пак трябва да следват насоките на доставчика за отстраняване на уязвимостта.
Индикатори за компрометиране (IoC):-
| Категория индикатор | Публикувана информация от източника |
|---|---|
| SHA хешове | Няма предоставени |
| Злонамерени домейни | Няма предоставени |
| IP адреси на атакуващите | Няма предоставени |
| Пътища към файлове на зловреден софтуер | Няма предоставени |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.