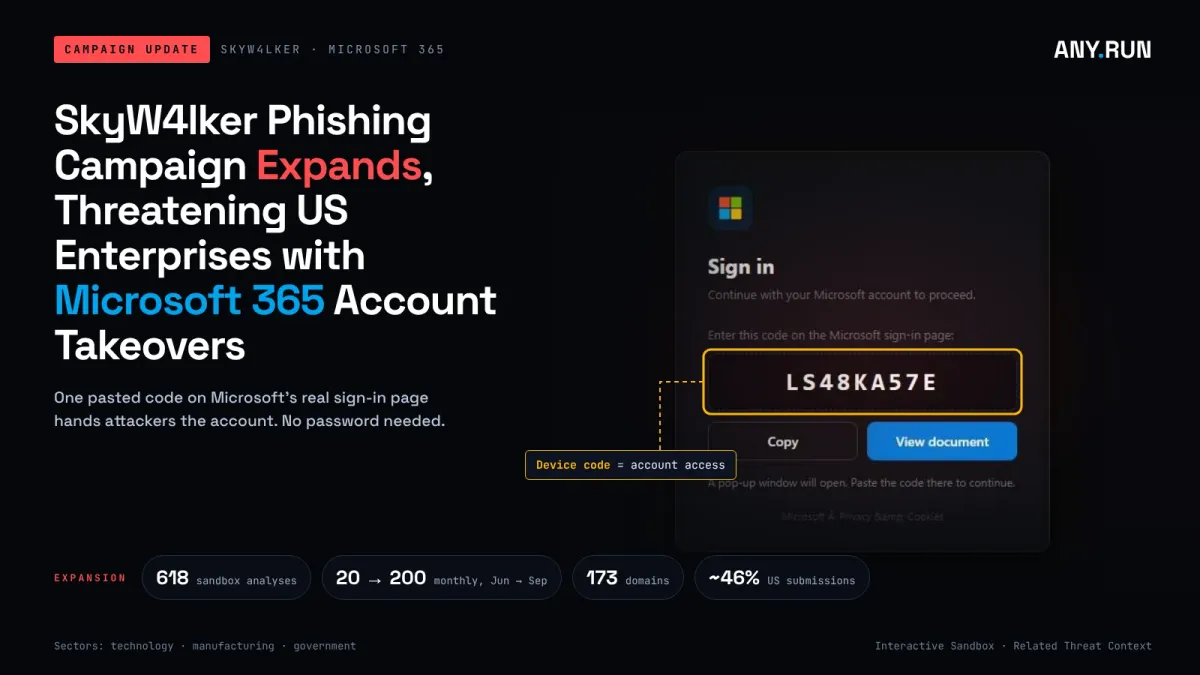
Фишинг комплект, наречен SkyW4lker (брандиран също като SkyW4lker x365 Sentinel), тихо превзема акаунти в Microsoft 365, без изобщо да краде парола.
Вместо да разбива данни за вход или да заобикаля многофакторната автентикация (MFA), той подлъгва служителите да одобрят легитимно влизане чрез код на устройство на Microsoft, предоставяйки на атакуващите валидна сесия към корпоративни пощенски кутии, документи и свързани приложения.
Комплектът е активен от юни 2026 г. и се разпространява с бързи темпове. Изследователите от ANY.RUN са проследили 618 анализа в изолирана среда, свързани със SkyW4lker между юни и 21 октомври 2026 г., като месечните подавания са се увеличили от 20 през юни до 200 през септември.
Почти половината (46–47%) от тези подавания са дошли от Съединените щати, което е повече от два пъти над дела на която и да е друга държава.
За американските предприятия, използващи Microsoft 365, това прави SkyW4lker една от най-належащите заплахи за идентичността през тримесечието.
Тази статия разглежда в детайли как работи комплектът, кого атакува, как е проследен обратно до сродна фишинг платформа и какво могат да направят SOC екипите и ръководителите по сигурността по въпроса.
Основни изводи
- Не е необходима кражба на пароли, нито заобикаляне на MFA. SkyW4lker злоупотребява с потока за код на устройство (device-code flow) в OAuth 2.0 на Microsoft. Жертвата въвежда код в реална страница за вход на Microsoft; атакуващият получава токена.
- Доставката изглежда като рутинна бизнес кореспонденция. Защитени с парола прикачени файлове във формат PDF, DOCX или XLSX, маскирани като договори, фактури, извлечения и предложения за услуги, като паролата е посочена в тялото на имейла.
- Доверени платформи са част от веригата. Примамките и страниците за пренасочване се намират в Google Sites, Miro, Zoom, Smartsheet, Axure Cloud, Cloudflare R2, обектното съхранение на Linode и подобни услуги, така че връзките преминават успешно проверките за репутация.
- Комплектът е професионално изграден. PHP бекенд, JavaScript обфускация в стил obfuscator.io, IP геолокация на всеки посетител, CAPTCHA проверка за блокиране на скенери и административен панел с базирана на Telegram MFA и известия за жертвите в реално време.
- Споделя общо ДНК с Gabagool. Идентични JavaScript модули, формати на целеви URL адреси, CAPTCHA приставка и хостинг директории свързват SkyW4lker с комплекта за фишинг на идентификационни данни Gabagool, активен от април 2026 г. ANY.RUN оценява с висока степен на увереност, че един и същ разработчик е създал и двете.
- Технологични, производствени и правителствени организации в САЩ са основните податели на проби, следвани от Индия, Канада и Обединеното кралство.
- По-бързата корелация съкрати разследването. Функцията Related Threat Context на ANY.RUN изведе на повърхността по-ранни сесии в изолирана среда със същите URL модели, което позволи на анализаторите да се прехвърлят към Threat Intelligence Lookup, да разширят клъстера на кампанията и да локализират административния панел на комплекта.
Какво представлява SkyW4lker
SkyW4lker е комплект за фишинг чрез код на устройство: той отдава под наем или продава на атакуващите цялостен механизъм за превръщане на един фишинг клик в работеща сесия в Microsoft 365. Появява се за първи път на 23 юни 2026 г. и оттогава се обновява непрекъснато с нови крайни точки и променящи се URL токени.
| Атрибут | Детайли |
|---|---|
| Тип заплаха | Фишинг комплект (фишинг чрез код на устройство) |
| Цел | Токени за достъп до Microsoft 365 / OAuth, плюс събрани имейли, пароли и статус на MFA |
| Основни техники | Злоупотреба с код на устройство, обфускиран JavaScript (obfuscator.io), IP геолокация и профилиране на интернет доставчика (ISP), CAPTCHA ограничаване (Cloudflare Turnstile и собствено хоствана приставка) |
| Доставка | Защитени с парола PDF/DOCX/XLSX/EML прикачени файлове; връзки за пренасочване в Google Sites, Google Maps, Miro, Zoom, Smartsheet, Axure Cloud |
| Теми на примамките | Договори, фактури, одобрени извлечения, известия за плащания чрез Fedwire, предложения за услуги |
| Хостинг | Предимно DigitalOcean VPS (50 от 92 бекенд IP адреса), имитиращи домейни с вериги от поддомейни на тематика на Microsoft, безплатни хостове за динамичен DNS |
| Оператор / марка | SkyW4lker (SkyW4lker x365 Sentinel) |
| Период на активност | Юни 2026 г. – до момента |
| Свързан комплект | Gabagool (фишинг на идентификационни данни, активен от април 2026 г.) |
Защо американските предприятия са на прицел
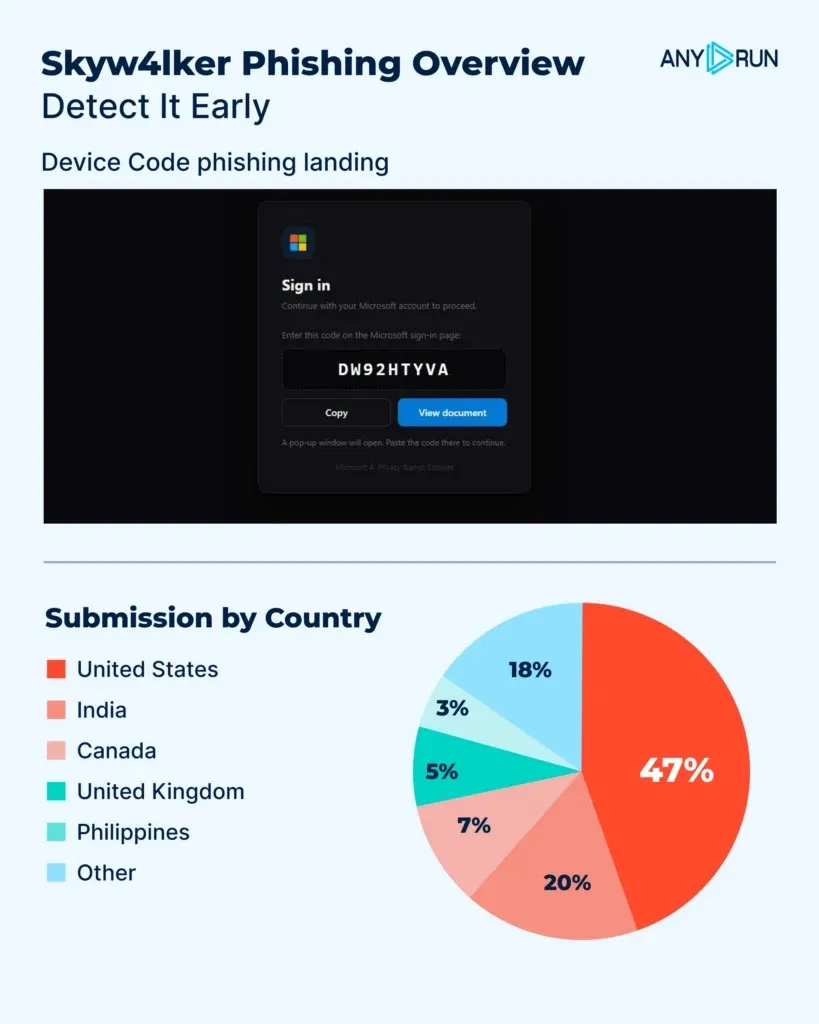
На Съединените щати се падат около 47% от всички подавания в изолирана среда, свързани със SkyW4lker. Организациите, подаващи проби, са съсредоточени в сферите на технологиите, производството и държавното управление – сектори, в които Microsoft 365 е стандартната платформа за съвместна работа и където една компрометирана пощенска кутия може да разкрие договори, финансови данни и партньори по веригата за доставки.
Рискът е по-скоро структурен, отколкото технически. Фишингът чрез код на устройство успява срещу акаунти с активирана MFA, тъй като потребителят действително завършва защитено с MFA влизане; той просто го прави от името на атакуващия. За корпоративната сигурност това означава четири неща:
- Пропуски в политиките за идентичност. Ако автентикацията чрез код на устройство е широко разрешена, MFA сама по себе си няма да спре тази атака.
- Слепи петна при откриването. Всяка стъпка преминава през легитимна услуга: реална платформа за документи, реална CAPTCHA, реална страница за вход на Microsoft. Нищо във веригата не изглежда очевидно злонамерено за имейл филтрите или потребителите.
- Широк радиус на поражение. Един токен може да отключи Outlook, OneDrive, SharePoint, Teams и всяко приложение, федерирано чрез Entra ID, превръщайки се в стартова площадка за фишинг атаки срещу клиенти и партньори от доверен адрес.
- По-високи разходи за реакция. Отделянето на злонамерено влизане чрез код на устройство от хилядите легитимни такива, а след това и определянето на обхвата на достъпа на атакуващия, отнема ценно време на екипите от Ниво 1 (Tier-1) и Ниво 2 (Tier-2).
Защитете корпоративните акаунти от фишинг атаки срещу Microsoft 365 с по-бързо откриване и реакция. Говорете с ANY.RUN относно корпоративната защита →
Как се разгръща една атака на SkyW4lker
Пълната верига – от документа примамка до подканата за код на устройство – беше детонирана и записана в интерактивната изолирана среда на ANY.RUN (ANY.RUN Interactive Sandbox). Можете да я възпроизведете и да извлечете индикатори тук: Вижте сесията с анализа на SkyW4lker →
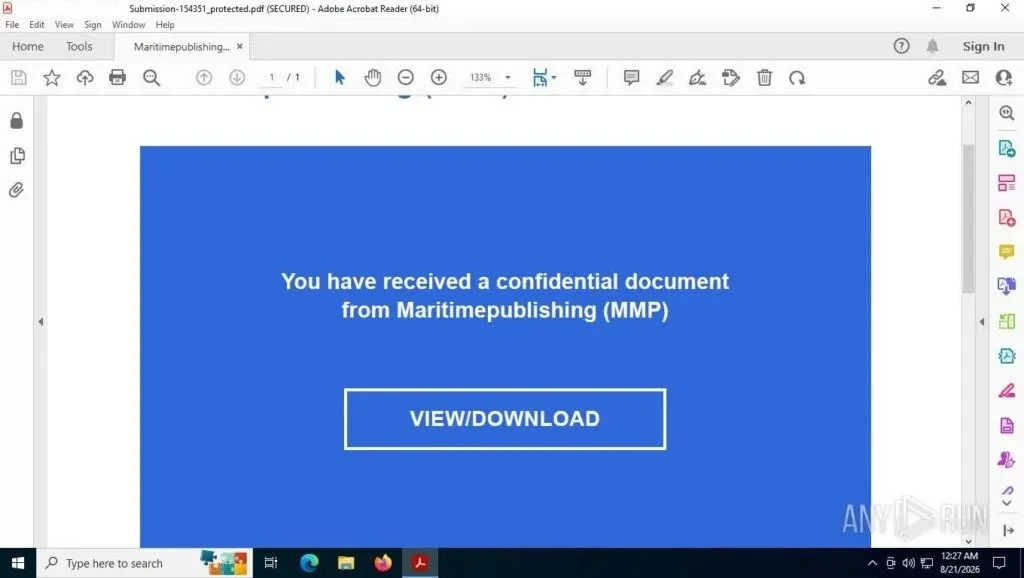
- Примамката пристига. Жертвата получава имейл за търговска оферта, договор, фактура или поверителен документ. Прикачен е защитен с парола PDF, DOCX или XLSX файл, а паролата се намира в тялото на имейла. Криптирането заобикаля сканирането на прикачени файлове, а моделът с парола в текста изглежда нормален за всеки, който работи с доставчици.
- Веригата от пренасочвания. Документът съдържа връзка, обикновено към страница с CAPTCHA. Някои варианти добавят междинна примамваща страница в Miro, Google Sites, Zoom или облачно хранилище (cloud bucket), преди да пренасочат жертвата. Проверката с CAPTCHA (Cloudflare Turnstile или собствен модул на фишинг комплекта) пречи на автоматизираните скенери за URL адреси изобщо да достигнат до страницата със зловредния код.
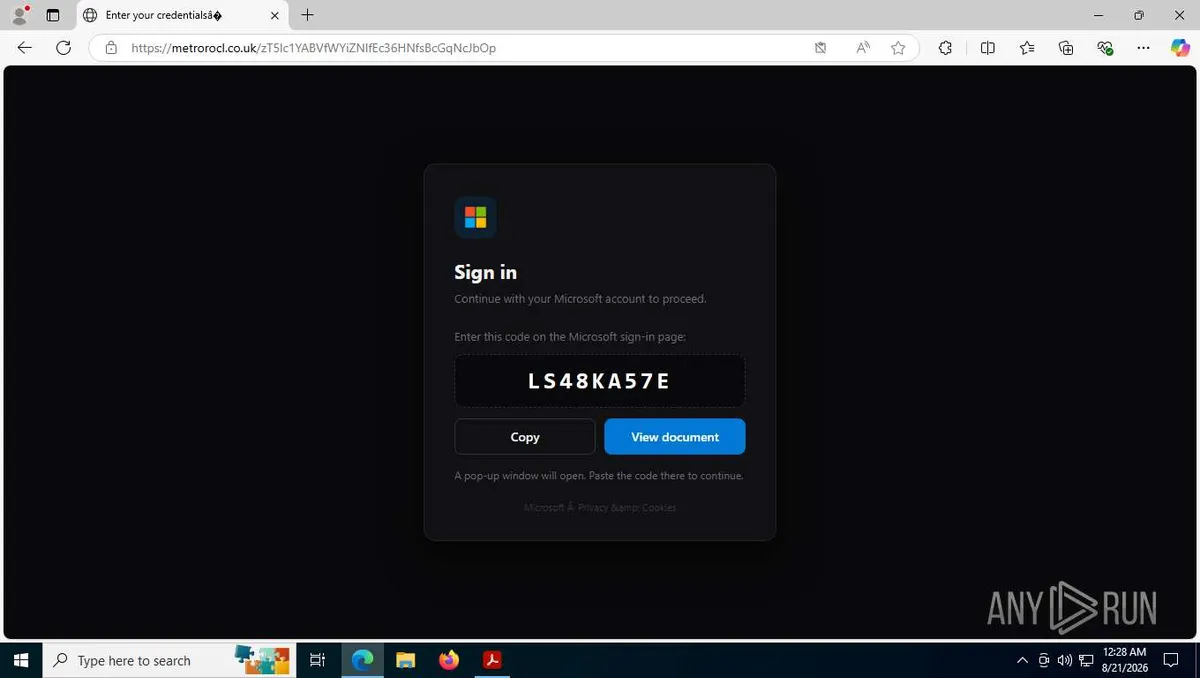
- Подканата за код на устройство. Жертвата попада на брандирана фишинг страница, която показва код на устройство на Microsoft (device code) и я инструктира да го въведе в реалната страница на Microsoft — login.microsoft.com/device. След като го направи и премине през многофакторна автентикация (MFA), ако бъде подканена, бекенд сървърът на атакуващия получава OAuth токен за достъп до акаунта. Никаква парола не преминава по мрежата към атакуващия, а влизането се отчита в Entra ID като легитимна автентикация чрез код на устройство.
Вътре във фишинг комплекта
Фишинг страницата представлява тънък фронтенд за PHP бекенд, а функцията In-Browser Data Inspection на ANY.RUN разкрива как работи тя, като показва паралелно активния DOM и HTTP трафика в реално време.
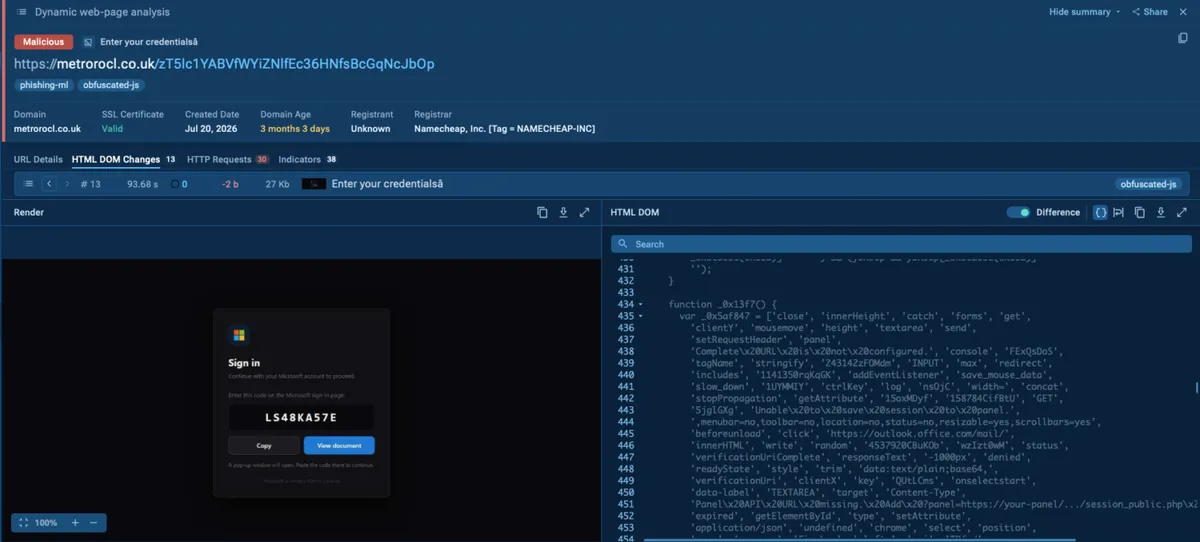
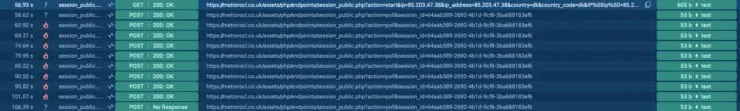
Основният скрипт зарежда помощни модули, свързва бутоните на страницата и комуникира с бекенда през една крайна точка, /session_public.php, с две действия:
- action=start изпраща IP адреса, интернет доставчика (ISP), организацията и геолокацията на жертвата към сървъра и получава идентификатор на сесията (session ID).
- action=poll се задейства на всеки няколко секунди с този идентификатор на сесията, питайки дали жертвата е завършила автентикацията. Когато отговорът се промени на „да“, атакуващият вече разполага с токена.
| Модул | Какво прави |
|---|---|
| client_geo.js | Идентифицира местоположението на посетителя чрез ip-api.com, ipapi.co или ipwho.is (или сървърен скрипт client_geo.php). Използва се за профилиране на целите и захранване на администраторското табло с данни. |
| url_helper.js | Помощни функции за изграждане на GET параметри и нормализиране на URL адреси. |
| endpoint.js | Проследява състоянието на жертвата и записва имейл, парола, браузър, статус на MFA и държава в php/endpoints/accounts.php. |
JavaScript кодът е обфускиран в стила на obfuscator.io; 520 от общо 618 анализа носят етикета obfuscated-js на ANY.RUN.
Това е умишлена пречка за всеки, който се опитва да анализира страницата статично, поради което стартирането ѝ в интерактивна изолирана среда и наблюдението на заявките е по-бързият подход.
От един URL адрес до цялата кампания
Откриването на една страница на SkyW4lker е лесно. Откриването на останалите над 170 домейна, споделения хостинг, администраторския панел и сродния фишинг комплект е мястото, където повечето разследвания зациклят.
Традиционно това означава многократни проверки на индикатори за компрометиране (IOC), ръчна корелация със стари случаи и много копиране и поставяне между различни инструменти.
Функцията Related Threat Context на ANY.RUN съкрати тази работа. Вътре в сесията на изолираната среда, панелът Related analyses (Свързани анализи) изведе по-ранни анализи, използващи същия URL шаблон /session_public.php, предоставяйки на анализаторите незабавен начален клъстер вместо празно поле за търсене.
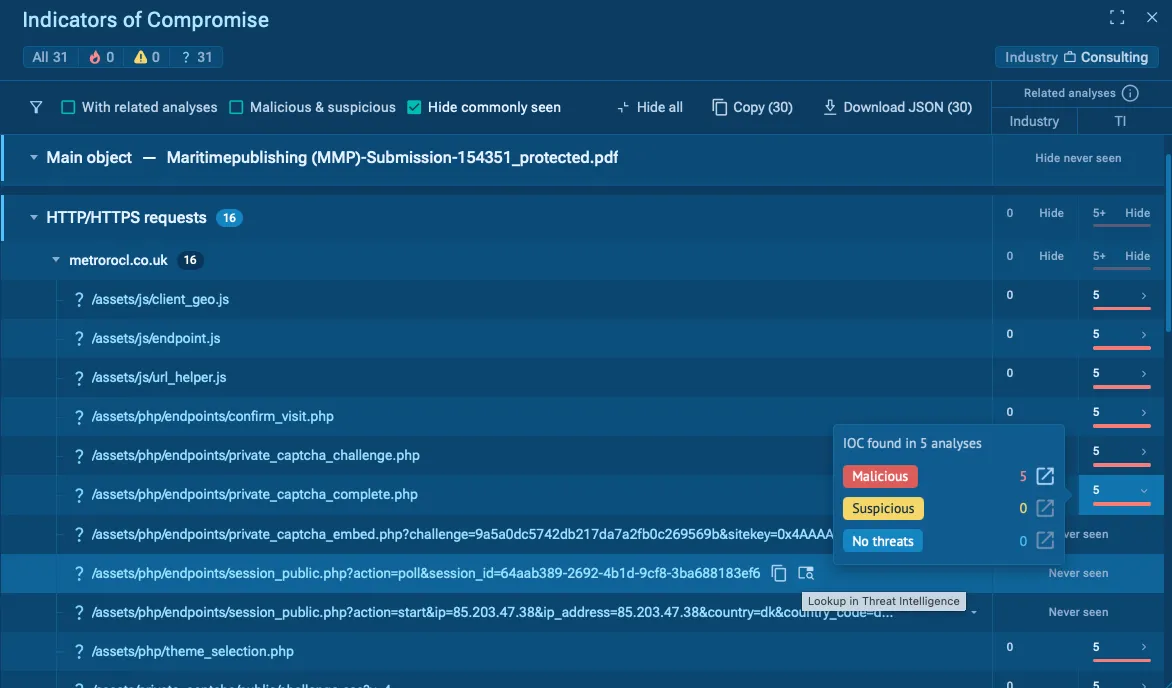
Оттам, преминаването с един клик към Threat Intelligence Lookup за тази отличителна крайна точка върна допълнителна фишинг активност, разшири кампанията до текущия ѝ мащаб и разкри припокривания в инфраструктурата, чието сглобяване иначе би отнело дни.
Същият работен процес е приложим за всеки подозрителен URL адрес или индикатор, който един център за сигурност (SOC) получава: започнете от сигнала за тревога, вижте какво вече е анализирала общността и надграждайте върху него, вместо да започвате от нулата.
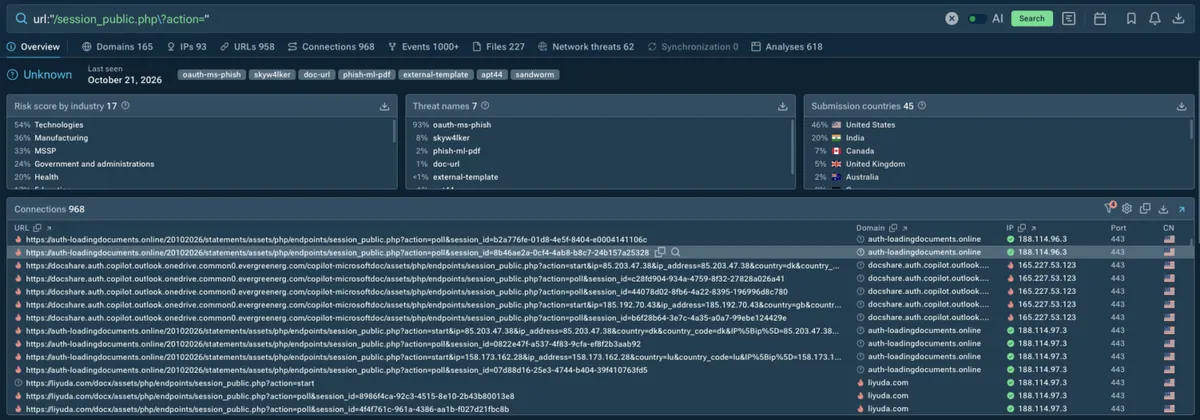
Ползата се вижда и на двете нива. Анализаторите от първо ниво (Tier-1) отделят по-малко време в повторно проучване на индикатори, които някой друг вече е изяснил, и получават достатъчно доказателства за уверено първоначално приоритизиране (триаж).
Анализаторите от второ ниво (Tier-2) получават по-богат контекст предварително и могат да се съсредоточат върху случаите, които наистина се нуждаят от задълбочен анализ.
Осигурете на вашия SOC контекста, необходим за ускоряване на разследванията на фишинг атаки, намаляване на повторяемата работа и повишаване на продуктивността на екипите от първо ниво (Tier-1). Вижте как интерактивната изолирана среда (Interactive Sandbox) свързва заплахите →
Администраторският панел
Тъй като всяка фишинг страница изпълнява собствен бекенд, контролният панел на оператора обикновено се намира на същия хост.
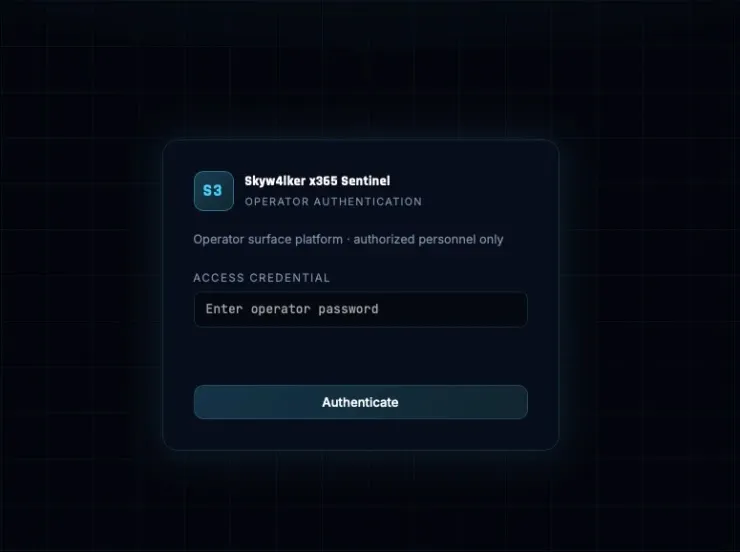
Комбинирането на резултатите от Threat Intelligence Lookup с външни данни разкри формуляр за вход на адрес /admin/index.php, а неговият стилов файл (command-center.css) описва какво предлага комплектът на своите клиенти:
- Вход за оператори с многофакторна автентикация (MFA), доставяна чрез Telegram
- Табло за управление на жертвите, захранвано с геолокационни данни от client_geo.js
- Управление на сървъри и генериране на нови фишинг връзки
- Известия в реално време при всяко отваряне на връзка от набелязана жертва
SkyW4lker и Gabagool: един разработчик, два режима на атака
Търсенето в ANY.RUN Threat Intelligence за пътищата до модулите на SkyW4lker (/js/client_geo.js, /js/url_helper.js, /js/endpoint.js) връща също и сесии, маркирани с етикет Gabagool – фишинг комплект за кражба на идентификационни данни, забелязан за първи път на 23 април 2026 г., два месеца преди SkyW4lker.
| Характеристика | SkyW4lker | Gabagool |
|---|---|---|
| Забелязан за първи път | 23 юни 2026 г. | 23 април 2026 г. |
| Анализи за шест месеца | 618 | 458 |
| Споделени JS модули | client_geo.js, url_helper.js, endpoint.js (от юли 2026 г.) | Същите три модула (от края на април 2026 г.) |
| Крайна точка за посещение | /assets/php/endpoints/confirm_visit.php | Идентична |
| Собствено хоствана CAPTCHA | /assets/private_captcha/public/widget.js?v=4 | Идентична |
| Токен на целевата страница | zt[A-Za-z0-9]{32}op, след това it[A-Za-z0-9]{32}us от 10 август | Същите токени, it…us от 5 август |
| Споделени хостове и директории | 5200m[.]com/kvme2/, torvion[.]life/ofulium/, ghethim[.]com/hyllen/ | Същите директории, в рамките на няколко дни един от друг |
| Хостинг | Предимно DigitalOcean | Предимно DigitalOcean; споделен IP адрес 172.86.85[.]51 |
| Основна крайна точка | session_public.php (процес с код на устройство) | accounts.php (събиране на потребителски имена/пароли) |
Някои сесии на Gabagool дори зареждат комплекта от директории, буквално наречени skywalker и skyw4lker на goldcreekconcrete[.]com и goldcreekconcrete[.]org.
Оценката на ANY.RUN: един и същ разработчик е създал и двата комплекта, и те най-добре се разбират като два режима на една фишинг платформа – един, който събира пароли, и един, който събира токени чрез код на устройство.
Дали един оператор управлява и двата, или множество клиенти са закупили един и същ продукт, данните все още не могат да кажат.
Как да откриете SkyW4lker и да намалите излагането на риск
За SOC анализатори и ловци на заплахи
- Търсете специфичните отпечатъци на комплекта. Настройте известия при изходящи заявки към /session_public.php?action=start, последвани от многократни извиквания към ?action=poll, както и за трите пътя към модулите (client_geo.js, url_helper.js, endpoint.js) в директория /assets/js/. Регулярният израз за токена на целевата страница //it[A-Za-z0-9]{32}us (по-рано //zt[A-Za-z0-9]{32}op) е надеждна сигнатура за целевия URL адрес.
- Свържете фишинга с влизанията в системата. В регистрационните файлове за влизане на Microsoft Entra ID филтрирайте за автентикации с код на устройство и ги съпоставете със скорошни подозрителни имейли или известия за споделяне на документи до същия потребител. Влизане с код на устройство минути след имейл за „защитена фактура“ е силен сигнал за компрометиране.
- Детонирайте, не гадайте. Защитените с парола прикачени файлове и връзките зад CAPTCHA защита по дизайн заобикалят статичните скенери. Отворете ги в интерактивна изолирана среда, въведете паролата, преминете през CAPTCHA проверката и наблюдавайте реалния трафик.
- Разширете анализа отвъд единичния индикатор за компрометиране (IOC). Използвайте Related Threat Context и Threat Intelligence Lookup, за да проверите дали домейнът, крайната точка или пътят до модула вече се появяват в други анализи. Това превръща еднократното известие във видимост на ниво цяла кампания за минути.
- Определете обхвата на последващите действия. Когато има съмнение за кражба на токен, прегледайте правилата на пощенската кутия, разрешенията за OAuth приложения, достъпа до SharePoint/OneDrive и изходящата поща от акаунта, за да уловите страничен (латерален) фишинг срещу колеги и партньори.
Осигурете на вашия SOC скоростта да се справя с повече заплахи с 20% по-малко време за разследване на Ниво 1 (Tier-1) и 30% по-малко ескалации. Резервирайте корпоративно демо →
За директори по информационна сигурност (CISO) и ръководители по сигурността
SkyW4lker е напомняне, че многофакторната автентикация (MFA) е необходима, но не и достатъчна. Три приоритета:
- Затворете пролуката с кода на устройство. Извършете одит къде всъщност е необходима автентикация с код на устройство (обикновено устройства без екран, CLI инструменти и някои конферентни хардуерни системи). Блокирайте я или строго ограничете обхвата ѝ чрез Entra Conditional Access навсякъде другаде. Този единствен контрол премахва крайната полза от атаката.
- Свържете телеметрията от имейли, уеб трафик и идентичности. Комплектът работи само защото всеки етап се разглежда изолирано. Уверете се, че SOC екипът може да свърже подозрителен прикачен файл, фишинг инфраструктурата, до която той достига, и събитието за автентикация, което следва.
- Съкратете цикъла на разследване. Предоставете на анализаторите от Ниво 1 (Tier-1) исторически контекст за заплахите и ясни критерии за ескалация, така че рутинните случаи на фишинг да се приключват на Ниво 1, а Ниво 2 (Tier 2) да се запази за инциденти, които наистина се нуждаят от по-задълбочена работа. Дефинирайте процедурен наръчник (runbook) за ограничаване на компрометиране, базирано на токени: отмяна на сесии, нулиране на идентификационни данни, преглед на разрешенията за приложения и проверка за механизми за устойчивост (persistence).
Съпоставяне с MITRE ATT&CK
| Тактика | Техника | Как го прави SkyW4lker |
|---|---|---|
| Разузнаване (Reconnaissance) | T1589.002 Имейл адреси | Адресът на получателя се добавя към целевия URL адрес с цел персонализиране на страницата |
| Разузнаване (Reconnaissance) | T1590.005 IP адреси | client_geo.js записва IP адрес, интернет доставчик (ISP), организация и местоположение при action=start |
| Разработване на ресурси (Resource Development) | T1583.001 Домейни | Домейни на компании с правописни грешки (typosquatting) и вериги от поддомейни с тематика на Microsoft; безплатни хостове за динамичен DNS |
| Разработване на ресурси (Resource Development) | T1583.003 VPS | DigitalOcean за 50 от 92 бекенд IP адреса |
| Разработване на ресурси (Resource Development) | T1608.005 Целева връзка | Междинни страници в Cloudflare R2, обектно съхранение на Linode, Mintlify |
| Първоначален достъп (Initial Access) | T1566.001 Целенасочен фишинг чрез прикачен файл | Защитени с парола PDF/XLS/DOCX/EML файлове с имена *-protected.pdf или DOC <random>.pdf |
| Първоначален достъп (Initial Access) | T1566.002 Целенасочен фишинг чрез връзка | Страници в Google Sites, Axure Cloud, Smartsheet; пренасочвания през maps.google[.]ie/url?q= |
| Изпълнение (Execution) | T1204.001 Злонамерена връзка | Жертвата отваря целевия път //it[A-Za-z0-9]{32}us |
| Заобикаляне на защитата (Defense Evasion) | T1656 Имитация | Теми на имейли като „Approved Statement“ и „Fedwire Funds Service Processed“ |
| Заобикаляне на защитата (Defense Evasion) | T1497 Заобикаляне на изолирана среда | Cloudflare Turnstile и собствено хоствана CAPTCHA пред страницата със зловредния код |
| Заобикаляне на защитата (Defense Evasion) | T1027 Обфускация | JavaScript в стил obfuscator.io (520 от 618 анализа) |
| Достъп до идентификационни данни (Credential Access) | T1528 Кражба на токен за достъп до приложение | Злоупотребява с login.microsoftonline[.]com/common/oauth2/deviceauth по време на периодични заявки с action=poll |
| Събиране на данни (Collection) | T1056.003 Прихващане от уеб портал | endpoint.js записва имейл, парола, браузър, статус на MFA и държава |
Индикатори за компрометиране (IoC)
Всички индикатори са наблюдавани при анализи в ANY.RUN между 23 юни и 21 октомври 2026 г. Пълният списък от 173 фишинг домейна, заедно с реални сесии в изолирана среда, е достъпен в оригиналното изследване на ANY.RUN.
URL шаблони
| Шаблон | Цел | Наблюдаван |
|---|---|---|
| //it[A-Za-z0-9]{32}us | Текущ целеви токен (може да завършва на ? или ??) | 10 авг. – 19 окт. 2026 г. |
| //zt[A-Za-z0-9]{32}op | По-ранен целеви токен | 25 юни – 28 септ. 2026 г. |
| /assets/php/endpoints/session_public.php?action=start&ip=… | Регистрация на сесия с геолокация | 23 юни – 21 окт. 2026 г. |
| /assets/php/endpoints/session_public.php?action=poll&session_id= | Проверка на статуса на кода на устройството | 23 юни – 21 окт. 2026 г. |
| /assets/js/client_geo.js | Модул за геолокация | 7 юли – 19 окт. 2026 г. |
| /assets/js/endpoint.js | Записване на състоянието на сесията и идентификационните данни | 22 юли – 20 окт. 2026 г. |
| /assets/js/url_helper.js | Помощен модул за URL адреси | юли – окт. 2026 г. |
| /assets/php/endpoints/confirm_visit.php | Потвърждение на посещението | 31 авг. – 15 окт. 2026 г. |
| /assets/private_captcha/public/widget.js?v=4 | Собствено хоствана CAPTCHA преграда | 7 юли – 28 септ. 2026 г. |
| /assets/php/attach/js/mstoken_document_(adobe|onedrive|excel)_[A-Za-z0-9]{50}.js | Специфичен за бранда скрипт за документи | 20 юли – 20 окт. 2026 г. |
| (docshare|sdocshares|pdocshared|efaxdoc|reauth|statement|copilot|login|auth).*(outlook|onedrive|copilot|office365).* | Верига от хост имена с тематика на Microsoft върху имитиращи домейни | юни – окт. 2026 г. |
Примерни домейни и инфраструктура
- 5200m[.]com, torvion[.]life, ghethim[.]com (хостове, споделени с Gabagool)
- goldcreekconcrete[.]com, goldcreekconcrete[.]org (директории /skywalker/, /skyw4lker/)
- sdocshares.auth.outlook2026common.copilos26.csr-rooflng[.]com
- pdocshared.payments2026.outlooks.common.ecmholdlnggroup[.]com
- flow505.mooo[.]com, bigbrain.chickenkiller[.]com, off365acess.jumpingcrab[.]com
- 172.86.85[.]51 (priorispace[.]biz), 162.243.64[.]121, 67.205.154[.]32
- SHA256 на примерна примамка: 9aa0b87974b9b4cd42603833b7ad44257578467d279b315a071108a5ed02c268
Заключение
SkyW4lker не е нов експлойт; това е добре проектирана злоупотреба с функция, която Microsoft 365 предоставя по подразбиране.
Ръстът му от 20 на 200 подадени проби месечно в изолирана среда само за едно тримесечие, концентрацията му върху американски предприятия и общият му произход с Gabagool сочат към фишинг платформа, която ще продължи да внедрява нови методи, докато вписванията с код на устройство остават отворени, а центровете за оперативна сигурност (SOC) продължават да обработват сигналите за фишинг поединично.
Защитният отговор е също толкова прагматичен: ограничете удостоверяването с код на устройство там, където не е необходимо, корелирайте събитията от електронната поща и идентификацията и дайте на анализаторите възможност да детонират в изолирана среда онова, което филтрите не могат да инспектират, както и да виждат на едно място какво останалата част от общността вече е открила за същата инфраструктура.
Изследването е дело на: ShiFu, анализатор на киберзаплахи (Threat Intelligence Analyst), ANY.RUN. Оригиналният доклад е публикуван на 27 октомври 2026 г.