Vercel постепенно въвежда Device Bound Session Credentials (DBSC) в своята платформа като основна защита срещу зловреден софтуер за кражба на информация (инфостилъри).
Новата функция, обявена от главния технологичен директор на Vercel Малте Убл в X, обвързва сесията за влизане с устройството на потребителя чрез частен ключ, съхраняван в TPM модул, така че дори ако бисквитката за сесия бъде открадната, тя да не може да бъде използвана повторно на друго устройство.
Vercel е облачна платформа, която разработчиците използват за внедряване и хостване на уебсайтове, уеб приложения и AI агенти. Компанията също така разработва популярната уеб рамка Next.js.
Последното съобщение се отнася до влизанията в платформата на Vercel на адрес vercel.com, където разработчиците управляват своите проекти и внедрявания.
„DBSC работи, като съхранява частен ключ в TPM модула на вашето устройство (същото устройство, което използва сензорът за пръстови отпечатъци или подобни биометрични компоненти на вашия лаптоп или телефон) и използва този ключ, за да подпише вашата бисквитка“, обясни Убл.
„Частният ключ никога повече не може да бъде извлечен. Нито от нас, нито от вас, нито от зловредния софтуер.“
Въвеждането на DBSC от страна на Vercel също така допълва функцията App-Bound Encryption в Chrome, която затруднява извличането на бисквитки от браузъра чрез зловреден софтуер за кражба на информация. DBSC добавя още един слой на защита, като предотвратява повторното използване на откраднати бисквитки за сесия на други устройства.
В момента DBSC работи в Chrome под macOS и Windows, но въвеждането е постепенно, за да се гарантира, че граничните случаи, включващи OAuth приложения, се обработват правилно.
Отделно от това Vercel въвежда подобна защитна технология, наречена DPoP, за интерфейса си с команден ред Vercel CLI.
Въвежда се и функцията Security Review
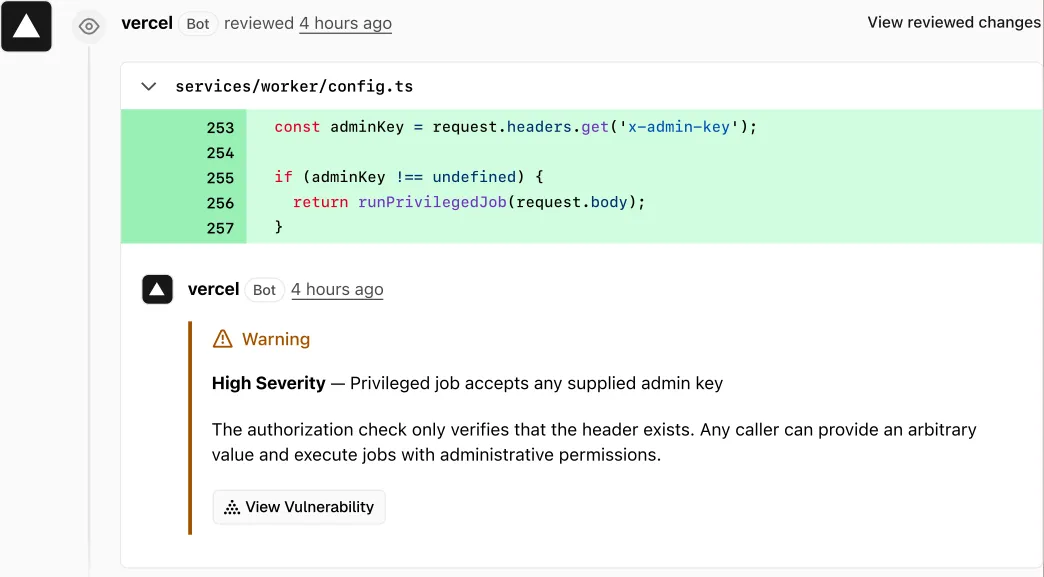
По-рано тази седмица Vercel пусна Security Review в публична бета версия за екипи с планове Pro и Enterprise, като добави функция към Vercel Agent, която сканира промените в кода при всяко качване (push) към свързани GitHub хранилища след активиране.
Новата система използва код и дефинирани от екипа политики, за да сигнализира за проблеми като липсващи проверки за оторизация и изложени на риск тайни и ключове.
Ако разрешенията позволяват, Vercel Agent може да валидира и записва (commit) корекции.
От Vercel казват, че сканиранията със Security Review ще бъдат безплатни до 10 ноември 2026 г., докато генерираните от агента корекции ще се таксуват отделно.
Убл сподели, че екипът по сигурността на Vercel е внедрил тази нова функция вътрешно преди няколко месеца и тя вече е доказала своята стойност, поради което платформата е решила да я направи широко достъпна.
През април Vercel претърпя пробив в сигурността, засягащ част от клиентите, при който атакуващи получиха достъп до системите на компанията чрез компрометиране на акаунт в Google Workspace на служител в Context.ai.
Vercel заяви, че атакуващият е използвал този достъп, за да достигне до вътрешни системи и да прегледа променливи на средата, които не са били маркирани като чувствителни.
Злонамерен субект, представящ се за ShinyHunters, се опита да продаде предполагаемо откраднатия изходен код, ключове за достъп и данни от бази данни.