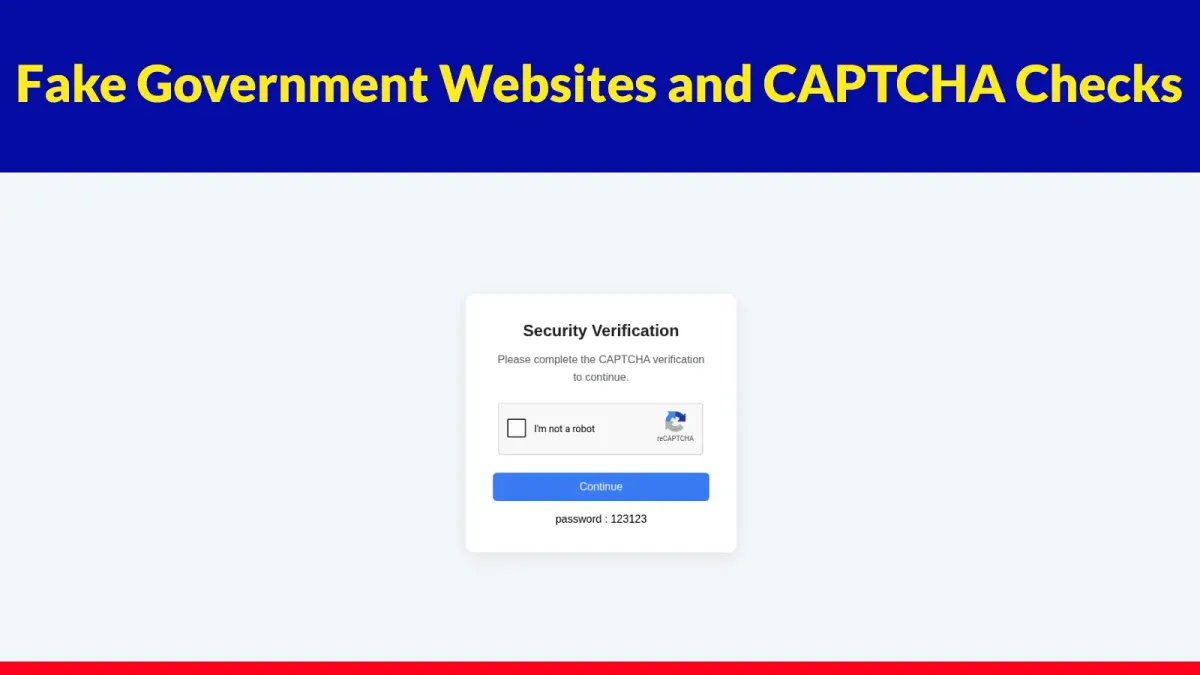
Хакери се представят за Данъчната служба на Израел чрез фишинг имейли, фалшиви правителствени уебсайтове и проверки от тип CAPTCHA, за да подлъжат служители да стартират софтуера за отдалечен достъп SimpleHelp.
Кампанията е насочена към израелски организации и превръща обикновена заявка за данъчен документ във възможна входна точка за неоторизиран достъп.
Наблюдавана от септември 2026 г., тази активност е насочена към бизнес задача, позната на финансовия, счетоводния и административния персонал.
Вместо да получат данъчен документ, получателите изтеглят архив, съдържащ изпълним файл. Атаката отразява по-широки фишинг кампании, злоупотребяващи с RMM инструменти (за отдалечено наблюдение и управление), при които легитимен софтуер се превръща в път към фирмените системи.
Изследователи от Cato Networks идентифицираха инфраструктурата за доставка на кампанията и проучиха използването на SimpleHelp.
В своя изследователски доклад от 3 ноември изследователите от Cato CTRL заявиха, че подозират връзка с групата MuddyWater, въпреки че доказателствата не установяват окончателно приписване на авторството. По-рано CyberIL също съобщи за тази активност.
Хакери използват фалшиви правителствени уебсайтове и CAPTCHA проверки
Атаката започва с имейл, за който се твърди, че идва от Данъчната служба на Израел. Получателите, които се опитват да влязат в предполагаемия личен профил, достигат до имитиращ уебсайт.
Неговото име с правителствена тематика създава подвеждаща връзка с официалното правителствено уеб пространство на Израел. След това страницата показва поле за отметка, бутон за продължаване („Continue“) и парола за архива.
Тези детайли карат изтеглянето да изглежда като защитена услуга за документи. За разлика от атаките с фалшиви CAPTCHA команди, които инструктират жертвите да поставят команди в терминала (Terminal), тази верига използва верификация, за да насочи потребителите към изтегляне на ZIP архив и последващо стартиране на изпълним файл.
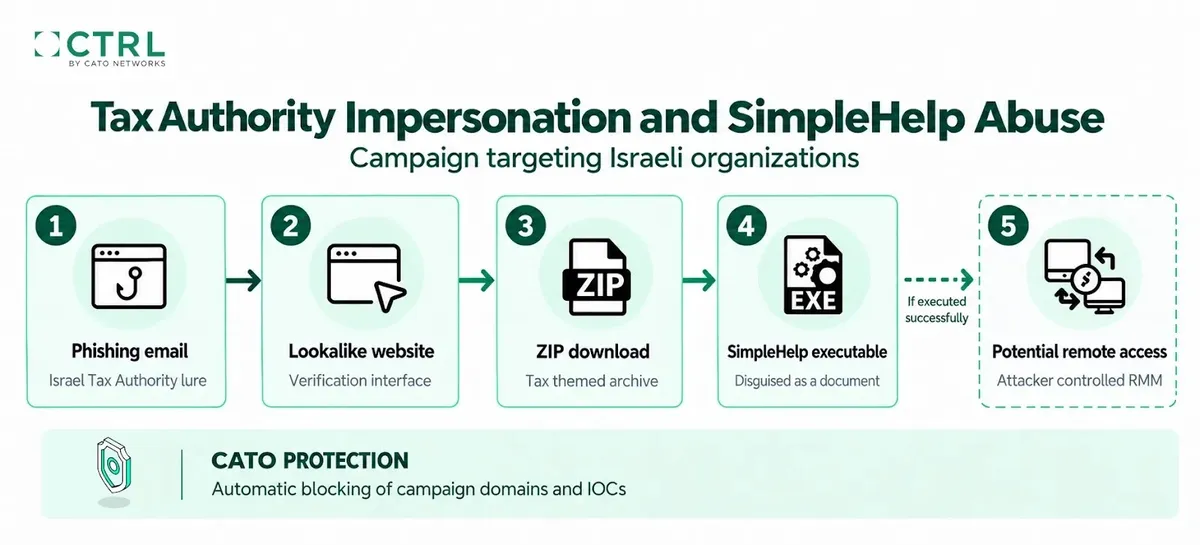
Вътре в архива предполагаемият данъчен документ всъщност е програма. Една от пробите носи име на файл на иврит, означаващо „Данъчна служба на Израел“, разширявайки имитацията извън браузъра.
Отварянето му може да разположи SimpleHelp, конфигуриран да се свързва с инфраструктура, контролирана от атакуващите. SimpleHelp е легитимен софтуер за отдалечена поддръжка, а не зловреден софтуер по своята същност.
Нормалните му функции включват контрол на работния плот, достъп до терминал, трансфер на файлове и системна диагностика. Когато се разположи без разрешение, същите тези функции биха могли да позволят на оператора да инспектира бизнес системи, да изпълнява команди, да извлича файлове или да доставя допълнителни инструменти.
Разграничението между възможности и реално наблюдавани действия е от значение. Cato описа тези функции като потенциални начини на използване от страна на атакуващия, а не като потвърдени действия в тази кампания.
Телеметрията на компанията е показала блокирана заявка към инфраструктурата на кампанията, а не доказателство, че атакуващият е осъществил сесия за отдалечен достъп или е откраднал информация.
Предполагаеми връзки с MuddyWater и ограничения на доказателствата
Оценката на Cato за приписване на авторството се основава на насочеността към Израел, локално адаптираната имитация и фишинга, който доставя легитимен софтуер за отдалечен достъп.
По-ранни операции за отдалечен достъп на MuddyWater също включваха SimpleHelp, което предоставя релевантен контекст. Въпреки това приликите в инструментите и целите подкрепят подозрението, но не и категоричното идентифициране на оператора.
Разследването на инфраструктурата използва и търсения във FOFA за две стойности на HTTP ETag. Изследователите са открили осем записа за услуги, свързани с един IP адрес, включително два домейна от кампанията, показващи страници на nginx „Очаквайте скоро“ („Coming Soon“).
Тези осем записа не трябва да се бъркат с осем отделни сървъра или потвърдени жертви. Cato е уведомила SimpleHelp на 20 октомври 2026 г. и е споделила информация за сървърите на следващия ден.
SimpleHelp идентифицира и двете проби като Remote Access Client версия 5.4.5 и оцени находките като очевидна злонамерена употреба на по-стара версия. Нито една от страните не е открила доказателства за експлоатиране на софтуерна уязвимост.
Това разграничава тази кампания от по-ранни инциденти с експлоатиране на уязвимости в SimpleHelp, включващи компрометирани инсталации за отдалечено управление.
Тук документираната входна точка е социално инженерство, целящо да убеди потребителите да инсталират конфигуриран от атакуващия клиент. Cato също така не откри доказателства собствената инфраструктура на SimpleHelp да е била компрометирана във връзка с тази активност.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор или фрагмент от източник | Роля или ограничение |
|---|---|---|
| Домейн | doc-taxes-govil[.]org | Доставка на ZIP архив |
| Домейн | document-govil[.]com | Доставка на ZIP архив; блокирана заявка |
| Домейн | doc26-govil[.]org | Доставка на ZIP архив |
| Домейн | document-govil[.]online | Доставка на ZIP архив |
| IP адрес | 129.121.120[.]121 | Докладван адрес за командване и контрол (C2) |
| IP адрес | 169.58.239[.]210 | Докладван сървър със злоупотребен SimpleHelp |
| IP адрес | 161.97.138[.]129 | Докладван сървър със злоупотребен SimpleHelp |
| URL фрагмент | https://docs[.]templateoption | Съкратен предполагаем URL адрес на кампанията |
| SHA-256 префикс | 0d881ad82ddf4ccdb18c8995 | document.zip; непълен |
| SHA-256 префикс | f018003432114393db3bd27a | document.exe; непълен |
| SHA-256 префикс | 6ba34f275f27a2584c7d653f | Israel_Tax_Authority.zip; непълен |
| SHA-256 префикс | 62a25285436c5e34a426613 | Изпълним файл с име на иврит; непълен |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.