Фамилия зловреден софтуер за macOS, наречена Phexia, се разпространява чрез фалшиви уеб страници, които убеждават потребителите на Mac да поставят команда в Terminal.
След като командата се изпълни, зловредният код тихо се установява на Mac, краде паролата за вход и копира данни от браузъра, файлове на keychain и данни от разширения за управление на пароли.
Техниката е известна като ClickFix. Страницата показва фалшива проверка или поправка, а потребителят сам извършва опасната стъпка. Не е нужна софтуерна уязвимост, затова обичайните защити почти нямат какво да засекат.
Phexia се продава на няколко престъпни групи, затова се появяват все повече заразявания. Анализатори от WithSecure идентифицираха зловредния код и го описаха подробно в доклад, публикуван на 4 ноември 2026 г.
Според тях Phexia е модулен backdoor и информационен крадец (infostealer), използван поне от края на 2025 г. Компанията отчита нарастващ брой заразявания от началото на 2026 г., което подсказва, че все повече киберпрестъпници го купуват.
Хакери карат потребители на Mac да изпълняват команди в Terminal
Почти във всички случаи, които WithSecure е могла да проучи, заразяването започва с команда, въведена в Terminal. Командата използва curl, за да изтегли shell скрипт и го подава директно на bash.
Скриптът обикновено се казва update.sh, но се срещат и script.sh, clear-cache.sh и Terminal.sh. Хоства се на поддомейни със случайно изглеждащи имена, които се сменят между отделните вълни.
Екипът свърза едно заразяване от 6 юли с домейн, използващ грешно изписано име (typosquatting), което сочи, че вероятен път за доставка са уеб адреси, наподобяващи легитимни. Същият трик е бил използван и в кампания за Mac с фалшив CAPTCHA, която също е завършвала с кражба на пароли и криптомайнинг.
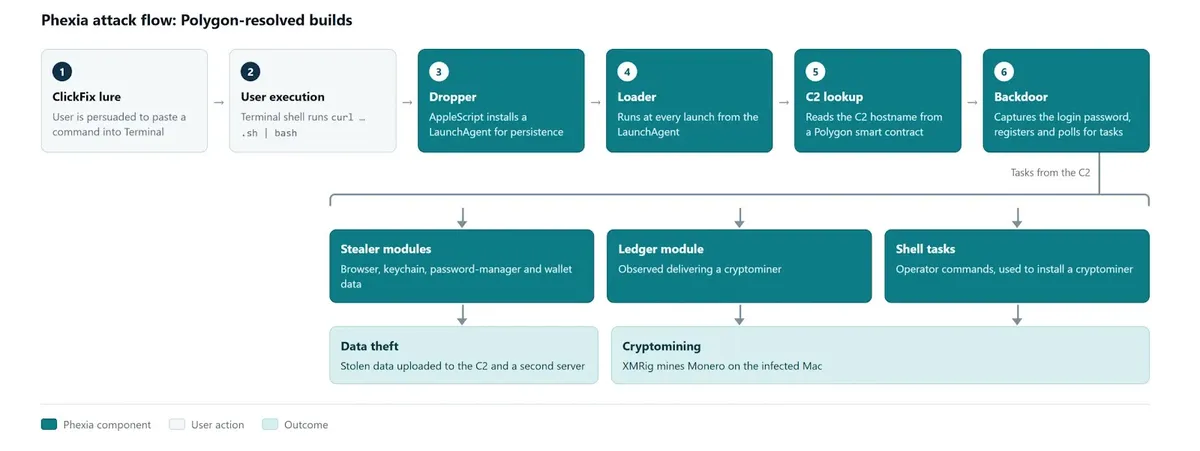
След това скриптът изпълнява AppleScript dropper. Той записва LaunchAgent в папката Library на потребителя и го настройва да се рестартира всеки път, когато спре.
Loader-ът се съхранява като текст в Base64 вътре в този файл, така че на диска няма четим скрипт. Версиите от юни до средата на септември използват етикет „com.“ плюс 16 малки букви. Октомврийските версии преминават към „com.Apple.“ плюс 16 букви, за да изглеждат като истински елемент на Apple.
Главната „A“ издава подмяната, защото истинските етикети на Apple са с малки букви. След инсталирането backdoor-ът се свързва със сървъра си и изисква допълнителни модули.
Инструментът dscl проверява дали въведената парола за вход е вярна, а фалшив прозорец „System Preferences“ може да продължи да иска паролата, докато не бъде въведена правилната.
Паролата се записва в скрит файл с име .passphrase. WithSecure наблюдава това да се случва от под минута до около осем минути след заразяването. Някои проверки започват 22 часа по-късно и се повтарят в следващите дни.
С получената парола крадецът копира желаните данни. Той чете ключовете „Safe Storage“ на браузърите Chrome, Edge, Brave, Opera и Vivaldi и копира бисквитките, историята и файловете със запазени данни за вход.
Взима също хранилищата на разширенията LastPass и NordPass, keychain за вход и бисквитките на Safari. Всичко се архивира в zip и се качва към сървъра за командване и контрол, както и към втори сървър на 62.60.226[.]50 по обикновен HTTP.
Операторите инсталират и миньора за Monero XMRig. Те го инсталират отново и отново и сменят пуловете за копаене и портфейлите. Подобни трикове за изнудване на пароли са се появявали и в macOS infostealer-а MacSync, така че методът очевидно е популярен сред продавачите на зловреден код за Mac.
Блокчейнът Polygon скрива сървъра за командване и контрол
Най-голямата скорошна промяна настъпва през май 2026 г. Phexia започва да чете адреса на сървъра си от смарт контракт в блокчейна Polygon – метод, наречен EtherHiding.
Loader-ът не съдържа фиксирано име на сървър. Той пита публични Polygon крайни точки за текущия адрес и след това изисква следващия си модул от този хост.
Операторът може да подмени сървъра с една блокчейн транзакция. Блокирането на домейн не премахва указателя, а зловредният код просто търси следващия адрес.
WithSecure наблюдава един контракт, използван от 14 юни до 22 октомври. На 27 октомври се появява друг контракт, който сочи към dhsbdgs[.]icu.
Старите заразявания не преминават веднага към новите сървъри. Машините продължават да се свързват със стар домейн около месец след смяната на контракта.
Когато Mac е заразен повторно, две версии работят паралелно, а по-ранната продължава да получава задачи повече от 20 минути. Затова защитаващите се трябва да запазят старите индикатори в търсенията си и да проверяват за няколко LaunchAgent-а на един Mac.
Хешовете на файлове помагат малко, защото зловредният код използва вградени инструменти на Apple, а всяка версия е обфускирана по различен начин. WithSecure препоръчва наблюдение на поведението.
Търсете сесии в Terminal, които изтеглят скриптове и след това стартират osascript, LaunchAgent-и, които декодират Base64 към osascript, заявки към Polygon от скриптови процеси и проверки на пароли с dscl.
Засегнатите потребители трябва да изолират Mac, да премахнат всеки злонамерен LaunchAgent, да сменят паролите от чисто устройство, да анулират сесиите и да прегледат експозицията на мениджърите на пароли и крипто портфейлите.
По-новото злоупотребление с Script Editor чрез ClickFix показва колко бързо атакуващите сменят входната точка, а кампанията ClickFix с Atomic Stealer показва същия социален трик. Потребителите никога не трябва да поставят в Terminal команди от уебсайт.
Индикатори за компрометиране (IoC):-
| Тип | Индикатор | Бележка |
|---|---|---|
| Polygon контракт | 0xA3a603F8a454a9c905b4c579Bb72628F7C15C2A0 | Използван със селектор 0x2686ecea, юни – октомври 2026 г. |
| Polygon контракт | 0x3445fB8Df432320251f611e691fe6B0C6664C960 | Използван от версия, инсталирана на 27 октомври; сочи към dhsbdgs[.]icu |
| Polygon RPC крайни точки | polygon.drpc[.]org, polygon.publicnode[.]com, polygon-mainnet.gateway.tatum[.]io, tenderly.rpc.polygon[.]community | Легитимни услуги; подозрителни само когато се достъпват от osascript |
| C2 домейни | hf98x4d[.]site, apdhlhs3[.]xyz, j9af4sr[.]guru, 67sixcebeh[.]surf, stv4ec5[.]shop, vg5sgxv[.]lol, d9mjs[.]sbs | Първо наблюдавани от юни до септември 2026 г. |
| C2 домейни | jse8x92s[.]me, couhe79[.]xyz, xzttyt[.]xyz, secdarvin2026[.]icu, oreshnik[.]top, svo-zv[.]pro, dhsbdgs[.]icu | Първо наблюдавани от септември до октомври 2026 г. |
| Хостове за доставка | hackersteersman[.]digital, coeuzgoq.bahisbiz[.]com, kefavkd.nextbahis[.]sex, d9j.everunningshoes[.]com, nox.usa-synadentix[.]com, zwa8.meritbethizligir[.]com, 355uz90z.bolnhurstrally[.]site, 7ulk.irvinaurus[.]fit | Хостват скриптовете от първия етап |
| Имена на скриптове | update.sh, script.sh, clear-cache.sh, Terminal.sh | Скриптове от първия етап |
| Сървър за качване | 62.60.226[.]50 | upload.php по обикновен HTTP |
| Пулове за копаене | pool.hashvault[.]sh:443, pool.supportxmr[.]com:3333 | XMRig 6.26.0 |
| Monero портфейл | 4ApYm7Cp1QKHYd34eWHTLMR9JwGxEiPkP5GYNbD7UaGUBsAE31oRt8zbCiz7yV6BbHa5mZUGYxeMRbihPXxo9o3vNWJxx2L | Портфейл на миньора |
| Monero портфейл | 82hSZSZNcbCdWd3ESkMDnC5cegaJnFhcG8PUBkMPof5mEdMDCF8cLcE1QuW4h82ggwi4qtfnRwMEgZPKQEnogkvmLFuRLFv | Портфейл на миньора |
| Артефакти на хоста | ~/Library/LaunchAgents/com.<16 letters>.plist и com.Apple.<16 letters>.plist | Устойчивост (persistence) |
| Артефакти на хоста | ~/.passphrase, ~/.txid, ~/tempFolderC/, /tmp/<long hex>.zip, /tmp/updstat.txt, /tmp/rigupdater/, /tmp/applecomlistupdate/ | Парола, ID на версията, междинни файлове и папки на миньора |
Забележка: IP адресите и домейните са умишлено дефангнати (напр. [.]), за да се предотврати случайно разрешаване или превръщане в хипервръзки. Връщайте оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.