Хакери крият безплатен зловреден софтуер за кражба на информация (инфостилър), наречен Marsalek, във фалшиви чийтове и инструменти за игри като Roblox, Fortnite и Counter-Strike 2.
Файловете изглеждат като полезни добавки за игри. Във фонов режим те крадат запазени пароли, бисквитки на браузъри, Discord токени и данни от крипто портфейли от компютри с Windows.
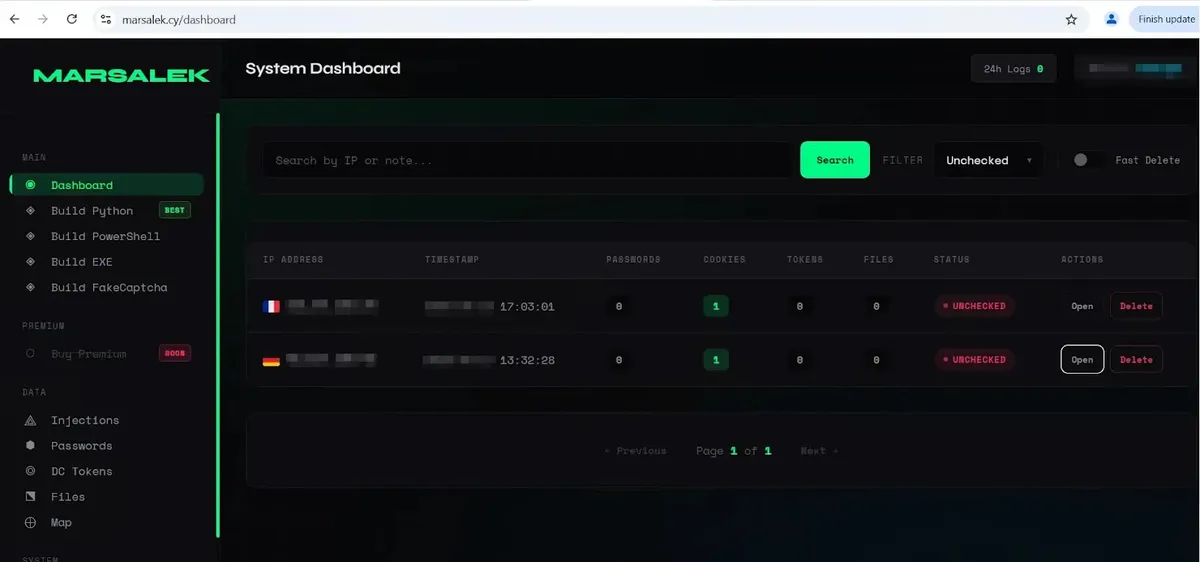
Marsalek функционира от около декември 2025 г. до май 2026 г. като зловреден софтуер като услуга (malware-as-a-service), така че всеки можеше да се регистрира в публичен сайт, да компилира злонамерен файл и да следи жертвите си чрез табло за управление.
Безплатният план дори не изискваше акаунт в Discord или имейл адрес. Подобни кампании с фалшиви чийтове за игри разпространяваха други стилъри чрез GitHub и Reddit, което показва колко популярен е станал този трик.
Анализатори от McAfee Labs идентифицираха зловредния софтуер и преброиха над 1,560 регистрирани акаунта, над 400 злонамерени файла и повече от 29 URL адреса за разпространение.
Те също така свързаха Marsalek с WeedHack, услуга, насочена към Minecraft, тъй като и двете пренасочват клиентите към един и същ канал за поддръжка в Telegram – @MetaMaskenMann.
Хакери крият зловредния софтуер Marsalek във фалшиви чийтове за Roblox и Fortnite
Повечето от примамките копират инструменти, които геймърите вече търсят. McAfee откри фалшиви версии на изпълнители на скриптове (script executors) за Roblox, като Swift, Solara, MatrixHub External и Matcha External.
Появиха се и фалшиви клиенти за Minecraft като Shadow Client и Boss Client, а проба с името Fortnite_tweaks.exe присъства в списъка с индикатори.
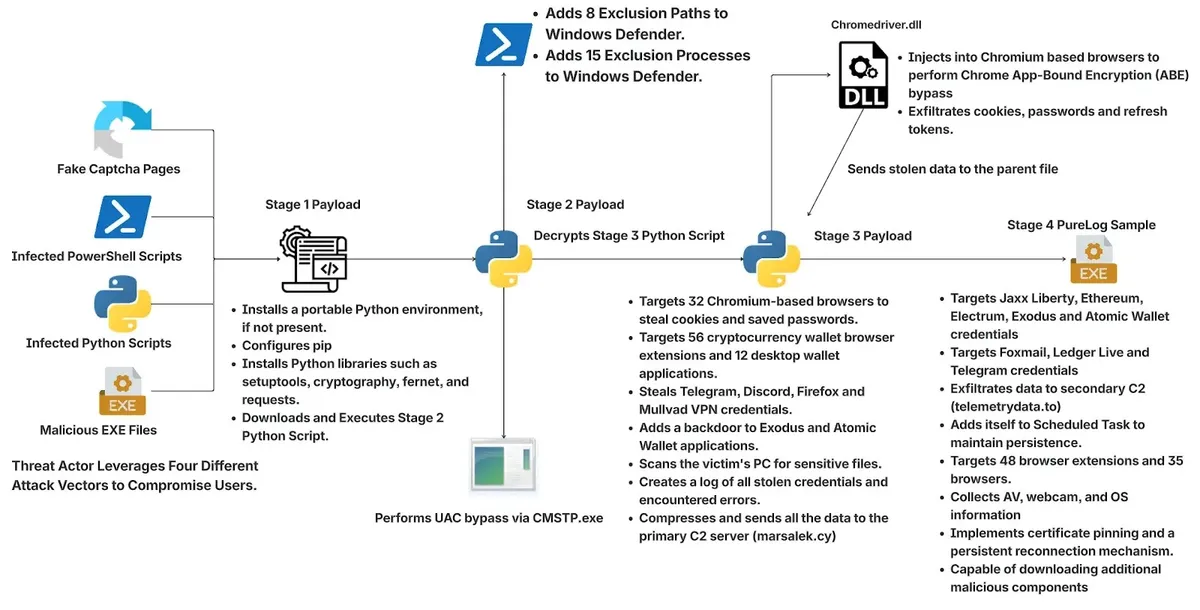
Файловете се разпространяват чрез имитиращи уебсайтове, Discord и GitHub. Клиентите могат да стартират инфекция с PowerShell скрипт, страница от тип ClickFix, Python файл или EXE файл. Bitdefender докладва за подобен случай с фалшиви чийтове Roblox Xeno, които също бяха насочени към по-млади играчи.
След първата стъпка веригата е почти една и съща всеки път. Стартовият скрипт изтегля преносим пакет на Python и втори файл, наречен python_setup.py.
Този файл се опитва да получи администраторски права с помощта на инструмент на Windows, наречен CMSTP, след което скрива прозореца за разрешение и натиска Enter вместо потребителя. След това добавя 8 пътя и 15 процеса към списъка с изключения на Microsoft Defender, така че последващите файлове да не бъдат сканирани.
Страницата ClickFix представлява фалшива проверка от Cloudflare – трик, наблюдаван и в кампанията със зловредния софтуер Warden Stealer, който инструктира жертвите да поставят команди в Windows.
Третият файл, svc.py, извършва основната кражба в рамките на над 1,400 реда код. Той атакува 32 браузъра, базирани на Chromium, както и Firefox.
Освен това заобикаля защитата App-Bound Encryption на Chrome чрез инжектиране на DLL в поставен на пауза процес на Chrome, Edge или Brave, така че самият браузър да отключи ключа.
Зловредният софтуер проверява 26 пътя на Discord, копира данни за сесии на Telegram и чете детайли за акаунти в Mullvad VPN. Той сканира за 56 разширения за браузъри и 12 приложения за портфейли и търси файлове с думи като „seed“, „passphrase“ и „wallet“. В Exodus и Atomic Wallet той подменя два .asar файла, за да остави задна вратичка (backdoor).
Дизайн с двойна примамка превръща клиентите в жертви
Последният етап е PureLog – евтин стилър, продаван само за $59 на месец. Той е прикрит с .NET Reactor, декриптира се с Triple DES и се изпълнява само в паметта.
Насочен е към 35 браузъра, 48 разширения и 12 настолни приложения, прави екранна снимка и настройва планирана задача, която стартира RunetimeBroker.exe на всеки пет минути. Изпраща данните към отделен сървър – telemetrydata.to.
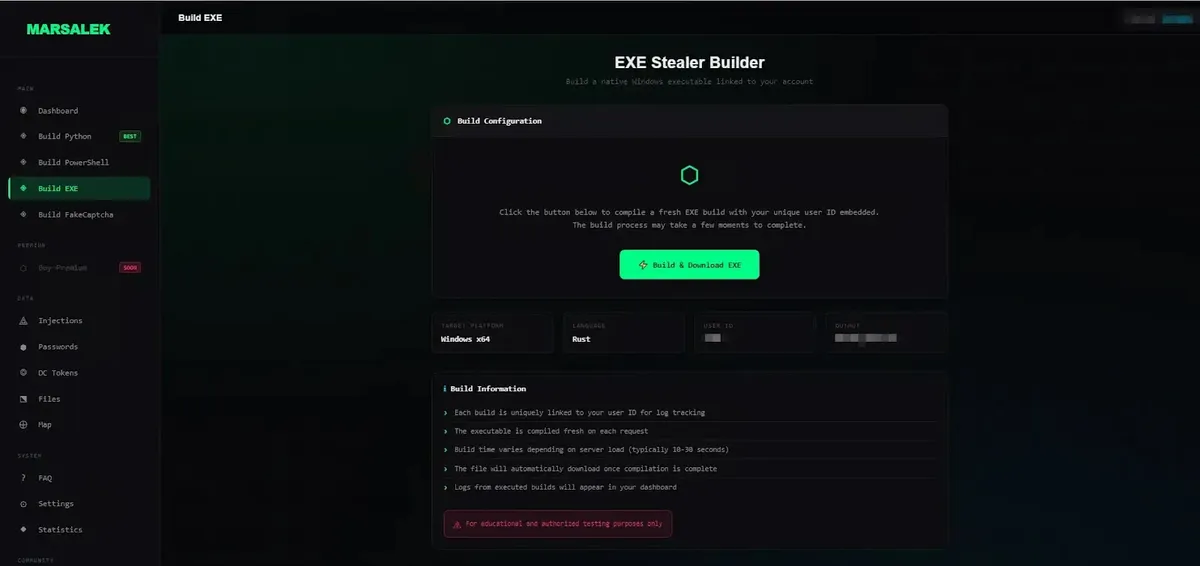
Тази конфигурация се нарича двойна кука (dual hook). Клиентите си мислят, че притежават откраднатите логове, но авторът на Marsalek също получава копие и може първи да използва акаунтите на жертви с висока стойност.
Вграденият раздел с често задавани въпроси (FAQ) дори учи купувачите как да използват откраднати бисквитки и токени и как да изпират монети чрез Monero. McAfee отчете най-голяма активност в Съединените щати, следвани от Германия, Обединеното кралство, Индия и Бразилия.
Гейминг профилите струват пари и е лесно да се види как атакуващите крадат акаунти за игри, а след това продават артикулите или използват повторно същите данни за вход на други места.
Най-добрата защита е проста. Изтегляйте игри и инструменти само от официални източници, никога не изключвайте антивирусната програма, защото даден сайт твърди, че това е фалшива тревога, и никога не поставяйте команди от уеб страница.
Всеки, който е стартирал подозрителен чийт, трябва да смени паролите си от чисто устройство, да излезе от всички сесии, да прехвърли криптовалутата си в нов портфейл и да преинсталира Windows. Читателите могат да намерят пълните технически подробности в доклада на McAfee Labs за Marsalek.
Индикатори за компрометиране (IoCs):-
| Етап | Име на файл | SHA256 |
|---|---|---|
| Етап 1 | Фалшива CAPTCHA страница | c70728c7e1bb1369152817d732ae068c0cd6e3356343ca5ea3a916acdf6f3b97 |
| Етап 1 | build_1280.exe | 98f138624ea96313dd5803356dc9428d230e535b5e775ed7cb4fc6dfd8397ab4 |
| Етап 1 | build_1505.exe | 29f65faa96c9743e9ea1242dcb9d8a4a453b778f7dfb488c8add3f04ee087011 |
| Етап 1 | payload_1.ps1 | ae975e468c26c67a2618d0da28d671c1101d01979a10677abe658a7b40f221be |
| Етап 1 | ShadowClient.exe | 04b0dbddaa7791445adbaf7c47fe388d4ddad724b2a6b55463d2a81cacf3339d |
| Етап 1 | Discord Free Nitro Gen.exe | 075d2ad32039674a2c65d899ae6760adf2457fe6af93710d204cee69e318a858 |
| Етап 1 | build_1540.exe | 0c6f22efc8212739358ee2ce3564ffd3d193a74c1197cfc90d6345e33655ddeb |
| Етап 1 | Fortnite_tweaks.exe | 206e7a9a9cb0767d356de26d2f3b6fca85552c2d89104f343fc2e20a64e1efa4 |
| Етап 1 | r.vbs | 279b6b8621f61f63e1537f7225bef375fc497342a812904d8194b5a44df3efbe |
| Етап 1 | CS2-TriggerBot-main/main.py | fe510937483b1b79e9da1f1a18bc7fce21637c0ce7a5799259ee3d29e8364f1e |
| Етап 2 | python_setup.py | 4067e5f3dea8180dc47ea8c737b0cd2b11d4dfd5ef65f9e5ff30049eb8762f3e |
| Етап 2 | downloaded_payload.txt | b75cc775a8c1f91d38dab69a9b7278b9ef7c84cf14435d374a6d7c2660e16c02 |
| Етап 2 | virus.py | 6fb6adb819a82bc9e7afdc83649af7e9e23daec19b45d19ed92f1877bc54acd9 |
| Етап 2 | payload.py | 091736aba514598513a936446a7776b1fa4585883bee38afb74cfe840176a8bc |
| Етап 2 | python_setup.py | 76d90ab4ba2be337e1ae03f69d12bfa873357bd5a0f177274a95b66621139c59 |
| Етап 2 | AsyncRAT.py | b28bbedac88d0b52531cf344f25ef95fe364e0f3ff9e5105a119f379d83c6ebd |
| Етап 2 | python_setup.py | 9327a55cb9e76aab18c404ae4c4b95f2be50fce57c65ba7c0c16ff48193e84ae |
| Етап 3 | svc.py | 3281e77e96bbd073ec8287928eadb2e47ba5337909800268bc9af0ee985def42 |
| Етап 3 | svc.py | 7387b1ff5c2d4cdff9abcdb078742f26373e479f883bdd472f1aff58969b4fb2 |
| Етап 3 | svc.py | c12ffe59220fff73cabe6fd3cbec73a1c78df6988b742ae1d3a6458a82d135a7 |
| Етап 3 | svc.py | 714267c512e8cfec6a535cda85897d901dfca9761c678b82781177ff13ec5923 |
| Етап 3 | svc.py | 54ec316f639c97ec8b0cf321a8df32b1e9e2a19da91784f5575ed0a625ead811 |
| Етап 3 | src.py | 2c1c38eb0c427ff5f2aaa3029cc4526f797676ee3ba154c6a980c39f9357e2df |
| Етап 3 | chromedriver.dll | c7691712d794d4ef582c591566bf5fda76a364b0bcdad315adbaaec8607ad0f3 |
| Етап 4 | WinSvcHost.exe | 9cf8bab29514d62595e148eb588f0cbecefb947d572c06b4547cff7ea4231747 |
| Етап 4 | Pdihj.exe | e0866124208da639f6cde652d78a3d5e350ad99dbd008aa48dbd1475af4e93ff |
| Етап 4 | Kvxefnlfro.exe | 9e4ea8b578475f18e092da73e56c0054261a881180d93f0909135bd6bdb4845d |
| Тип | Индикатор |
|---|---|
| Основен C2 домейн | marsalek.cy |
| Вторичен C2 домейн | telemetrydata.to |
| Вторичен C2 домейн | huehnchenfarm.ru |
| URL за разпространение | hxxp://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe |
| URL за разпространение | hxxps://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe |
| URL за разпространение | hxxp://solaraexecutor.online/solara.zip |
| URL за разпространение | hxxps://www.swiftexecutor.online/swift.zip |
| URL за разпространение | hxxps://files.catbox.moe/11b8bu.py |
| URL за разпространение | hxxps://github.com/shreddfv/Matcha-External/archive/refs/heads/main.zip |
| URL за разпространение | hxxps://github.com/shreddfv/Matcha-External/raw/refs/heads/main/Matcha.exe |
| URL за разпространение | hxxps://github.com/shreddfv/Matrix-Hub-External-Cracked/blob/main/newuimatrix.exe?raw=true |
| URL за разпространение | hxxps://github.com/shreddfv/Matrix-Hub-External-Cracked/raw/refs/heads/main/newuimatrix.exe |
| URL за разпространение | hxxp://github.com/FomaNory/Roblox-Script-Executor/releases/download/Release/Executor.rar |
| URL за разпространение | hxxp://130.12.180.43/files/6749237131/MVvd2DP.exe |
| URL за разпространение | hxxp://130.12.180.43/files/5532726588/cPr84lu.exe |
| URL за разпространение | hxxps://cdn.discordapp.com/attachments/1406651955421384817/1453822535136186560/net-nuker.exe?ex=69517c3f&is=69502abf&hm=4786f77b0db68586992f5e2f7f8961146ae3401cb3ae4edef52a69dce1392538& |
| URL за разпространение | hxxps://cdn.discordapp.com/attachments/1406651955421384817/1455720862660563037/net-nuker.exe?ex=695a5e73&is=69590cf3&hm=80369b451d7f9b20ebe4893adab9f7530dead3493e895aad7727b0b29ff1e50c& |
| URL за разпространение | hxxps://cdn.discordapp.com/attachments/1406651955421384817/1455720862660563037/net-nuker.exe?ex=699af7f3&is=6999a673&hm=6d372f7c5fc686135fedbc1943d7b1eff339fbfd91d26a62f3dddca1c1b7a884& |
| URL за разпространение | hxxps://cdn.discordapp.com/attachments/1460394029215781075/1462929986381152378/netgen.exe?ex=696ffb38&is=696ea9b8&hm=50afe3eaad628cce1300d9571049357f09ae70fae17a56231736c335eda276de& |
| URL за разпространение | hxxps://cdn.discordapp.com/attachments/1467511838848847997/1475468285955932232/szatum.exe?ex=699ee9ec&is=699d986c&hm=4d10ad22da0b18019744b491de4be40b31b336c4b42d4067e16e967bfc07e8f8& |
| URL за разпространение | hxxps://cdn.discordapp.com/attachments/684808088372510766/1458557911142895737/Fortnite_tweaks.exe?ex=69601368&is=695ec1e8&hm=4c997f6b315b450a4db6f7079966ff58203b7ef66023a36e97b4b1131d515ce7& |
Бележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановявайте ги в активен вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.