Хакери сканират активно за уязвимост, свързана със слаб ключ за подписване в Rejetto HFS, проследявана като CVE-2026-61500, която позволява подправяне на сесии, превземане на профили и отдалечено изпълнение на код (RCE).
Кейтлин Кондън, вицепрезидент по изследвания в областта на сигурността във VulnCheck, публикува в LinkedIn през уикенда, че примамките (honeypots) Canary Intelligence на компанията са засекли сондиращи атаки, насочени към CVE-2026-61500.
Кондън заяви, че наблюдавана активност изглежда е маломащабно разузнаване от един IP адрес на China Telecom, сканиращ внедрявания в Япония и Съединените щати.
Rejetto HFS (HTTP File Server) е безплатен инструмент с отворен код за споделяне на файлове, използван за самостоятелно хоствано споделяне на файлове под Windows, Linux и macOS.
CVE-2026-61500, публикувана за първи път на 13 юли 2026 г., представлява проблем със слабост при подписването и изтичане на сесийни бисквитки, отстранен във версия 3.2.1 на Rejetto HFS.
„Rejetto HFS 3.0.0 до 3.2.0 извлича своя ключ за подписване на сесийни бисквитки от некриптографския генератор Math.random() и разкрива изходните данни от същия генератор на неавтентифицирани клиенти по време на вход“, се казва в описанието на уязвимостта в NIST NVD.
„О отдалечен атакуващ може да събере малък брой отговори при вход, да възстанови състоянието на генератора, да възстанови ключа за подписване и да подправи валидна администраторска сесийна бисквитка, което води до пълен администраторски достъп и отдалечено изпълнение на код чрез функцията за конфигурация server_code.“
Изследователи от Horizon3 откриха уязвимостта, използвайки модела Mythos на Anthropic, който идентифицира както генерирането на слаб ключ за подписване, така и изтичането, което е дало възможност за възстановяване на ключа.
Horizon3 публикува повече подробности за уязвимостта и концептуално доказателство (PoC) за експлоатация в доклад на 30 септември 2026 г.
„Mythos не просто маркира ненадеждния PRNG изолирано – той едновременно идентифицира, че приложението пропуска необработени изходни данни от Math.random() през отделен кодов път, разпозна тези два факта като верига и установи, че изтичането произвежда точно наблюденията, необходими за осъществяване на възстановяването на състоянието“, обясниха от Horizon3.
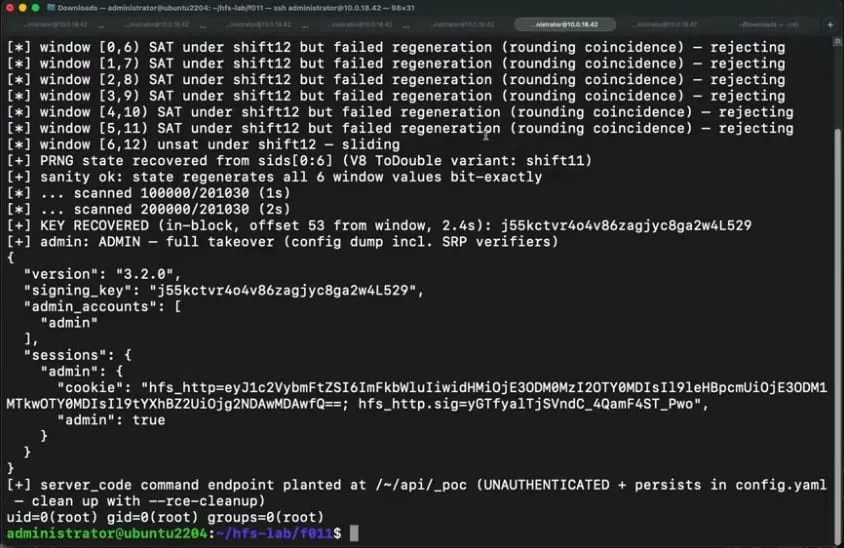
Експлойтът на изследователите демонстрира веригата за злоупотреба с вградената способност на HFS да изпълнява персонализиран JavaScript от страна на сървъра, за да постигне отдалечено изпълнение на код.
Публикуването на тези технически подробности може да е подтикнало сондиращата активност, насочена към CVE-2026-61500.
Възможните сценарии за атака включват достъп, кражба или изтриване на файлове в HFS, инсталиране на злонамерен код върху сървъра или използване на компрометирания хост за достъп до вътрешни системи.
Въпреки това VulnCheck не е споделила подробности за успешна експлоатация или активност след компрометирането.
Препоръчва се потребителите на Rejetto HFS да преминат към версия 3.2.1 или, в най-добрия случай, към най-новата стабилна версия 3.3.4 колкото е възможно по-скоро.