Изкуственият интелект Mythos на Anthropic откри критична уязвимост в Rejetto HTTP File Server, която би могла да позволи на отдалечени атакуващи да подправят администраторски сесии и да изпълняват произволен код.
Проблемът, проследяван като CVE-2026-61500, произтича от предвидими ключове за подписване на сесии, генерирани чрез некриптографската функция Math.random() на JavaScript.
Horizon3 направи разкритието, след като се присъедини към Project Glasswing на Anthropic през юли 2026 г., който използва модела Mythos Preview и индустриални партньори за идентифициране и отстраняване на критични уязвимости в софтуер с отворен код. От Anthropic заявяват, че Mythos може самостоятелно да намира уязвимости с висока степен на опасност и да разработва сложни вериги за компрометиране.
Rejetto HTTP File Server, обикновено наречен HFS, е приложение с отворен код за хостинг и споделяне на файлове. Проектът и преди се е сблъсквал с проблеми със сигурността, включително CVE-2024-23692 — уязвимост от тип инжектиране на шаблони без автентикация, която позволяваше отдалечено изпълнение на код в по-стари версии на HFS.
Новоразкритата уязвимост засяга клона HFS 3.x, базиран на TypeScript. HFS използва рамката Koa Node.js за управление на сесии. Когато конфигурацията COOKIE_SIGN_KEYS не е зададена, приложението създава ключ за подписване чрез randomId(30). Тази функция разчита на Math.random(), вместо на криптографски сигурен генератор на случайни числа.
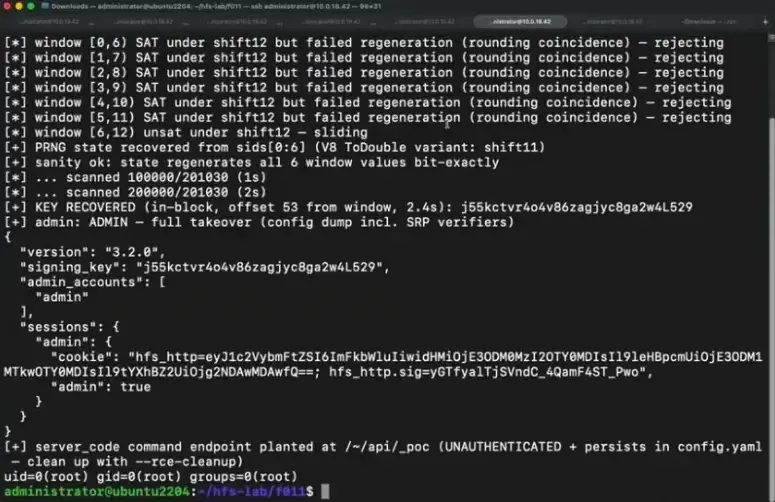
Това създава сериозен риск, тъй като енджинът V8 на Node.js внедрява Math.random() с помощта на псевдослучайния генератор на числа xorshift128+. Алгоритъмът е бърз, но не е предназначен за криптографска сигурност. Атакуващ може да възстанови вътрешното му състояние, ако получи достатъчно последователни изходни стойности.
Mythos AI на Anthropic откри уязвимост в Rejetto HFS
Съобщава се, че Mythos е установил, че HFS изтича такива стойности по време на процеса на автентикация. Крайната точка loginSrp1 генерира идентификатор на сесия с Math.random() и го съхранява в сесийна бисквитка от страна на клиента.
Тъй като бисквитката е подписана, но не и шифрована, атакуващият може да декодира собствената си издадена бисквитка и да събере високоточни случайни стойности от същия V8 псевдослучаен поток.
Атакуващият би могъл многократно да задейства процеса на влизане, да възстанови вътрешното състояние на xorshift128+ с инструмент за решаване като Z3 и да върне състоянието назад, за да изведе ключа за подписване на сесии, създаден при стартирането на сървъра.
Възстановеният ключ след това може да се използва за генериране на валидна сесийна бисквитка, твърдяща, че принадлежи на администраторския профил в HFS. Подправената бисквитка може да съдържа полета, които заобикалят IP ограниченията за сесии, като allow_session_ip_change.
След като се автентикира като администратор, атакуващият може да злоупотреби с административната функционалност на API на HFS, която поддържа персонализирани крайни точки и изпълнение на произволен JavaScript. Това превръща заобикалянето на автентикацията в отдалечено изпълнение на код върху засегнатия сървър.
От Horizon3 заявиха, че Mythos не само е открил употребата на слаб PRNG, но и я е свързал с изложените случайни стойности, разработил е математически подход за възстановяване, генерирал е работеща концепция за доказателство (PoC) на базата на Z3 и е демонстрирал изпълнение на произволни команди.
Откритието подчертава по-широко опасение за защитниците: изследването на уязвимости с помощта на изкуствен интелект може да улесни превръщането на сложни дефекти в оръжие. Грешки, които някога са изисквали криптографски познания, обратен инженеринг и продължителна разработка на експлойти, биха могли да станат по-достъпни за киберпрестъпниците, тъй като напредналите модели автоматизират анализа на код и свързването на експлойти.
Администраторите на HFS трябва да актуализират до коригираната от разработчика версия, когато е налична, изрично да конфигурират здрави COOKIE_SIGN_KEYS, да избягват разчитането на Math.random() за стойности, чувствителни към сигурността, да ограничат обществения достъп до административни функции и да наблюдават логовете за необичайна активност при автентикация или неочаквано създаване на персонализирани крайни точки.