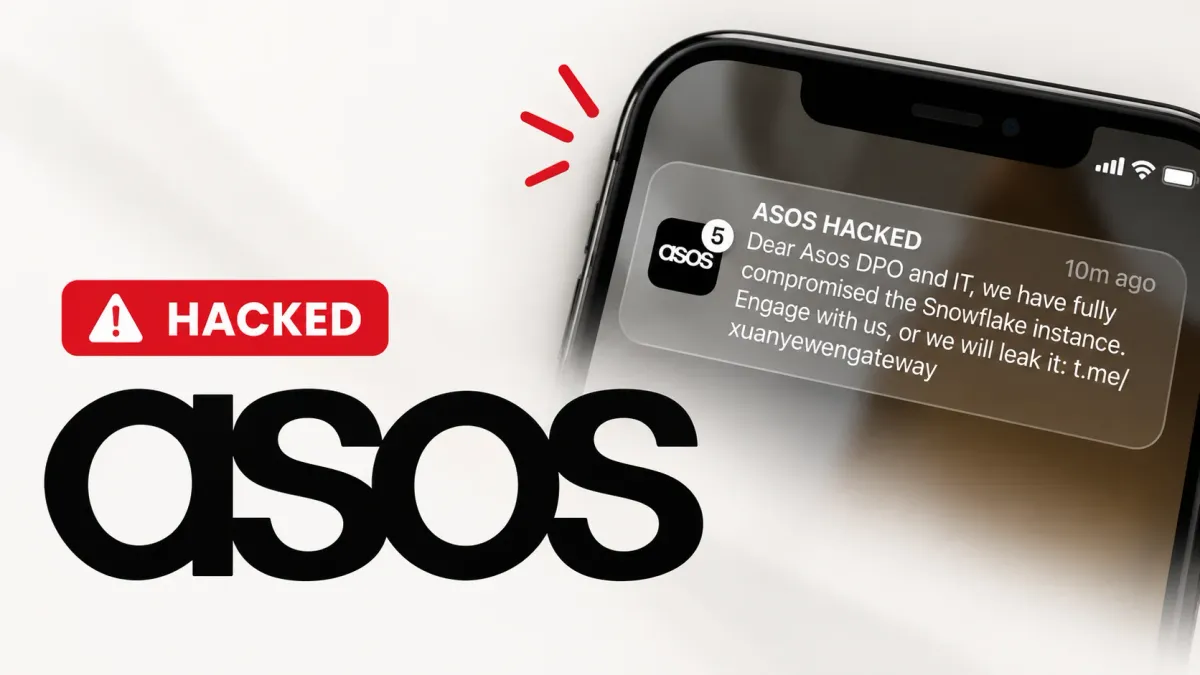
ASOS разследва киберинцидент, след като клиенти получиха неоторизирано съобщение през приложението, в което се твърди, като киберпрестъпници са получили достъп до Snowflake средата с данни на компанията. Онлайн търговецът потвърди за подозрителна активност, свързана с платформи за комуникация от трети страни, но твърдението, че нейната инстанция в Snowflake е компрометирана, остава непотвърдено.
Уведомлението се появи около 10:00 часа на 6 октомври 2026 г. под заглавието „ASOS HACKED“. То беше адресирано директно до длъжностното лице по защита на данните (DPO) и ИТ екипа на компанията, използвайки канала за комуникация с клиенти за отправяне на публична заплаха.
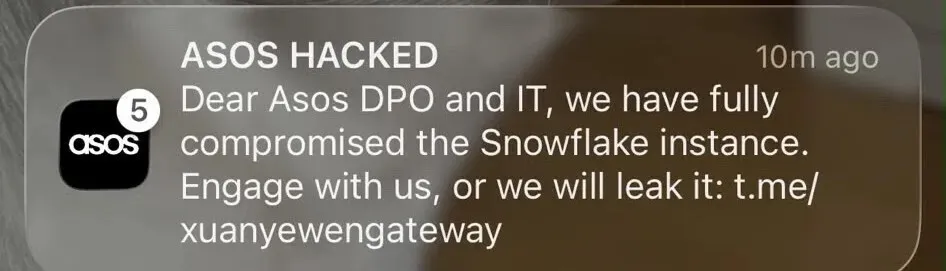
„Уважаеми DPO и ИТ екип на Asos, ние напълно компрометирахме инстанцията в Snowflake. Свържете се с нас или ще я публикуваме“, се казва в съобщението. То съдържаше и връзка към Telegram. Скрийншотът потвърждава това, което клиентите са видели, но не доказва твърдението за компрометиране на базата данни.
ASOS потвърждава за неоторизирана активност
„Разследваме неоторизирана активност, засягаща платформи от трети страни, които използваме за комуникация с клиенти“, заявиха от ASOS. Търговецът потвърди за изпратено „неоторизирано съобщение до клиентите“ и обяви, че незабавно е ограничил достъпа до платформите за известия.
Компанията работи със специалисти и съответните органи. Тя посочи, че е възможно да е получен достъп до основна лична информация, включително имена и данни за контакт.
„Не вярваме, че е засегната информация за платежни карти или пароли за профили“, добавиха от ASOS. Това остава първоначална оценка, а не окончателен доклад за инцидента.
От ASOS заявиха, че уебсайтът и приложението функционират нормално. Компанията потвърди, че има застраховка за киберсигурност и непрекъснатост на бизнеса от голям глобален доставчик, като същевременно добави, че е твърде рано да се оцени потенциалното отражение върху търговията.
Snowflake е облачна платформа за данни, която бизнеса използва за съхранение и анализ на информация. Неоторизираният достъп до платформа за известия не означава автоматично достъп до облачните бази данни, платежните системи или по-широката мрежа на търговеца.
Шарлот Уилсън от Check Point заяви пред BBC, че атакуващите може да се опитват да злепоставят ASOS чрез публично съобщение. Тя подчерта, че заявеният достъп до Snowflake не е потвърден.
Изглежда, че съобщението е проектирано така, че да принуди компанията да влезе в контакт, оказвайки натиск върху ASOS пред нейните клиенти. Разследващите трябва да установят точката на проникване, засегнатите системи и дали са копирани записи на клиенти.
Cybersecurity News съобщи по-рано на 25 август 2026 г., че до клиентски профили в ASOS е получен достъп чрез атака с компрометирани пароли, придобити извън компанията. Този инцидент бе открит на 28 юли и потвърден на следващия ден.
Предишният случай сочи към атака с компрометирани пароли (credential stuffing), при която атакуващите изпробват изтекли комбинации от потребителски имена и пароли срещу други услуги. Потенциално засегнатата информация включваше имена, адреси, телефонни номера, дати на раждане и ограничена информация за платежни карти, като последните четири цифри и датите на изтичане.
ASOS блокира засегнатите профили и изиска нулиране на паролите на 29 юли. Тя също така съобщи за подозрителни транзакции, които са били блокирани или отменени. Няма потвърдена връзка между инцидента с достъпа до профили и най-новото разследване на платформата за известия.
Акциите на ASOS спаднаха с повече от 11%, като според докладите спадът в рамките на деня е достигнал до 13%. Публичното известие направи инцидента видим още преди пълният му обхват да стане известен.
Клиентите трябва да избягват връзката към Telegram, да следят официалните актуализации от ASOS и да внимават за подозрителна активност в профилите си. Неочаквани имейли или текстови съобщения могат да се възползват от инцидента, за да поискат пароли или плащания. Всеки, който използва повторно паролата си от ASOS на други места, трябва да я замени с уникална такава. Получаването на самото известие не означава, че телефонът на клиента е бил хакнат.
Cut every SOC alert investigation by 21 min. Power your SOC with instant IOC context for immediate response: Integrate TI Lookup into your SOC