Британският търговец на дрехи ASOS потвърди пробив в сигурността на данните във вторник, след като хакери изпратиха неоторизирани пуш известия през мобилното му приложение, твърдейки, че са откраднали клиентски данни от средата Snowflake на компанията.
ASOS е голям базиран в Обединеното кралство онлайн търговец на мода, който продава дрехи, обувки, аксесоари и козметични продукти на клиенти по целия свят, включително в Съединените щати.
ASOS потвърди, че е осъществен неоторизиран достъп до външни платформи, използвани за комуникация с клиенти, и заяви, че основна лична информация, включително имена и данни за контакт, може да е била изложена на риск.
В момента компанията показва съобщение в приложението, с което съветва клиентите да пренебрегнат неоторизираното пуш известие и да не натискат или отварят съдържащата се в него външна връзка.
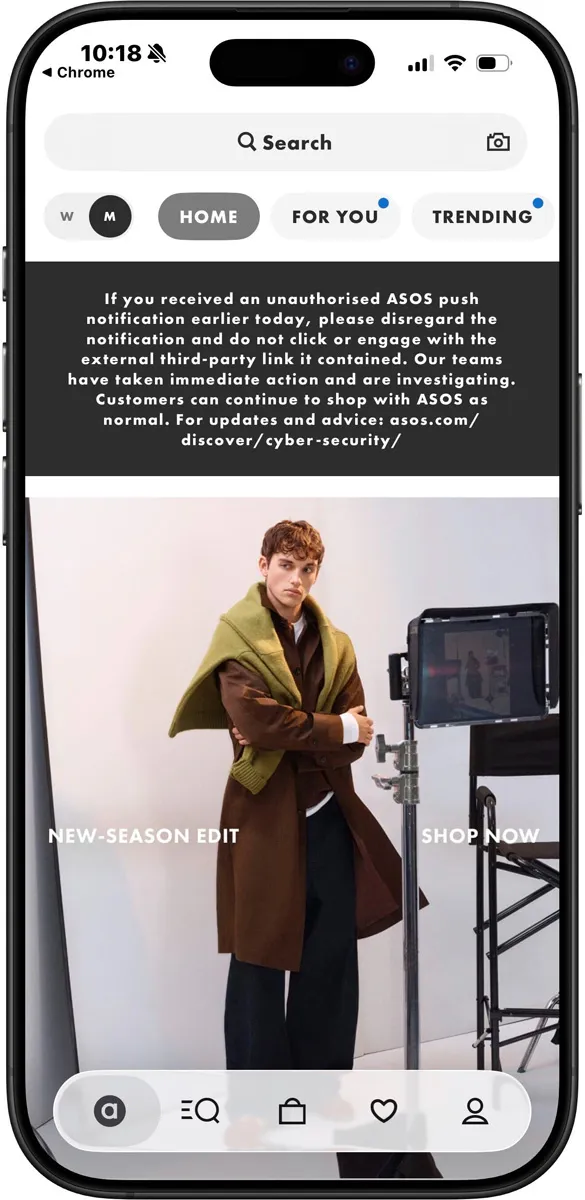
Компанията обаче не е потвърдила твърдението на извършителя на атаката, че средата Snowflake е била компрометирана, нито е разкрила колко клиенти са засегнати.
От ASOS заявяват, че според тях информация за банкови карти или пароли за профили не са засегнати.
Ако разполагате с информация относно този инцидент или други неразкрити атаки, можете да се свържете с нас поверително чрез Signal на 646-961-3731 или на tips@bleepingcomputer.com.
Хакери злоупотребяват с мобилното приложение на ASOS
Известията са започнали да се появяват около 5:00 ч. сутринта ET във вторник, като множество читатели на BleepingComputer са се свързали с медията, след като са получили известията на телефоните си.
„ASOS HACKED“, гласи известието, видено от BleepingComputer.
„Уважаеми DPO и IT екип на Asos, ние напълно компрометирахме инстанцията в Snowflake. Свържете се с нас или ще я публикуваме.“
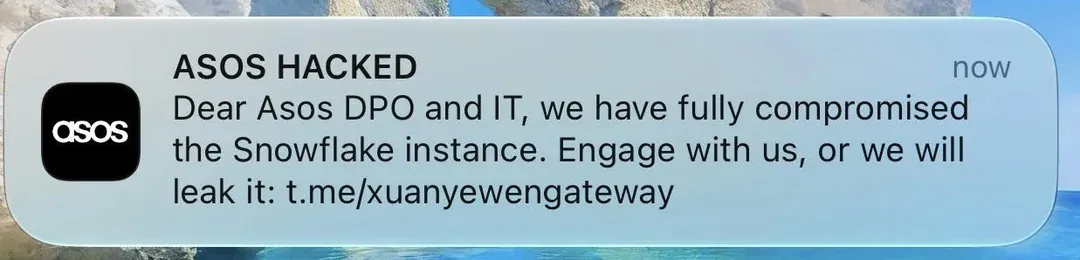
Множество други клиенти на ASOS също съобщиха в Reddit, че са получили същото известие, което показва, че съобщението е достигнало до много, ако не и до всички потребители на мобилното приложение.
Известието пренасочва към Telegram канал, управляван от киберпрестъпник, наричащ себе си „Xuanye group“.
В съобщения, публикувани в канала във вторник сутринта, авторът на заплахата твърди, че пробивът не е засегнал платежна информация.
По-късно обаче атакуващите публикуваха „ОКОНЧАТЕЛНО ИЗЯВЛЕНИЕ“, твърдейки, че са откраднали клиентска информация при атаката.
„Приложението на засегнатата организация е безопасно за използване. Инцидентът засяга клиентска информация, тя е на сигурно място на нашия сървър и няма да бъде пипана за определен период от време“, гласи съобщението на групата.
„Имайки предвид настоящата ситуация около разкриването на инциденти в областта на киберсигурността, можете да ни благодарите за нашата щедра яснота относно този инцидент.“
Групата не разкри каква точно клиентска информация твърди, че е откраднала, колко клиенти са засегнати, нито предостави доказателства, че е компрометирала средата Snowflake на ASOS.
BleepingComputer се опита да се свърже с киберпрестъпниците относно пробива, но единствената точка за контакт изискваше заплащане. Не продължихме, тъй като плащането за информация противоречи на нашите редакционни принципи.