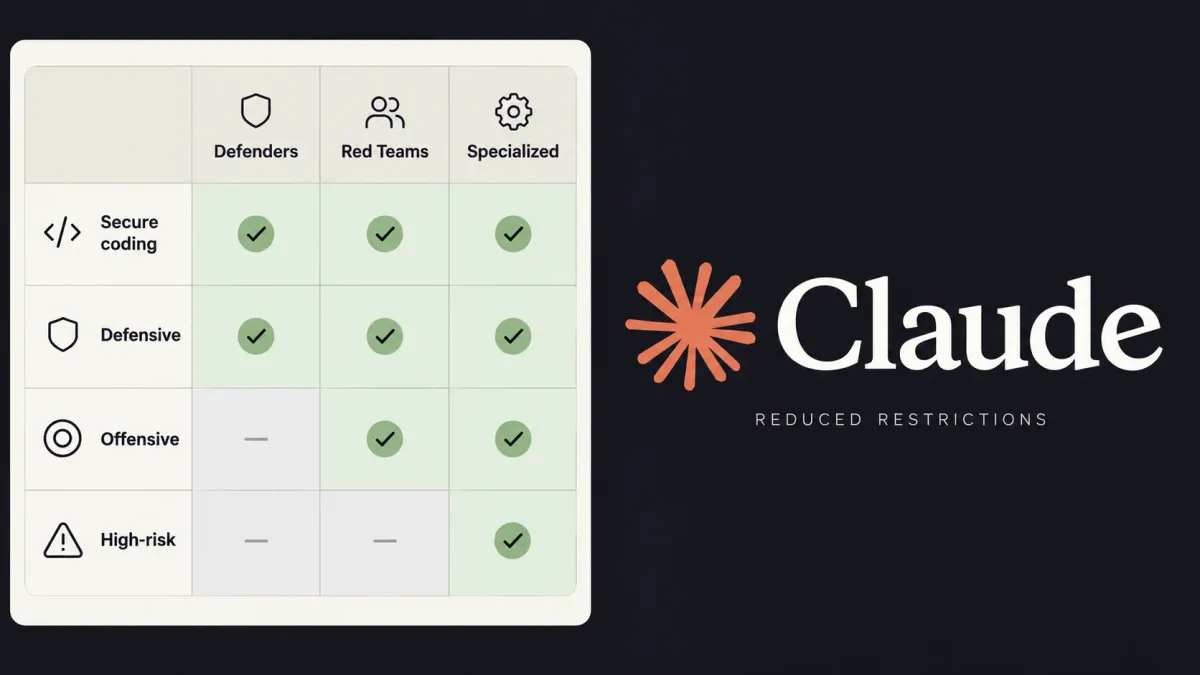
Anthropic разшири своята програма Cyber Verification Program, предоставяйки на проверени специалисти по сигурност достъп до усъвършенстваните модели Claude с по-малко ограничения, свързани с киберсигурността. Обявено на 6 октомври 2026 г., актуализацията въвежда три нива на достъп, покриващи изследвания с защитна цел, упълномощено тестване за проникване (пентестване) и тестване на системи, при които сривовете биха могли да застрашат човешки живот или да нарушат функционирането на пазарите.
Програмата включва Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 и бъдещи модели. Тя обединява Project Glasswing и по-ранната програма за проверка в една обща оферта, заменяйки отделните пътища за достъп с разрешения, съобразени с работата на всеки екип.
Промяната адресира едно предизвикателство: инструментите, които помагат на защитниците да откриват дефекти в сигурността, могат да помогнат и на атакуващите да ги експлоатират. Публичните модели на Anthropic запазват строги защитни механизми за киберсигурност, докато проверените потребители получават по-малко блокирания въз основа на техните одобрени дейности. Публичният достъп все още поддържа преглед на код, отстраняване на уязвимости, откриване на уязвимости в притежаван изходен код и триаж на предупреждения за сигурност.
3>Три нива на достъп за киберсигурностDefense Access покрива операции по сигурност, реагиране на инциденти, обратен инженеринг на зловреден код и анализ на уязвимости. Допустимите кандидати включват екипи по сигурност на компании, университети, държавни органи, болници, комунални услуги, по-малки фирми за сигурност и поддръжници на софтуер с отворен код. Индивидуални изследователи с история в съобщаването за уязвимости също могат да се класират. Anthropic има за цел да отговори в рамките на няколко дни.
Red Team Access добавя упълномощено тестване за проникване и червени екипи (red-teaming). Той е ограничен до организации, включително вътрешни червени екипи, правителствени екипи и фирми за тестване на сигурността. Потребителите трябва да имат разрешение за тестване на своите цели. Контролите в реално време все още блокират внедряването на зловреден софтуер за откуп (ransomware), щети върху физически системи и тестване за проникване, включващо високорискови системи за безопасност.
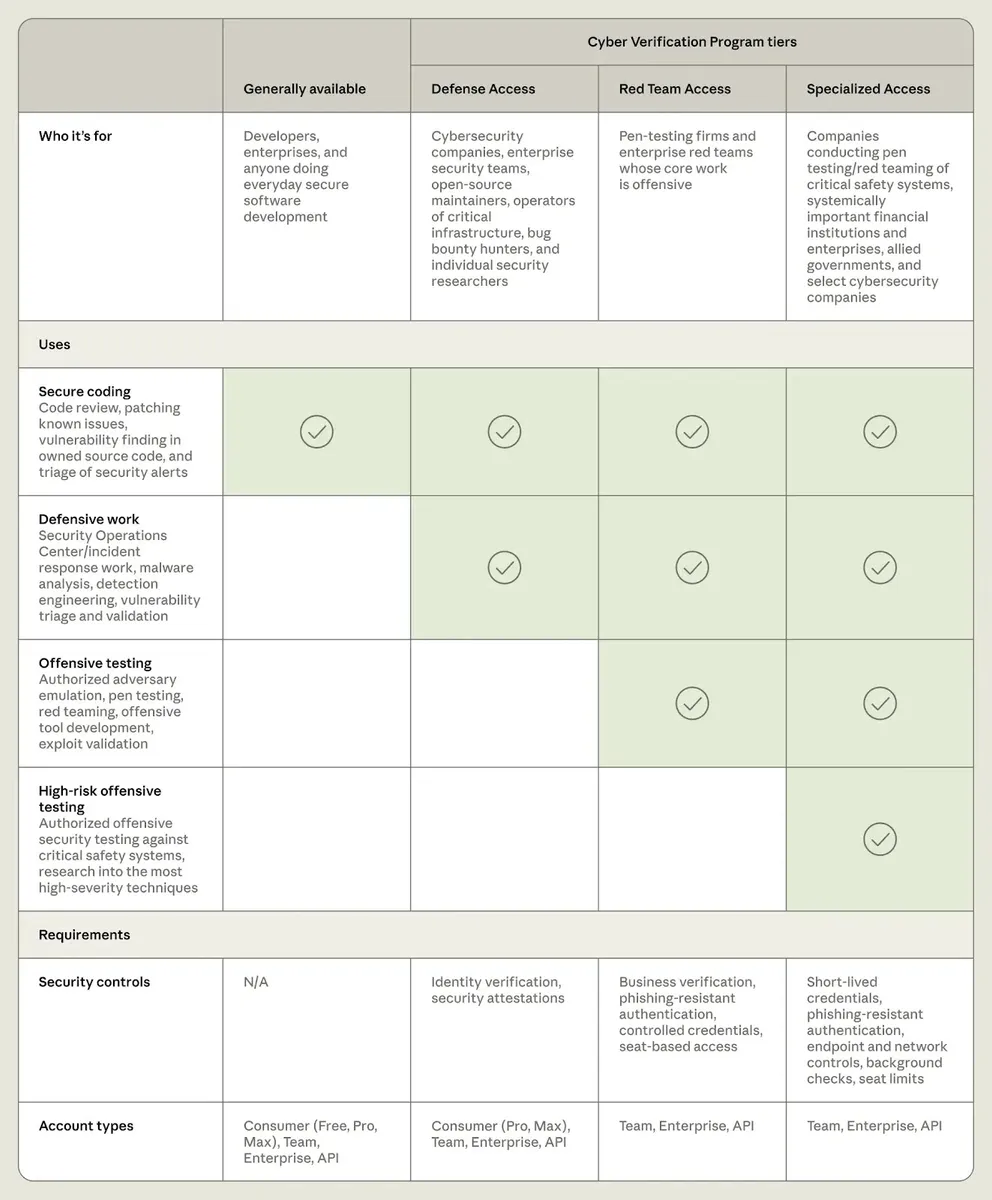
Прегледите за това ниво могат да отнемат няколко седмици. Одобряваните кандидати получават Defense Access по време на прегледа, което позволява работата по защита да започне, докато Anthropic проверява изискванията за по-широки разрешения за тестване.
Specialized Access има най-малко киберблокажи и обслужва ограничена група, упълномощена да тества електроенергийни мрежи, летателни системи, телекомуникационни мрежи, межбанкови преводи и правителствени мрежи. Anthropic преглежда тези организации съвместно с правителството на САЩ. Съществуващите членове на Glasswing преминават към това ниво без повторно одобрение за настоящите модели, надграждайки по-ранното разширение на Glasswing.
3>Тестване и констатации за уязвимостиAnthropic тества Opus 5.5 с помощта на CyScenarioBench, който измерва многостепенни кибероперации. При 50 опита за всяка настройка на достъп, публичният достъп е блокирал всяка задача още при първата подкана (prompt).
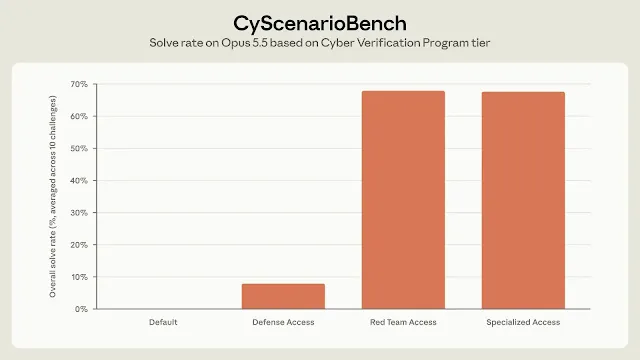
Defense Access е блокирал 46 опита, докато четири са успели. Red Team Access не е генерирал никакви блокажи и е завършил 34 задачи, близко до процента на успех от 67.6%, отчитан без защитни механизми. Това са резултати от бенчмаркове, проведени от компанията, а не доказателство, че вредни заявки не могат да заобиколят контролите.
Anthropic също така заявява, че партньорите от Glasswing са открили най-малко 129 000 потвърдени уязвимости между април и юли 2026 г. Неговото сканиране с отворен код е идентифицирало още 5500 между април и октомври, като повече от 33 000 констатации са оценени като високи или критични.
Данните обаче се основават на частични доклади от партньори и по-малко от половината са разкрили брой внедрени корекции за сигурност. Поради това общият брой открития не трябва да се разглежда като напълно отстранени уязвимости.
CVP като цяло изисква запазване на данни с цел мониторинг за злоупотреби, с временни изключения за допустими клиенти с режим на нулево запазване (zero-retention). Планираните Enterprise Frontier Safeguards ще позволят на допустимите организации да съхраняват данните за мониторинг в облачна инфраструктура, която те контролират.
Организациите могат да кандидатстват за CVP с доказателство за изискваните контроли за сигурност. Достъпът е наличен през Claude Platform, Google Cloud Vertex AI и Microsoft Foundry; достъпът през Amazon Bedrock изисква допустимост за EFS. Съществуващите членове запазват предишните си настройки и получават автоматично оценяване за по-нови модели.