Anthropic обяви във вторник, че разширява програмата си, която позволява на проверени специалисти по киберсигурност да тестват нейните усъвършенствани модели с изкуствен интелект (AI) с намалени защитни ограничения и блокиращи класификатори, като компанията твърди, че нейната инициатива Project Glasswing е открила поне 129 000 потвърдени софтуерни уязвимости между април и юли 2026 г.
Компанията заяви, че е открила и допълнителни 5500 потвърдени софтуерни уязвимости между април и октомври 2026 г. чрез усилия за сканиране на софтуер с отворен код.
„От тези потвърдени уязвимости над 33 000 до момента са оценени с критична или висока степен на сериозност“, казаха от Anthropic. „Това вероятно е занижена оценка, тъй като се основава на данни от проучване само сред подгрупа от партньори на Glasswing. Поради това очакваме реалното въздействие да бъде поне пет пъти по-високо.“
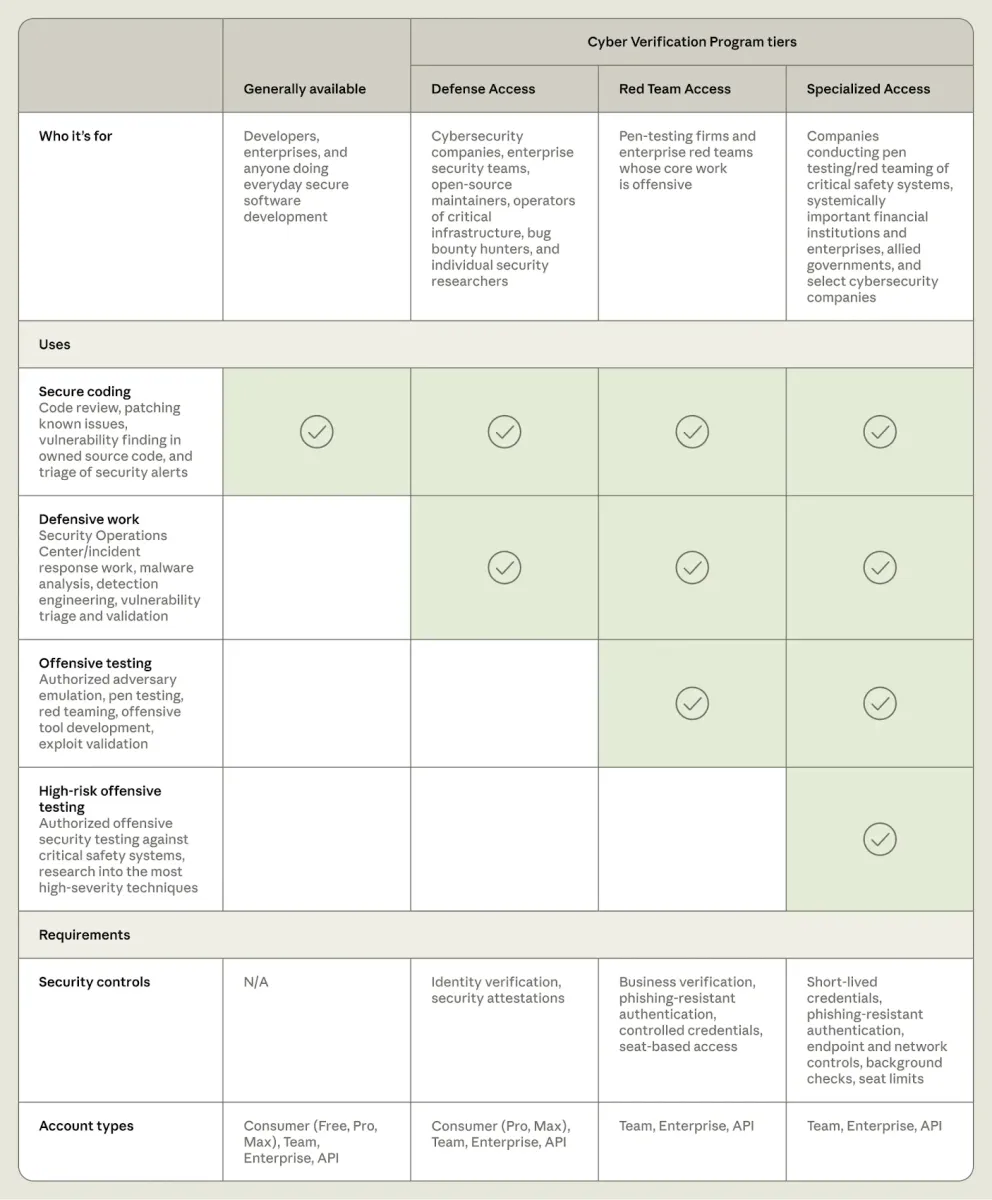
Обновената програма, наречена Cyber Verification Program (CVP), разполага с три нива на достъп, позволявайки на организации и екипи по сигурност да кандидатстват за това, което съответства най-добре на тяхната работа. Всяко ниво идва с достъп до нейните модели, включително Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 и нови бъдещи модели.
Трите нива на достъп са детайлизирани по-долу -
- Defense Access, което е за защитна работа, като реагиране на инциденти, обратен инженеринг на зловреден софтуер, както и анализ и валидиране на уязвимости.
- Red Team Access, което добавя оторизирани тестове за проникване и симулиране на атаки (red-teaming) към защитните случаи на употреба.
- Specialized Access, което разполага с най-малко защитни ограничения и е запазено за ограничен брой проверени организации, които са оторизирани да тестват системи за безопасност.
Според оценка на CyScenarioBench, нейните защити са блокирали 46 от 50 задачи на Claude Opus 5.5 в нивото Defense Access, докато нивото Red Team Access на същия модел не е блокирало нито една задача и е завършило 34 от 50, което е същата процентова стойност на изпълнение, както когато не се прилагат никакви защити. Без CVP достъп всяка задача е била блокирана още при първата подкана.
„Тези оценки ни дават увереност, че можем безопасно да предоставим усъвършенствани кибервъзможности на по-широк кръг от защитници, разширявайки усилията за защита, които започнахме с Project Glasswing“, заявиха от Anthropic.
Компанията за изкуствен интелект сподели, че предоставя тези инструменти на разположение на защитниците поради тяхното двойна употреба и за да им помогне да защитят системите, използвайки същите възможности, които биха могли да бъдат използвани като оръжие от злонамерен субект за враждебни цели.
В анализ, публикуван в края на миналия месец, изследователят от VulnCheck Патрик Гарити разкрива, че само 2 от 300-те уязвимости, открити от Anthropic или Project Glasswing, или 0,67%, са били експлоатирани активно. От тях 39 са класифицирани като критични, 141 като високи, 81 като средни и 18 като ниски по степен на сериозност.
Двете уязвимости, при които са наблюдавани опити за активна експлоатация, са CVE-2026-26980 (SQL инжекция в Ghost CMS) и CVE-2026-61500 (фалшифициране на сесия в Rejetto HTTP File Server).
Констатациите показват, че макар изкуственият интелект да намалява бариерата за откриване на уязвимости, не всеки софтуерен пропуск, който то открива, е задължително експлоатируем от киберпрестъпници или способен да причини значителни последици. Освен това, както е демонстрирано от 1Password и Veracode, генерираните от AI корекции за сигурност сами по себе си могат да доведат до нови рискове за сигурността.
„Приблизително 44% от задачите за генериране на код с AI са внесли рискова уязвимост в сигурността по време на тестовете“, казаха от Veracode. „Средният процент на преминати тестове за сигурност при различните модели е 56% – почти без промяна спрямо 55% в първия доклад. С други думи, представянето по отношение на сигурността остава без промяна, докато количеството генериран от AI код, навлизащи в работните процеси, рязко се е увеличило.“