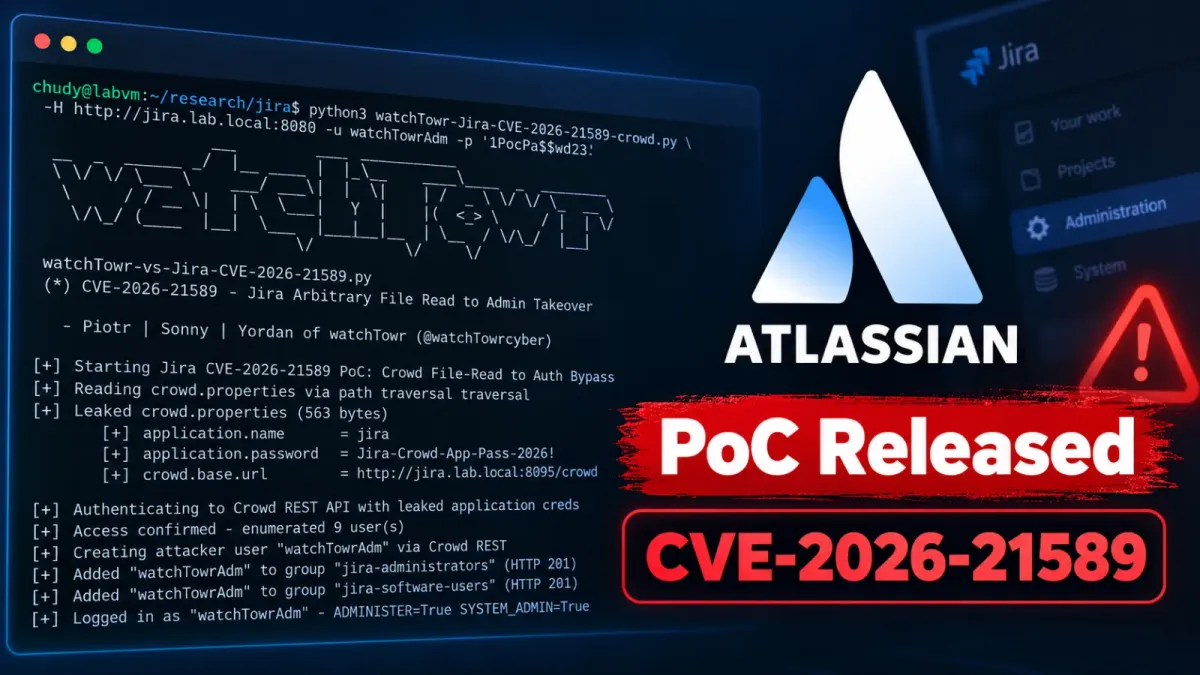
Публикуван е концептуален експлойт (proof-of-concept) за CVE-2026-21589 – критична уязвимост за произволно четене на файлове, засягаща множество локално управлявани (self-managed) продукти на Atlassian. Уязвимостта може да разкрие чувствителни файлове на приложението и, в среди, интегрирани с Atlassian Crowd, потенциално да позволи на атакуващите да получат администраторски достъп до Jira.
Atlassian издаде извънредно предупреждение за сигурност на 5 октомври. Уязвимостта засяга редица Data Center продукти, включително Jira Software, Jira Service Management, Confluence, Bitbucket, Bamboo, Crowd, Crucible и Fisheye. Уязвимостта е изключително сериозна, тъй като съобщеният сценарий на атака показва, че тя може да бъде експлоатирана дистанционно без автентикация.
Лабораторията watchTowr публикува технически подробности и концептуално доказателство за откриване за Jira, Confluence и Bitbucket. Публикуваният инструмент идентифицира уязвими инстанции чрез изпращане на безопасни заявки за откриване, вместо да създава потребители или да променя целевите системи.
Проблемът се съдържа в споделения компонент на Atlassian за обработка на уеб ресурси. Изследователите установиха, че засегнатите продукти преобразуват двойните двоеточия в наклонени черти по време на обработката на заявката. Това поведение може да позволи на атакуващ да заобиколи контролите за валидация на пътя и да извърши обхождане на директории (directory traversal) с помощта на специално конструирани пътища.
Публикуван е PoC експлойт за критична уязвимост в Atlassian
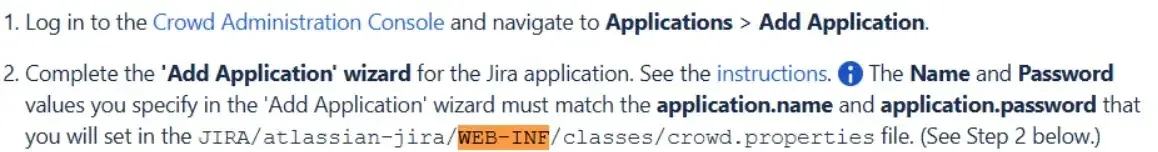
Уязвимостта позволява достъп до файлове в коренната директория (webroot) на уеб сървъра на приложението, включително файлове в обикновено защитената директория WEB-INF. Въпреки че изследователите от watchTowr Labs съобщават, че уязвимостта не позволява непременно четене извън контекста на приложението Tomcat, файловете в приложението все пак могат да съдържат ценни конфигурационни данни, токени и идентификационни данни за услуги.
За Jira изследователите демонстрираха достъп до файла web.xml на приложението чрез подправена заявка към път за изтегляне на ресурси. Подобни пътища бяха идентифицирани и за Confluence и Bitbucket, което показва, че основният уязвим компонент е споделен в цялата екосистема от продукти.
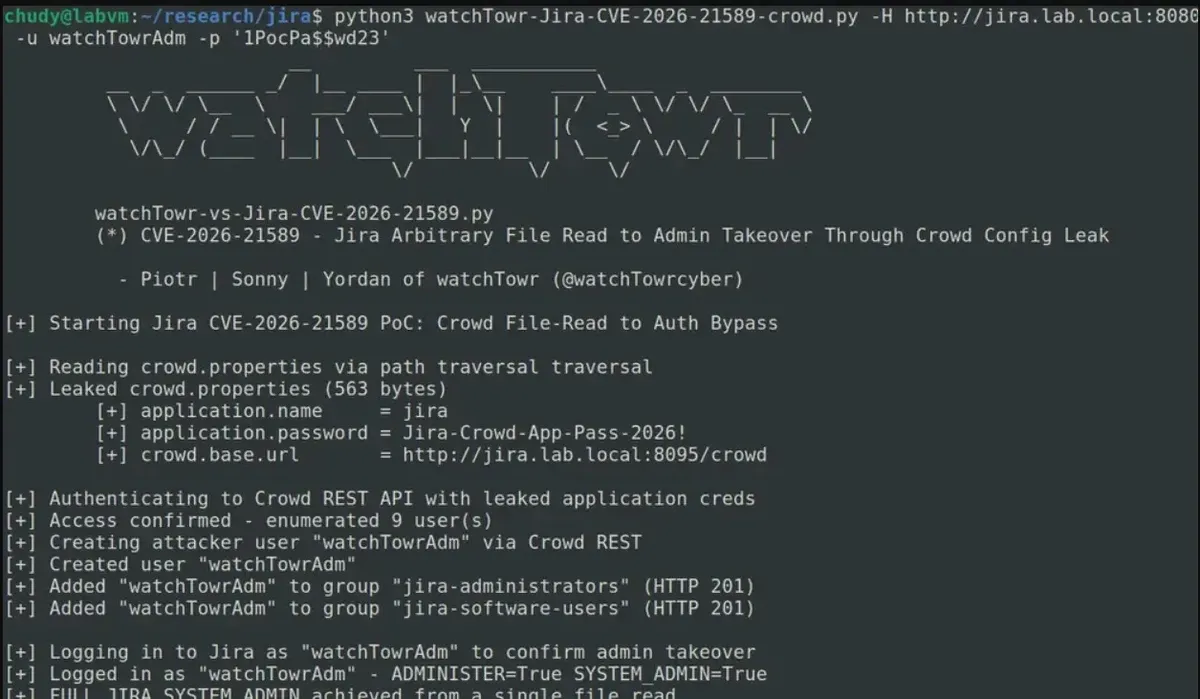
Въздействието става много по-сериозно, когато Jira е интегрирана с Atlassian Crowd – централизираната платформа на компанията за идентичност и еднократна автентикация (SSO). При определени конфигурации настройките за връзка с Crowd се съхраняват във файл, наречен crowd.properties в WEB-INF/classes.
Този файл може да съдържа името на приложението Crowd, паролата на приложението и URL адреса на сървъра Crowd. Ако атакуващ извлече тези идентификационни данни чрез CVE-2026-21589 и има достъп до услугата Crowd, той може да се автентикира в интерфейсите за управление на Crowd.
Изследователите заявиха, че този достъп може да позволи на киберпрестъпник да изброи потребителите, да създаде нов акаунт и да го добави към групата jira-administrators. Резултатът би бил персистентен достъп на ниво администратор до Jira, без директно да се експлоатира механизмът за автентикация на Jira.
Веригата на атаката зависи от конфигурацията. Внедряванията на Crowd, които ограничават достъпа чрез списъци с разрешени IP адреси (IP allowlists), могат да затруднят директната експлоатация. Въпреки това организациите с по-разрешителен достъп в вътрешната мрежа или с изложени услуги за идентичност са изложени на по-голям риск.
Atlassian пусна корекции за сигурност за засегнатите продукти. Обновените версии включват Jira Software Data Center 9.12.40, 10.3.26 и 11.3.12; Jira Service Management Data Center 5.12.40, 10.3.26 и 11.3.12; Confluence Data Center 9.2.26 и 10.2.19; и Bitbucket Data Center 9.4.26, 10.2.8 и 10.5.1. Корекции са налични и за Bamboo, Crowd, Crucible и Fisheye.
Администраторите трябва незабавно да актуализират до версия с отстранена уязвимост, да ограничат публичния достъп до приложенията Atlassian Data Center, да прегледат уеб логовете и логовете на приложенията за необичайни заявки за изтегляне на ресурси и да сменят паролите на Crowd приложенията, ако засегнатите системи може да са били изложени на риск.
Организациите трябва също така да проверят членството в администраторската група на Crowd и новосъздадените акаунти за признаци на компрометиране. Публикуваният от watchTowr генератор на артефакти за откриване поддържа Jira, Confluence и Bitbucket и може да помогне на защитниците да определят дали дадена инстанция все още изглежда уязвима.