Критична уязвимост (CVE-2026-21589), засягаща множество продуктови фамилии на Atlassian, включително Jira, Confluence и Bitbucket, бива експлоатирана в атаки, които не изискват автентикация.
По-рано днес компанията за сигурност Previdian откри активността в своята мрежа от клопки (honeypots), само часове след като беше публикуван подробен технически доклад.
Неавтентикиран атакуващ може да експлоатира CVE-2026-21589, за да достъпи специфични файлове в основната уеб директория (web root) на приложението, ако знае точната им папка и име на файла.
Проблемът е уязвимост за произволен достъп до файлове, разкрита в понеделник, и засяга локално инсталирани (self-hosted) инстанции на осем продукта на Atlassian:
- Bitbucket Data Center
- Confluence Data Center
- Jira Service Management Data Center
- Jira Software Data Center
- Bamboo Data Center
- Crowd Data Center
- Crucible
- Fisheye
В бюлетин за сигурност в понеделник Atlassian предупреди системните администратори, управляващи локално инсталирани инстанции, да инсталират актуализациите за сигурност възможно най-скоро, като отбеляза, че не може да определи дали отделни клиентски инстанции са били компрометирани.
След предупреждението на Atlassian, компанията за офанзивна сигурност watchTowr публикува технически доклад, показващ как CVE-2026-21589 може да бъде експлоатирана за получаване на администраторски достъп до Jira, Confluence и Bitbucket в определени среди, интегрирани с Crowd.
Atlassian Crowd осигурява централизирано управление на самоличността, еднократен вход (SSO), автентикация, оторизация и управление на достъпа за свързани Data Center приложения.
Изследователите са експлоатирали основната причина за уязвимостта — споделена библиотека за уеб ресурси, която конвертира двоеточия „::“ в наклонени черти „/“, за да конструират заявки за преминаване през директории (directory-traversal) през ресурсни крайни точки на плъгини и да извлекат защитени файлове на приложението без автентикация.
Изследователите от watchTowr потвърдиха четенето на файлове в Jira, Confluence и Bitbucket, но тяхната техника не е могла да премине извън контекста на приложението Tomcat.
В среди на Jira, интегрирани с Crowd, атакуващите биха могли да прочетат некриптирани идентификационни данни за приложението от WEB-INF/classes/crowd.properties и да ги използват за създаване на администраторски акаунт в Jira чрез API на Crowd.
Това се прилага, ако Crowd е достъпен и приложението има достатъчно права. Въпреки това изследователите отбелязват, че посочването на списък с разрешени IP адреси би направило експлоатацията значително по-трудна.
„[Атакуващ] би трябвало да преминава през произволни машини или да използва способности от тип SSRF в Jira, Confluence или Bitbucket, за да достигне директно до Crowd“, казват изследователите.
Изтеклите идентификационни данни в crowd.properties осигуряват администраторски достъп до системата за управление на самоличността Crowd, позволявайки на атакуващите да създават нови потребители и да променят права.
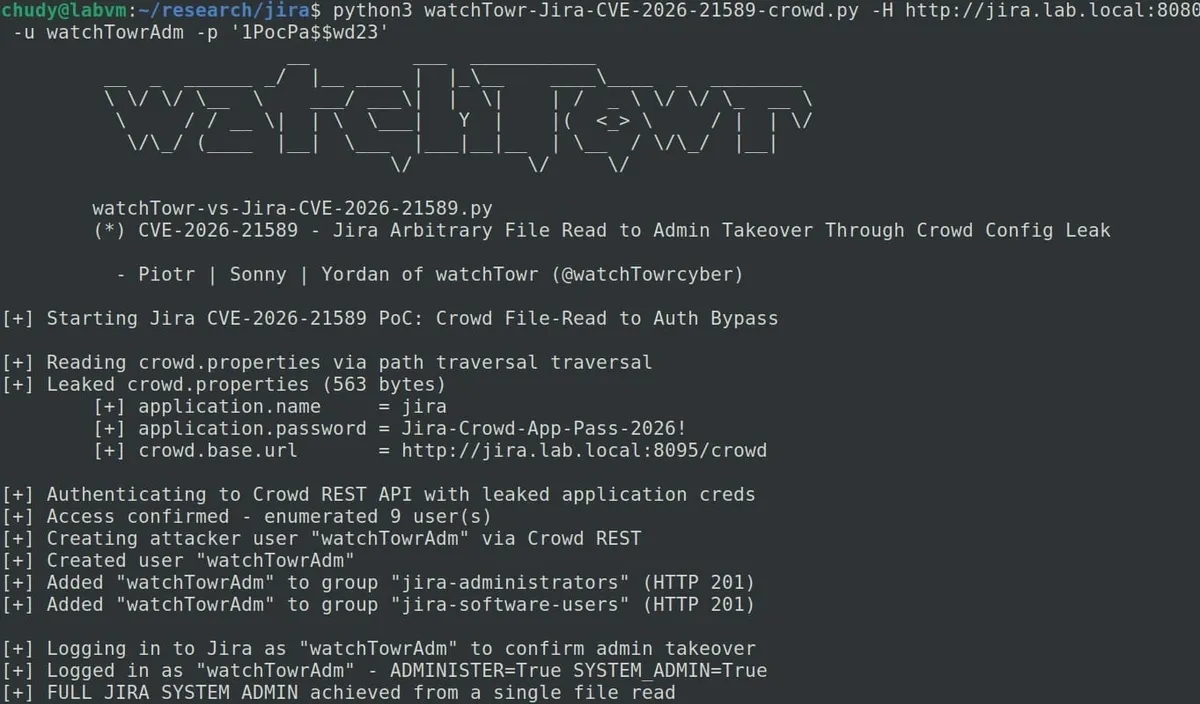
Според Previdian техническите подробности са били достатъчни, за да помогнат на авторите на заплахи да сканират за уязвими инстанции и да ги сондират.
„В рамките на два часа откакто watchTowr публикува техническото си изследване и публичния PoC за CVE-2026-21589, мрежата от клопки на Previdian започна да наблюдава опити за експлоатация, насочени към уязвимостта“, заяви Райън Дюхърст от Previdian пред BleepingComputer.
„Вече е пуснат и шаблон за Nuclei, което прави автоматизираното сканиране за уязвими системи значително по-лесно.“
До момента компанията е наблюдавала опити от следните три IP адреса: 38.60.157[.]86, 146.70.187[.]234 и 159.26.119[.]225 и препоръчва тяхното блокиране.
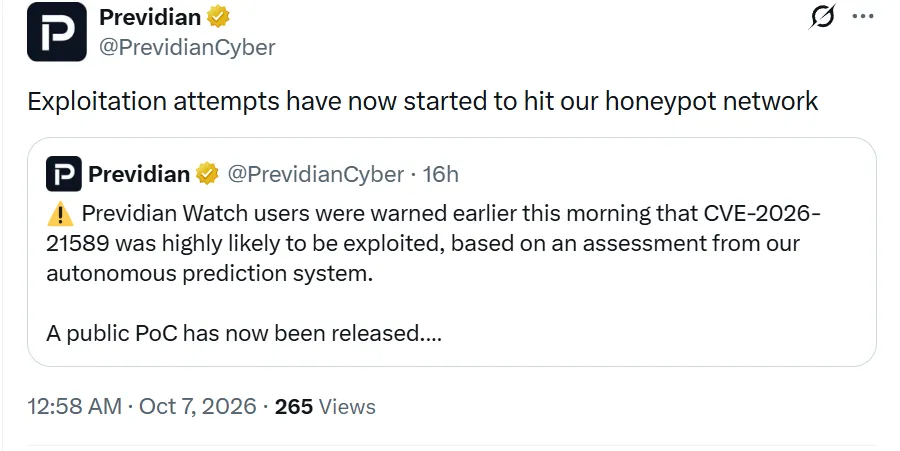
Дюхърст очаква активността по експлоатация да нарасне значително през следващите дни и седмици, подхранвана от бързото появяване на опити за експлоатация след публичния PoC, наличието на шаблони за автоматизирано сканиране и широката гама от засегнати продукти на Atlassian.
Системните администратори трябва да инсталират наличните актуализации за сигурност възможно най-скоро или да приложат препоръчаните мерки за смекчаване на риска.
Това включва ограничаване на външния мрежов достъп, добавяне на защитна стена за уеб приложения (WAF) или правило за прокси, блокиращо посочените модели на преминаване през директории във всички засегнати продукти, правила Tomcat RewriteValve за Confluence, JSM, Jira, Bamboo и Crowd, или правило за пренаписване на URL за Bitbucket.
За повече подробности относно коригираните версии и стъпките за смекчаване на риска вижте бюлетина на Atlassian.
watchTowr също така пусна безплатен инструмент за сканиране, който да помогне на администраторите да определят дали техните инстанции са уязвими към CVE-2026-21589.