Един ден след като Atlassian пусна корекции за сигурност, отстраняващи критична уязвимост за произволен достъп до файлове (CVE-2026-21589) в нейните самостоятелно управлявани продукти от серията Data Center, и няколко часа след като изследователите от watchTowr публикуваха технически разбор на проблема, бяха забелязани атакуващи, които се опитват да я експлоатират.
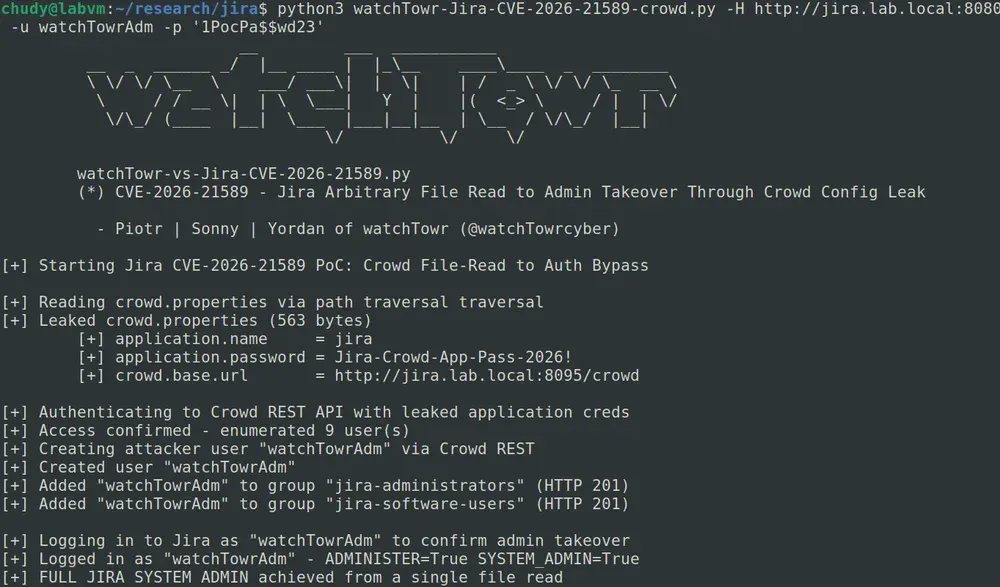
CVE-2026-21589 PoC в действие (Източник: watchTowr)
„Опитите за експлоатация вече започнаха да засягат нашата мрежа от примамки (honeypots)“, предупреди фирмата за анализиране на киберзаплахи Previdian късно във вторник и сподели списък с IP адреси на атакуващите.
Относно CVE-2026-21589
CVE-2026-21589 засяга всички версии на Atlassian Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible и Fisheye.
Успешната експлоатация може да позволи на атакуващите да получат достъп до конкретни файлове в главната директория на уеб приложението на засегнатите инстанции.
„При някои конфигурации може да са налични поверителни файлове, което увеличава риска за вас“, заявиха от Atlassian, но добавиха, че „експлоатацията изисква предварително познаване на точното име и път до целевия файл; тази уязвимост не позволява на атакуващите да изброяват или показват съдържанието на директориите“.
CVE-2026-21589: Технически подробности
Компанията за офанзивна киберсигурност watchTowr се задълбочи в корекциите, за да установи причината за CVE-2026-21589, и я проследи до atlassian-plugins-webresource*.jar — библиотека, споделяна от засегнатите решения.
Чрез сравняване на уязвимия JAR файл с този с инсталирана корекция за сигурност, watchTowr откри специфично поведение в кода за маршрутизиране: функции, които преобразуват двойни двуеточия (::) в наклонени черти (/). Това позволява на атакуващ да инжектира злонамерен код за обхождане на директории (path-traversal), оформен като ..::..::..::<dir>::file.txt, през маршрут за предоставяне на ресурси, чиито защити срещу премахване на наклонени черти биват ефективно заобиколени.
Използвайки маршрут на плъгин за избор на цвят в Jira, те прочетоха обикновено защитения файл WEB-INF/web.xml и показаха еквивалентни маршрути за Confluence и Bitbucket. Практически те успяха да прочетат всеки файл в сървъра на приложението.
Самото четене на файлове не изглеждаше да оправдава критична оценка за опасност, затова те последваха подсказката от бюлетина за сигурност, че някои конфигурации съдържат поверителни файлове.
Те установиха, че съхраняваните бази данни на Atlassian Crowd пазят crowd.properties в WEB-INF/classes, който съдържа името на приложението и паролата в прав текст (plaintext).
С тези изтекли идентификационни данни атакуващ може да „комуникира“ директно с Crowd (центъра за идентичност и SSO на Atlassian), да извлече списък с потребители, да създаде нови профили и да ги добави към групи като jira-administrators, превръщайки се ефективно в администратор на Jira.
watchTowr създаде (но не публикува) PoC експлойт и предостави скрипт, който може да се използва за проверка дали целева инстанция на Jira, Confluence или BitBucket е уязвима към CVE-2026-21589.
Atlassian настоятелно препоръча на клиентите си да преминат към коригирана версия възможно най-скоро.
Онези, които не могат да го направят бързо, се съветват да премахнат своите уязвими инстанции от интернет, докато успеят да инсталират обновленията, или да ограничат достъпа до тях от външни мрежи.
И накрая, Atlassian посъветва клиентите да проверят за доказателства за компрометиране, като анализират заявките в дневниците за достъп (access-logs) за конкретни индикатори.
