Хакери използват стихотворение, качено в GitHub, за да насочват зловредния код PoeLLM към неговите сървъри за командване и управление, превръщайки публично достъпна AI инфраструктура в нарастваща ботнет мрежа за копаене на криптовалута.
Кампанията е насочена към достъпни през интернет услуги, включително LiteLLM и Ollama, като същевременно засяга и PDF конвертори Gotenberg и сървъри за разработка Gitea.
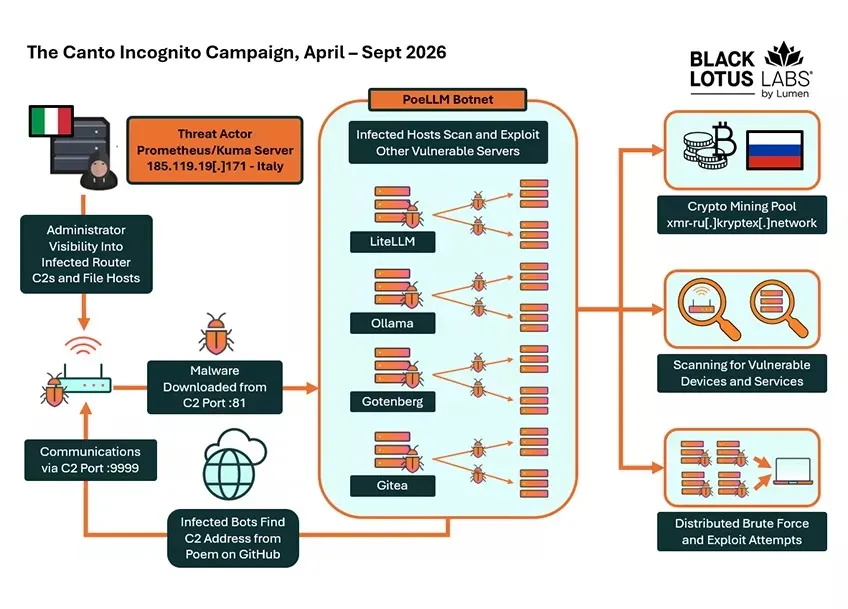
Активен поне от април 2026 г., PoeLLM използва избрани думи в стихотворението, за да изчисли следващия си адрес на контролния сървър. Промяната на тези думи позволява на атакуващия да пренасочва инфектираните машини, без да замества зловредния код.
Компрометираните сървъри също така се превръщат в инструменти за сканиране и експлоатация, помагайки на операция да достигне до повече жертви. Изследователи от Black Lotus Labs на Lumen идентифицираха зловредния код, докато разследваха активност, свързана с уязвимост в Ivanti Sentry през юни.
Техният технически доклад, публикуван на 7 октомври, описва над 3 400 засегнати сървъра в прегледа си, въпреки че някои секции запазват по-ранна цифра от близо 2 200. Повечето жертви са били в Съединените щати и Западна Европа.
Хакери използват стихотворение, качено в GitHub
Атакуващият е поставил стихотворение със заглавие „On the Nature of Connection“ във файл в базирано в GitHub репозиторий, форкнато от изходния код на уебсайта на Node.js. Изследователите не откриха пряка връзка между зловредния код и легитимния проект Node.js.
PoeLLM извлича четири думи или фрази, използвайки фиксирани текстови маркери. Речник, съхранен вътре в зловредния код, съпоставя всяка извлечена стойност с число. Заедно тези четири числа образуват IPv4 адреса на текущия сървър за командване и управление.
Един пример съпоставя „driver“, „diode“, „decryption“ и „string“ към четири компонента на адреса. Изследователите са наблюдавали 11 актуализации на стихотворението след първоначалния комит на 13 април, докато моделът на декодиране е останал непроменен.
Това прави ротацията елементарна: операторът променя избрани думи, а инфектираните системи изчисляват новия адрес.
Изложените AI услуги подхранват растежа на ботнет мрежата
По-широкото сканиране започна през май, като трафикът бе насочен към портове, свързани с Gotenberg и LiteLLM. Специално форматирани POST заявки са инструктирали уязвимите системи да изтеглят злонамерен код от инфраструктурата на атакуващия.
Изследователите свързаха един от вероятните вектори на атака срещу LiteLLM с уязвимост за инжектиране на команди CVE-2026-42271, за която беше съобщено по-рано при анализа на експлоатацията на LiteLLM.
Зловредният код за Linux (ELF) комбинира достъп през отдалечен шел, HTTP/S сканиране, предоставяне на експлоати и копачи за криптовалута XMRig и Iron.
Заразените машини са се свързвали с услуги за копаене Kryptex и са осигурявали допълнителни ресурси за ботнет мрежата. Същият проблем с публичната достъпност се появява и при предишни доклади за публично достъпни сървъри Ollama.
Изследователите са наблюдавали и трафик към SSH и други портали за вход, което подсказва за опити с разпределено напасване на идентификационни данни. Те не можаха да установят колко развита е тази възможност.
Коментари в кода на италиански език и мрежови доказателства подсказват за италианоезичен киберпрестъпник, но това не е потвърдена самоличност. Няколко контролни сървъра са разкрили уязвими страници за администриране на рутери.
Изследователите подозират, че атакуващият е повторно използвал компрометирани рутери, но не са открили преки доказателства за експлоатация на двете установени уязвимости на първия рутер.
Lumen препоръчва преглед на мрежовите дневници, ограничаване на публичния достъп и включване на AI инструментите в редовния процес по отстраняване на уязвимости и проверки за публична достъпност. Инструкциите за инсталиране на Gotenberg предупреждават срещу директно излагане в интернет. Рутерите, защитните стени и другите периферни устройства също изискват своевременно инсталиране на корекции за сигурност.
PoeLLM демонстрира директна експлоатация на сървъри, а не потвърден компромис на пакети или схема за кражба на достъп до модели.
Свързаните доклади за компрометиране на веригата за доставки на LiteLLM и LLMjacking чрез изтекли идентификационни данни за AWS показват други пътища за проникване в AI среди; тези инциденти не бива да се бъркат с тази кампания.
Индикатори за компрометиране (IoCs):-
| Type | Indicator | Context |
|---|---|---|
| SHA-256 | 6fab94577364beec314afae3b082dd680933f08a8349b9f35b92667e8231b501 | Reviewed sample |
| C2 | 92.119.164[.]50 | Active |
| C2 | 103.249.201[.]108 | Active |
| C2 | 178.128.14[.]204 | Active |
| C2 | 191.37.28[.]160 | Historical |
| C2 | 89.39.253[.]46 | Historical |
| C2 | 120.224.114[.]212 | Historical |
| C2 | 5.78.73[.]122 | Historical |
| C2 | 15.204.178[.]28 | Historical |
| C2 | 92.119.165[.]74 | Historical |
| C2 | 45.133.73[.]28 | Historical |
| C2 | 185.132.53[.]158 | Historical |
| C2 | 136.148.69[.]233 | Historical |
| Suspected administration | 185.119.19[.]171 | Moderate-confidence assessment |
| Associated server | 57.131.5[.]211:80 | Initial infrastructure contact |
| Associated domain | malwarescan[.]xyz | Possible operator service |
| Mining endpoint | 5.180.174[.]162:8029 | Kryptex |
| Mining endpoint | 46.21.245[.]211:7029 | Kryptex |
| Mining domain | edge-ru-07[.]kryptex[.]network | Pool host |
| Mining domain | Kryptex[.]ru | Pool service |
| Payload URL | hxxp://5.78.73[.]122:81/private/python3.6 | Download |
| Payload URL | hxxp://5.78.73[.]122:81/private/bins.sh | Download |
| File | libgcrypt | Malware filename |
| GitHub account | ejejejdfbbebe | Poem publisher |
| Repository file | dash.css | Poem storage |
| Target endpoint | /mcp-rest/test/connection | Likely exploitation path |
| C2 ports | 3778, 5001, 5002, 9999 | Beacon traffic |
| Other ports | 81; 3000, 4000; 2222 | Downloads; scanning; router interface |