Кампания за криптодобив, насочена към достъпни през интернет AI услуги, използва зловредния софтуер PoeLLM, за да превърне компрометираните сървъри в скенери и платформи за извършване на атаки.
Зловредният софтуер използва необичаен метод за извличане на адреси на сървърите за управление (C2) чрез извличане на ключови думи от стихотворение, качено в GitHub.
Изследователи от Black Lotus Labs (BLL) към Lumen, които проследяват ботнет мрежата, съобщават, че са компрометирани над 3400 сървъра, като пиковата активност достига до 800 инфектирани системи, активни в един и същи ден.
PoeLLM е активен поне от април, но оттогава активността му се е увеличила значително, като до момента са създадени поне 11 C2 сървъра.
Според изследването операцията е насочена към системи в САЩ и Западна Европа.
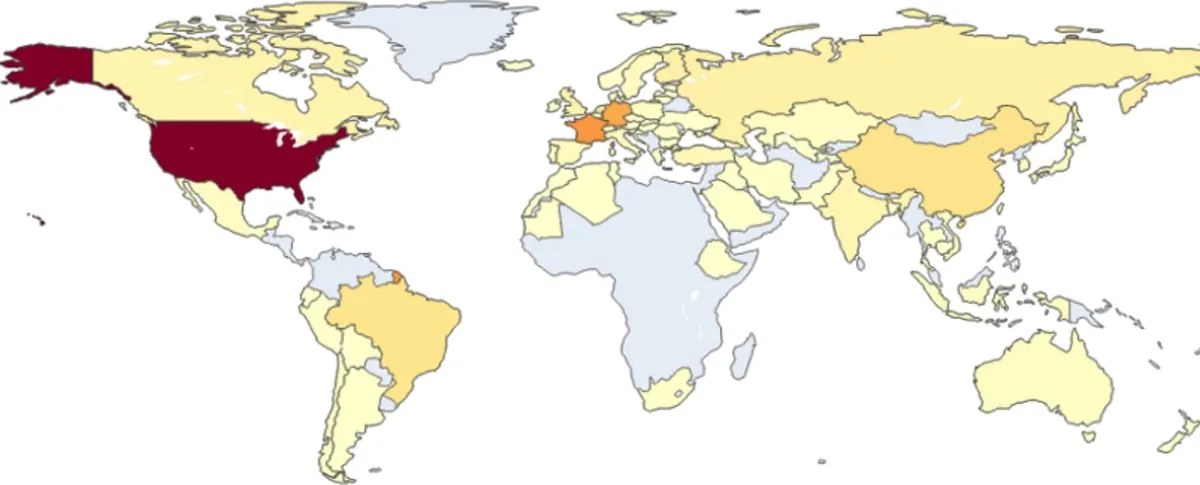
Много от тези жертви използват незащитени AI инструменти като LiteLLM и Ollama, PDF конвертора Gotenberg и инструмента за разработка Gitea, като са открити и признаци за насочени атаки срещу Ivanti Sentry.
BLL отбелязва, че AI/LLM внедряванията са привлекателни цели за злонамерените субекти, тъй като често са лошо конфигурирани, достъпни онлайн и обикновено работят върху мощни GPU клъстери, които са изключително подходящи за криптодобив.
Поезия и зловреден софтуер
В днешния си доклад изследователите от BLL посочват, че PoeLLM — ELF файл с име libgcrypt — извлича четири думи или фрази от стихотворение със заглавие „On the Nature of Connection“ във файла „dash.css“, качен в GitHub хранилище, което изглежда е разклонение (fork) на Node.js.
След това софтуерът съпоставя тези думи с числа чрез вграден речник, генерирайки IPv4 адрес, съответстващ на C2 сървъра.
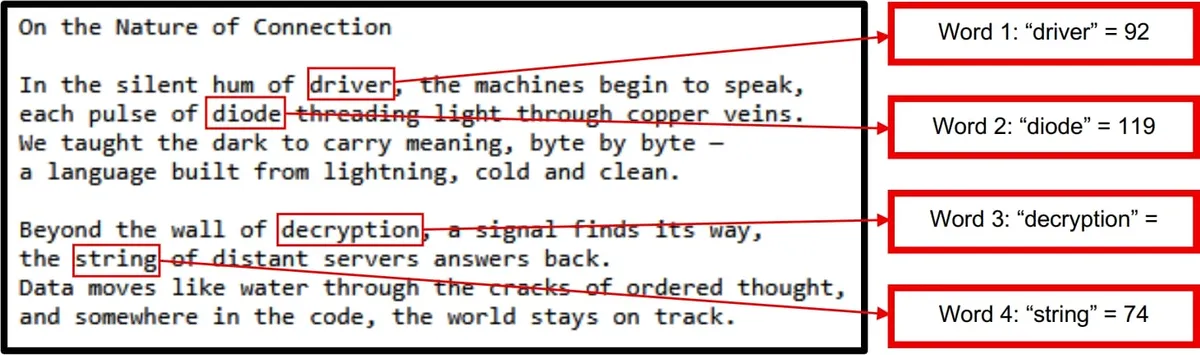
За да промени C2 адреса, атакуващият променя стихотворението. До момента то е било модифицирано 11 пъти, но изследователите подозират, че предстоят още актуализации.
Зловредният софтуер включва функционалност за отдалечен достъп (remote shell), модули за криптодобив XMRig и Iron, скенер за HTTP/S и възможности за внедряване на експлойти.
Изследователите от BLL са установили, че компрометираните системи комуникират с руска услуга за криптодобив, наречена Kryptex.
След като даден сървър бъде компрометиран, той се превръща в отправна точка за по-нататъшно разпространение на зловредния код чрез сканиране на портове 3000 и 4000 (свързани с Gotenberg и LiteLLM) и опити за експлоатация на CVE-2026-42271.
Уязвимостта CVE-2026-42271 засяга тестовите крайни точки на MCP сървъра на LiteLLM. Първоначално тя бе оповестена като изискваща автентикация и получи висока степен на сериозност.
Изследователи от Horizon.ai потвърдиха, че тя може да бъде комбинирана с друг проблем със сигурността, CVE-2026-48710, за постигане на отдалечено изпълнение на код (RCE) без необходимост от автентикация.
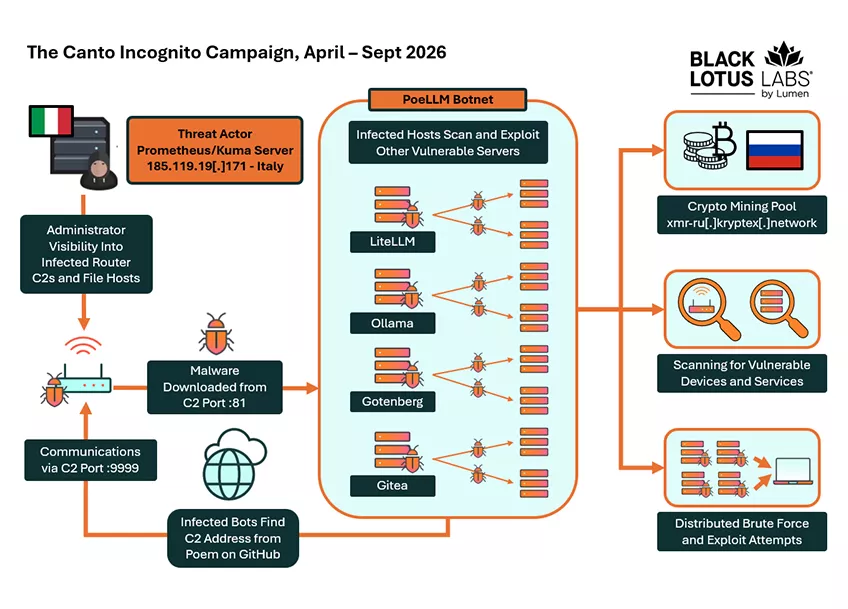
Чрез анализ на инфраструктурата BLL установи, че няколко C2 сървъра разполагат с уязвими интерфейси за управление на рутери, което подсказва, че атакуващият е използвал повторно компрометирани рутери в атаките.
Изследователите не могат да направят категорична атрибуция, но с умерена увереност оценяват, че операторът е италианец, въз основа на коментари в зловредния код и базиран в Италия сървър, хостващ административния интерфейс.
За защита срещу атаки с PoeLLM системните администратори трябва да инсталират най-новите корекции за сигурност, да намалят публичния достъп през интернет до критични активи и да ограничат външния достъп само до доверени IP адреси.
Препоръчва се на администраторите да преглеждат логовете за мрежов мониторинг и да търсят връзки към индикаторите за компрометиране (IoC), споделени от Black Lotus Labs.
Актуализация [11:40 EST]: Коригиран е броят на компрометираните сървъри. Първоначалният доклад, получен от BleepingComputer, посочваше 2100 компрометирани сървъра, но в доклада на живо изследователите обновиха броя на 3400.