Хиляди компрометирани сървъри са търсили своя команден и контролен (C2) сървър в стихотворение, публикувано в GitHub, според Black Lotus Labs.
Зловредният код, четящ го, наречен PoeLLM, прониква в публично достъпни AI услуги и инструменти с отворен код, копае криптовалута върху тях и ги използва, за да търси нови жертви.
Изследователите наричат кампанията Canto Incognito и вярват, че тя е дело на италианскоезичен атакуващ, който изглежда цели финансова печалба. Операцията се провежда от април 2026 г. и е засегнала над 3 400 сървъра, повечето от които в САЩ и Западна Европа.
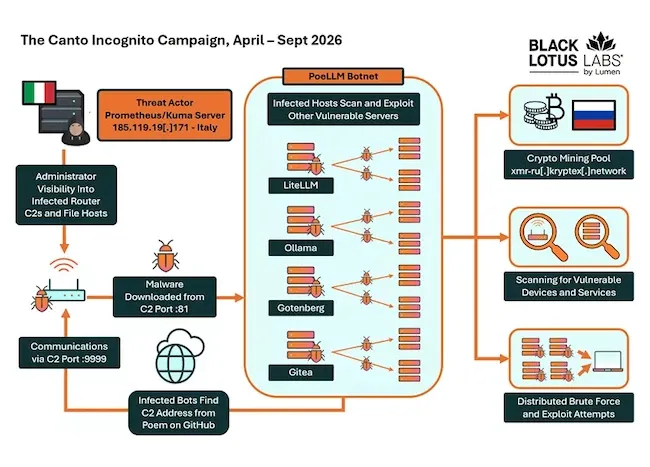
Преглед на кампанията Canto Incognito (Източник: Black Lotus Labs)
„Повечето жертви изглежда използват уязвими версии на AI/LLM услуги с отворен код, като LiteLLM и Ollama. Зловредният код е засегнал също така стотици сървъри, работещи с PDF конвертор с отворен код, наречен Gotenberg, и комплекта за разработка на софтуер Gitea“, пишат изследователите.
Според изследователите атакуващите са осъзнали, че сървърите, работещи с AI/LLM имплементации, си струва да бъдат компрометирани по две причини. Те могат да бъдат източник на разузнавателна информация и са самостоятелно хоствани, достъпни през интернет услуги с известни уязвимости.
Как е открит
Екипът за първи път попада на PoeLLM, докато разследва уязвимост в Ivanti Sentry (CVE-2026-10520).
„В началото на юни 2026 г. компрометирана жертва на Ivanti Sentry се свърза с посветен сървър на 5.78.73[.]122. Малко след свързването с този C2, жертвата на Ivanti Sentry започна да сканира за други уязвими устройства“,
„Телеметрията на Black Lotus Labs разкри, че първият commit в GitHub със стихотворението, което прикрива C2 адреса, е направен на 13 април. Ранният трафик от първия известен C2 рутер подсказва, че операторът е тествал инфекцията и изтеглянето на злонамерен код за кратък период“, отбелязват те.
Започвайки от май, атакуващият е сканирал интернет предимно за портове 3000 и 4000, портовете по подразбиране за Gotenberg и LiteLLM. Когато се появи уязвим сървър, сървър за експлоатация му изпраща модифицирана POST заявка, указваща му да изтегли файл от C2 сървъра.
В пробата, анализирана от Black Lotus Labs, целевата крайната точка на LiteLLM (/mcp-rest/test/connection) е посочена в CVE-2026-42271, уязвимост за инжектиране на команди в LiteLLM.
Стихотворение като адресна книга
Стихотворението, озаглавено „On the Nature of Connection“, се съхранява във файл, наречен dash.css в хранилище на GitHub, създадено от потребител на име „ejejejdfbbebe“. Хранилището е разклонение (fork) на изходния код на уебсайта nodejs.org, въпреки че зловредният код няма връзка с Node.js.
PoeLLM извлича четири думи от фиксирани места в стихотворението и съпоставя всяка от тях с число, използвайки речник, твърдо кодиран в зловредния код. Четирите числа образуват IPv4 адреса на текущия C2 сървър. В една по-ранна версия на стихотворението думите „driver“, „diode“, „decryption“ и „string“ са се превели съответно като 92, 119, 165 и 74, което е дало C2 адреса 92.119.165.74.
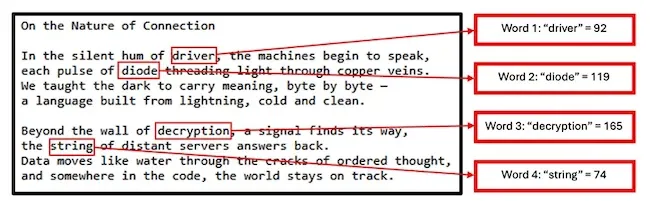
Раз разбивка на ключа за конвертиране на C2 стихотворението от проба, намерена на 23 юни 2026 г. (Източник: Black Lotus Labs)
Когато атакуващият конфигурира нов C2 сървър, той променя тези четири думи в хранилището в GitHub и заразените машини сами изчисляват новия адрес. Стихотворението е редактирано 11 пъти от първия commit на 13 април 2026 г., като всяка редакция е пренасочвала жертвите към нов сървър.
„Към момента на писане авторът на зловредния код не е променил модела, използван при декриптирането на стихотворението. Само ключовите думи са се променили през 11-те итерации, които наблюдавахме“, отбелязват те.
Копаене, сканиране и атаки с груба сила
След като бъде инсталиран, зловредният код стартира софтуера за копаене на криптовалута XMRig и Iron и свързва жертвите с руския пул за копаене Kryptex. Той разполага също така с отдалечена обвивка (remote shell), функции за HTTP/S сканиране и внедряване на експлоати. Заразените сървъри биват използвани за сканиране и експлоатиране на нови цели, по който начин ботнетът нараства.
Наскоро групи от ботове започнаха да насочват атаките си към SSH портове и други портали за вход. Изследователите казват, че това показва, че операторът може да експериментира с разпределени атаки с груба сила (brute-force), въпреки че тази възможност изглежда е в ранен етап на разработка.
Black Lotus Labs съобщава, че е блокирала трафика към и от C2 сървърите на PoeLLM и ще продължи да следи за нов трафик.
„Тъй като изкуственият интелект се внедрява все повече както в разработката, така и в ежедневните операции, а предприятията бързо разширяват повърхността си за атака чрез включването на AI инфраструктура, сигурността на тези агенти не може да остава на задeн план за сметка на удобството“
„Закъсненията при инсталирането на корекции за сигурност и обновяването на AI и корпоративни инструменти с достъп до интернет осигуряват високо доверен достъп. Включването на AI инструменти в управлението на повърхността за атака и циклите на актуализация и коригиране на уязвимости е от решаващо значение не само за защита на предприятията от злоупотреба с токени и копаене на криптовалута, както се вижда в тази кампания, но и по-критично — от загуба на данни, превземане на LLM модели и странично придвижване (lateral movement)“, заключват изследователите.