Изследователи от ESET проследиха почти двегодишни промени в MATCHBOIL – инструмент за изтегляне (downloader), който свързваната с Русия група UAC-0099 използва за инсталиране на втора програма върху Windows системи в Украйна.
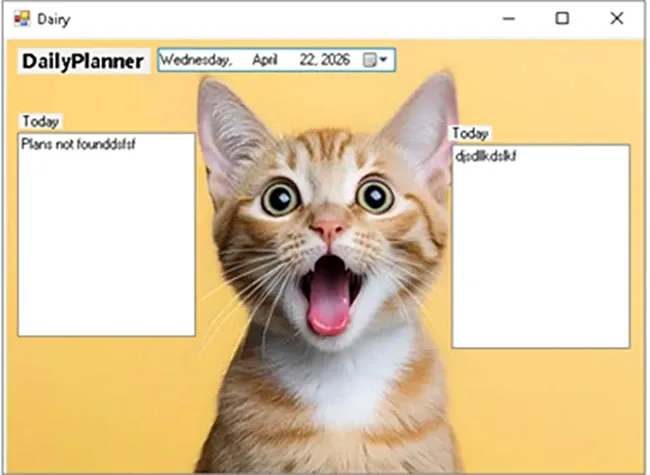
Графичен потребителски интерфейс (GUI), показван при изпълнение на MATCHBOIL (Източник: ESET)
Всички жертви в телеметрията на ESET се намират в Украйна: транспортни компании през юли и август 2025 г., производител през декември 2025 г. и енергийна компания през юни 2026 г. Програмата, която MATCHBOIL инсталира, е инструмент за шпионаж, а осигуреният от нея достъп може да бъде полезен и за други хакерски групи.
Какво инсталира MATCHBOIL
„Видяхме в телеметрията на ESET, че MATCHBOIL изтегля зловреден код, известен като MATCHWOK – задна врата (backdoor), разработена на C#, с възможности за шпионаж на машината на жертвата. Например, тя може да прави екранни снимки на работния плот или да изпълнява PowerShell команди на компютъра на жертвата“, заяви изследователят от ESET Фернандо Тавела пред Help Net Security.
Веригата на инфектиране започва с връзка в целево фишинг съобщение (spear phishing). Връзката изтегля архив, съдържащ VBScript файл, който изтегля и стартира MATCHBOIL. Зловредният софтуер събира цифрови отпечатъци от машината чрез идентификатора на процесора (CPU ID) и серийния номер на BIOS, след което прави три HTTPS заявки към сървъра на групата. Вторият отговор е HTML със скрит вътре зловреден код като шестнадесетичен (hex-encoded) текст, а MATCHBOIL го извлича, записва го в папка в %LOCALAPPDATA% и го настройва да се рестартира чрез планирана задача (scheduled task) или ключ в регистъра на Windows. Ако тази папка вече съществува, MATCHBOIL се прекратява.
Какво се е променило
Мястото за скриване на зловредния код се е променяло с течение на времето. През 2024 г. той се е намирал в папка, наречена DeviceMonitor. До края на 2025 г. вече е бил MeowMeowProgramm.exe в папка MeowCheck, а до април 2026 г. – SMTPClientApplication.exe в папка SMTPClient с планирана задача с име Checker в директория MailClient. Ако търсите следи от инфекция на машина, това са имената, които трябва да проверите.
Ранните версии са се стартирали еднократно и са разчитали на настройките за персистентност за останалото. До края на 2025 г. MATCHBOIL вече работи с таймер от две минути, така че неуспешен първи контакт със сървъра вече не прекратява инфекцията. Освен това той е заменил собствената си система за кодиране на низове с комерсиален обфускатор – Eziriz .NET Reactor, който може да виртуализира кода и да обърка неговия контролен поток.
По същото време са добавени и проверки за изолирана среда (sandbox). MATCHBOIL чете системните дневници на събитията (event logs) на Windows за времето на работа на системата (uptime), като търси на английски и руски език, и решава, че не се намира в изолирана среда само ако открие поне три събития, показващи 7200 секунди (два часа) или повече. Версията от април 2026 г. добавя и втори тест: проверява дали операционната система е била инсталирана поне десет дни преди стартирането на зловредния софтуер.
Примамките са по-малко изпипани. Версиите от края на 2025 г. показват дневен органайзер със снимка на котка на всеки, който ги стартира ръчно. Прозорецът е със заглавие „Dairy“, а и двете текстови полета са с етикет „Today“.
Защо точно тези цели
UAC-0099 е описвана като група, насочена срещу държавни органи, финансови институции и медии в Украйна, така че жертвите от транспортния, производствения и енергийния сектор са нови. На въпроса дали това сигнализира за по-широк списък от цели, Тавела посочи историята на групата:
„UAC-0099 се е насочвала към различни организации в Украйна. Вярваме, че групата има различни интереси и разширяването на спектъра от жертви може да означава, че те се опитват да увеличат максимално въздействието си в Украйна. Нека помним, че тази група е действала като посредник за първоначален достъп (initial access broker) за Sandworm – друга свързана с Русия APT група, така че е възможно да търсят жертви, които представляват интерес за други хакерски групи, на които UAC-0099 може да съдейства.“
Посредникът за първоначален достъп прониква в мрежи и предава този достъп на друг злонамерен субект. ESET свързва групата с руски интереси със средна степен на увереност въз основа на нейните цели.
Украинският екип CERT-UA документира MATCHBOIL през август 2025 г. Времевите клейма за компилация в тези проби сочат към средата на 2024 г., което означава, че инструментът вероятно е работил около една година, преди някой да публикува информация за него.
UAC-0099 наема виртуални сървъри от доставчици като BitLaunch и поставя Cloudflare пред тях. ESET установи, че техните Let’s Encrypt сертификати не се използват повторно в различни домейни.

Изтеглете електронната книга: Identity-First Threat Intelligence