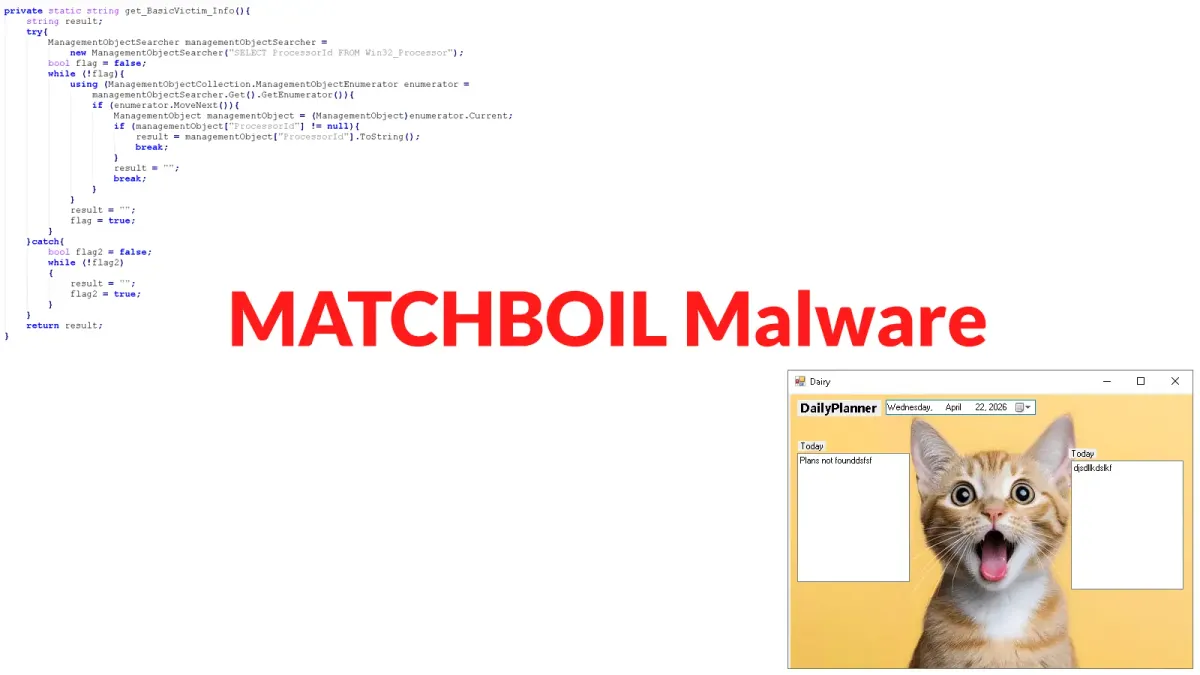
MATCHBOIL е зловреден изтеглящ компонент, написан на C# и свързан с UAC-0099, който използва командно-управляващи (C2) сървъри, скрити зад Cloudflare, за доставяне на backdoor зловреден код.
Промените в кода му показват как групата е преминала от прост изтеглящ компонент към повтарящ се контакт със сървъра, по-силно скриване на кода и проверки, предназначени да попречат на изследователите по сигурността да анализират заразените системи.
Всички наблюдавани жертви са в Украйна. ESET е регистрирала заразявания в транспортни компании през юли и август 2025 г., в производствена компания през декември 2025 г. и в енергийна компания през юни 2026 г.
Тези констатации показват продължаващо насочване към различни сектори, въпреки че не установяват пълния мащаб на кампанията. Изследователи от WeLiveSecurity документираха тези промени в изследователски доклад от 8 октомври.
Прегледът им обхваща проби от април 2024 г. до април 2026 г. CERT-UA за пръв път публично документира MATCHBOIL през август 2025 г., но времевите маркери на компилацията сочат, че разработката е започнала по-рано. ESET оценява с умерена степен на увереност, че UAC-0099 действа в интерес на Русия.
MATCHBOIL използва C2 сървъри, скрити зад Cloudflare
Заразяването започва с линкове в целеви фишинг имейли. Жертвите изтеглят архив, съдържащ VBScript, и трябва ръчно да стартират скрипта, след което той изтегля и стартира MATCHBOIL.
По-ранни доклади за доставката на зловреден код чрез HTA файлове от UAC-0099 описват свързани атаки, използващи фалшиви съдебни известия, което дава на читателите контекст за техниките на групата, основани на документи.
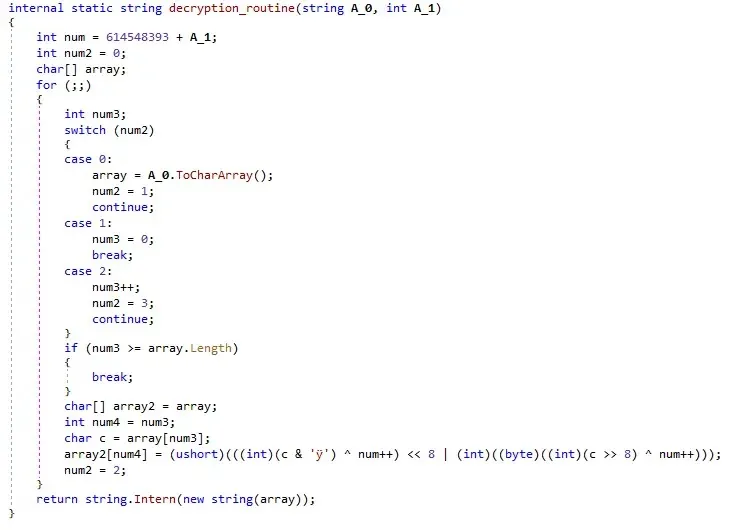
Веднъж стартиран, MATCHBOIL проверява дали директорията за инсталиране вече съществува и може да спре, за да избегне повторна инсталация. Той събира данни за устройството чрез Windows Management Instrumentation, включително идентификатори на процесора и серийни номера на BIOS.
По-късните версии събират допълнителна информация, като мрежови адреси и данни за компютъра, за идентифициране на жертвите при контакт със сървъра.
След това изтеглящият компонент изпраща три HTTPS заявки. Първата получава число, което се включва в заглавка при втората заявка. Изследователите смятат, че това число може да избира зловреден код или да помага за валидиране на заявката, но точното му предназначение остава неясно.
Вторият отговор съдържа HTML с инжектиран код, кодиран като шестнадесетичен текст. MATCHBOIL извлича този текст чрез регулярен израз, преобразува го в байтове и записва зловредния код на диска.
В повечето случаи ESET е идентифицирала изтегленият зловреден софтуер като MATCHWOK — C# backdoor, използван от UAC-0099. Третата заявка извлича текст, който може да служи като конфигурация.
Прикриване чрез Cloudflare и засилено избягване на засичане
UAC-0099 хоства C2 сървъри на виртуални частни сървъри, включително инфраструктура на BitLaunch, и използва Cloudflare за скриване на някои от тях.
ESET е наблюдавала и сертификати от Let's Encrypt, които не са използвани повторно за различни домейни. Подобна злоупотреба с облачни прокси от MuddyWater показва, че скриването на адресите на сървъри зад търговски услуги не е уникално за тази група.
Версиите от края на 2025 г. заменят по-ранното скриване на код чрез Unicode и персонализирано криптиране на низове с Eziriz .NET Reactor. Те също така проверяват за дебъгъри и изследват Windows event ID 6013 за поне три записа, показващи два часа системна активност.
Тези проверки помагат на зловредния софтуер да различава обикновените компютри от средите за анализ. След преминаване на проверките MATCHBOIL се свързва с C2 на всеки две минути, вместо да действа само веднъж.
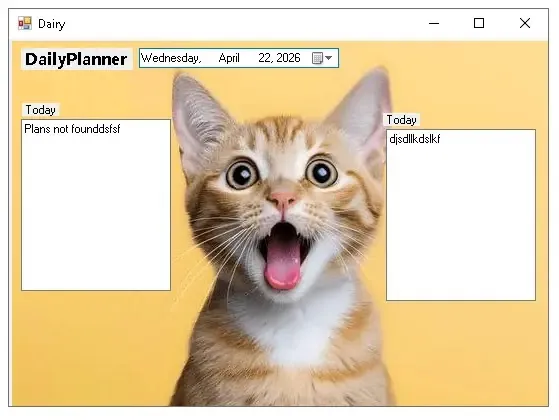
Това позволява повторни опити при неуспешно изтегляне и дава на операторите възможност да предоставят по-нови версии на зловредния код. Фалшиви прозорци за планиране и търсене в текст също разсейват потребителите, когато зловредният софтуер се стартира без очакваните аргументи.
Вариант от април 2026 г., наречен MATCHBOIL.V2 от CERT-UA, се изпълнява като DLL чрез персонализиран C# зареждащ компонент. По-късно свързани атаки чрез злонамерени плъгини за Notepad++ показаха друг маршрут за доставка на обновеното семейство, докато планираните задачи продължиха да бъдат важни за поддържане на достъпа.
Обновеният DLL поставя изтегления изпълним файл в папка, кръстена на SMTP клиент, и създава планирана задача с тема, свързана с поща. Тази промяна заменя по-забележимите имена на файлове с животински теми, показвайки как операторите вече използват имена, по-близки до тези на нормален софтуер.
За защитниците тези промени правят анализа на поведението важен в допълнение към файловите хешове. Екипите могат да разследват неочаквано изпълнение на VBScript, повтарящи се HTTPS връзки от непознати C# програми и новосъздадени планирани задачи.
Съпоставянето на тези събития с докладваните пътища и мрежови индикатори предлага по-солидна основа за разследване, отколкото третирането на целия Cloudflare трафик като подозрителен или разчитането само на името на файла в засегнатите системи.
Индикатори за компрометиране (IoC):
| Име на файл | SHA-1 |
|---|---|
| PlannerLibrary.dll | B6569B0050B864C4A0D32326954BC2D3852A3958 |
| AnimalUpdater.exe | A926889BAB31F3C34663D18C05C4E862EF367028 |
| bootloader.exe | 026F892630D0A4FE854A75984695BA99AF0022C4 |
| PlannerAssistantManager.exe | F886B615CB9E23EAD2718FF2A61155ACFB04CE9E |
| PlannerAssistantManager.exe | 1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE |
| RegularExpressionExplorer.exe | C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC |
| HelpersLibraries.dll | 6D72B56B86FD5ED9BD188C8C88CFC69476F836E7 |
| DLL от април 2026 г.; името на файла не е уточнено | 050926727CDD74F0B3A8A098E60B76D10FB06B14 |
| C2 домейн | IP адрес | Първо засечен |
|---|---|---|
| virtualdailyplanner[.]pro | Не е посочен | 2025-11-10 |
| telemetry-conf[.]com | Не е посочен | 2025-08-12 |
| flycloud-service[.]com | 64.95.10[.]223 | 2026-03-03 |
| airarticlegenerate[.]com | 64.95.13[.]210 | 2025-05-07 |
| Тип | Хост индикатори |
|---|---|
| Директории | %LOCALAPPDATA%\DeviceMonitor; %LOCALAPPDATA%\MeowCheck; %LOCALAPPDATA%\SMTPClient |
| Имена на файловете с зловреден код | MeowMeowProgramm.exe; SMTPClientApplication.exe; Thumbs.db |
| Спомагателни файлове | AdditionalLib.dll; config.ini; C:\Users\<username>\Pictures\WallpappersSet.jpg; C:\Users\Public\Libraries\config.library-ms |
| Mutex | Global\PlannerAssistant |
| Планирани задачи | Updates\CheckTask; UpdateCheckers\DailyPlanner; MailClient\Checker |
| Стойност в регистъра | DeviceMonitor под HKCU\Software\Microsoft\Windows\CurrentVersion\Run |
| Аргументи при стартиране | -auto; -plans; -renew |
Забележка: IP адресите и домейните са умишлено дефангнати (напр. [.]), за да се предотврати случайно разрешаване или хиперлинкване. Използвайте ги само в контролирани платформи за анализ на заплахи, като MISP, VirusTotal или вашата SIEM система.