Кампания със зловреден софтуер, наречена „Midnight Mimosa“, беше разкрита при евтини смартфони с Android, които се доставят със зловреден софтуер, вграден във техния фърмуер. Това позволява на атакуващите незабележимо да инсталират приложения, да извършват рекламни измами и да превръщат устройствата в резидентни проксита.
Смята се, че зловредният софтуер е бил въведен някъде по веригата за доставки на устройствата, но остава неясно кой е отговорен за модифицирането на фърмуера или на кой етап е извършена манипулацията.
Зловредният софтуер е вграден директно във фърмуера на евтини Android устройства, използващи чипсети на MediaTek, което му дава системни привилегии да инсталира и премахва приложения, да предоставя чувствителни разрешения и да изпълнява дистанционно изтеглен код без взаимодействие с потребителя.
Според изследователи от Bitdefender кампанията е засегнала хиляди устройства в над 150 държави в продължение на около две години, като най-голям брой жертви има в Мексико, Франция, Италия, САЩ, Германия, Бразилия и Испания.
Изследователите откриха предварително инсталиран зловреден софтуер в устройства с имена на модели, свързани с легитимни производители, включително Doogee S200 X и Cubot KINGKONG X, както и в телефони, имитиращи продукти на Samsung и Apple.
В публикация във форумите на XDA собственици на смартфони Cubot и Doogee съобщават за открити съмнителни приложения, които многократно са се преинсталирали сами след премахване.
Собственик на Doogee Fire 3 Max също съобщава, че официална актуализация на фърмуера е заразила устройството със зловреден софтуер, който е изчезнал след възстановяване на по-стара версия на фърмуера, но се е върнал при повторното инсталиране на актуализацията.
Някои потребители заявяват, че производителите са пуснали актуализации на фърмуера, които са отстранили инфекциите. Производителите обаче не са обяснили публично как зловредният софтуер е бил въведен в засегнатия фърмуер.
Bitdefender също споменава публикацията във форума на XDA в своя доклад и посочва, че един от пакетите със зловреден софтуер, докладвани от потребители във форума — com.android.non.szcz, е част от същото семейство зловреден софтуер.
Предварително инсталиран зловреден софтуер за Android
За разлика от типичния зловреден софтуер за Android, който изисква потребителите сами да инсталират злонамерено приложение, Midnight Mimosa вече е инсталиран в системния дял на устройството, когато клиентите получат своите телефони.
Злонамерените програми се маскират като легитимни системни пакети на Android, използвайки имена като com.android.system.lite, com.android.sys.prot и com.android.sys.gmsprot.
Тъй като тези приложения са подписани и работят с повишени системни привилегии, те не могат да бъдат премахнати чрез стандартния процес за деинсталиране на приложения в Android.
Bitdefender разкри кампанията, след като нейната технология App Anomaly Detection сигнализира за съмнително системно приложение с име com.android.system.lite, което незабележимо инсталирало и премахвало други приложения.
По-нататъшното разследване установи, че приложението е част от по-голяма рамка за зловреден софтуер, която изтегля допълнителни модули от сървъри за командване и контрол (C2) за извършване на различни злонамерени дейности.
Изследователите са идентифицирали приблизително 32 приложения, разпространявани чрез тази рамка, включително приложения, маскирани като инструменти за времето, файлови мениджъри, заключване на приложения, OCR инструменти и аудио редактори.
„Самото системно приложение не регистрира фалшивите импресии и кликвания“, обясняват от Bitdefender.
„Приходният механизъм се задвижва от инсталираните маскиращи приложения, включително реално изглеждащи приложения за прогноза за времето, заключване на приложения, записки и OCR, които зареждат истински реклами чрез легитимен рекламен SDK. Целта е проста: да се зареди невидим прозорец върху приложенията, който да регистрира показването на реклами.“
Тези приложения се използват за генериране на фалшиви рекламни импресии и кликвания, като някои показват реклами в скрити прозорци или автоматично взаимодействат с реклами без участието на собственика на устройството.
Зловредният софтуер използва и техники, предназначени да заобиколят защитите за сигурност на Android.
Преди незабележимо да инсталира злонамерени приложения, той временно деактивира приложението Google Play Store, com.android.vending, което според Bitdefender има за цел да попречи на Google Play Protect да открие инсталацията.
След приключване на инсталацията зловредният софтуер отново активира Play Store, за да не събужда съмнения.
Някои варианти на зловредния софтуер манипулират и записите за инсталатора на Android, за да изглежда, че злонамерените приложения са инсталирани през Google Play, въпреки че са били внедрени директно от зловредния софтуер.
Зловредният софтуер съдържа и функции, които превръщат заразените телефони с Android в резидентни проксита, способни да препредават мрежов трафик.
Bitdefender идентифицира злонамерено приложение, маскирано като инструмент за заключване на приложения (com.mobile.applock.en), което съдържа TCP прокси компонент, регистриращ заразените устройства към отдалечен команден сървър.
След като се регистрира, на зловредния софтуер могат да бъдат изпращани инструкции да се свързва с определени хостове и да пренасочва трафик през заразеното устройство.
Това би могло да позволи на атакуващите да пренасочват злонамерен трафик през интернет връзките на собствениците на телефони, прикривайки истинския произход на атаките или осигурявайки достъп до устройства, достъпни от заразеното устройство.
Bitdefender потвърди, че C2 инфраструктурата за управление на прокситата е била оперативна и е приемала регистрация на устройства.
Въпреки това, по време на тестовете им, изследователите съобщават, че новорегистрираното им устройство не е получило цели за препредаване, така че не са могли да потвърдят дали атакуващите активно са пренасочвали трафик.
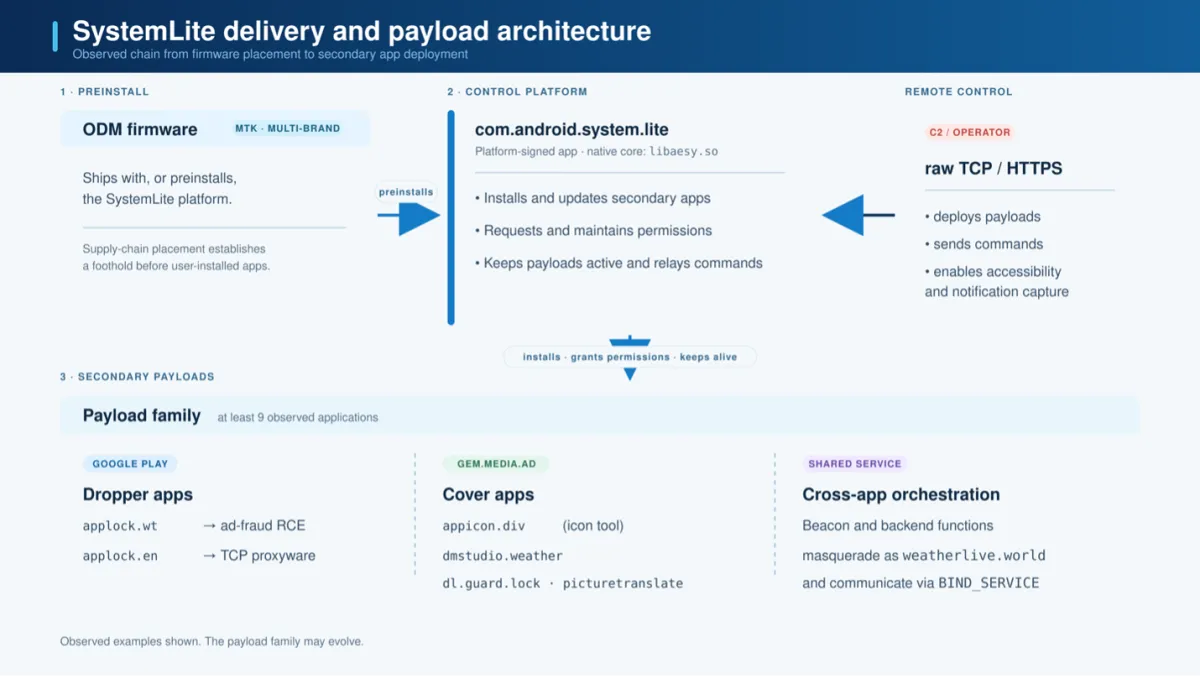
Изследователите откриха и 13 приложения за Android, разпространявани през Google Play Store, които съдържат същия код за рекламни измами и комуникират с известната инфраструктура на Midnight Mimosa.
За разлика от предварително инсталираните системни компоненти, тези приложения нямат повишени привилегии, необходими за незабележимо инсталиране на друг софтуер.
Те обаче все още могат да показват реклами извън своя потребителски интерфейс, включително когато потребителите не използват телефона.
Приложенията са били разпространявани чрез 13 различни сертификата за подписване и най-малко два профила на разработчици, идентифицирани като fivedev и CPS Developer.
Изследователите са открили и фърмуер, подписан със сертификати, свързани с китайския производител на устройства Shenzhen Zediel, но заявяват, че не е ясно дали компанията е замесена в кампанията със зловредния софтуер.
За засегнатите потребители премахването на зловредния софтуер е трудно, тъй като той е инсталиран като системно приложение с високи привилегии.
Bitdefender посочва, че изчистването на инфекцията изисква почистване на ниво фърмуер или деактивиране на злонамерения компонент чрез Android Debug Bridge (ADB), което може да бъде сложно за повечето потребители.