Съдържание
Пълен курс по етичен хакерство: от начинаещ до експерт
Хаквайте като хакери с черна шапка. Тестване за проникване, Kali Linux, WiFi и уеб хакване, както и хакерският начин на мислене зад тях.
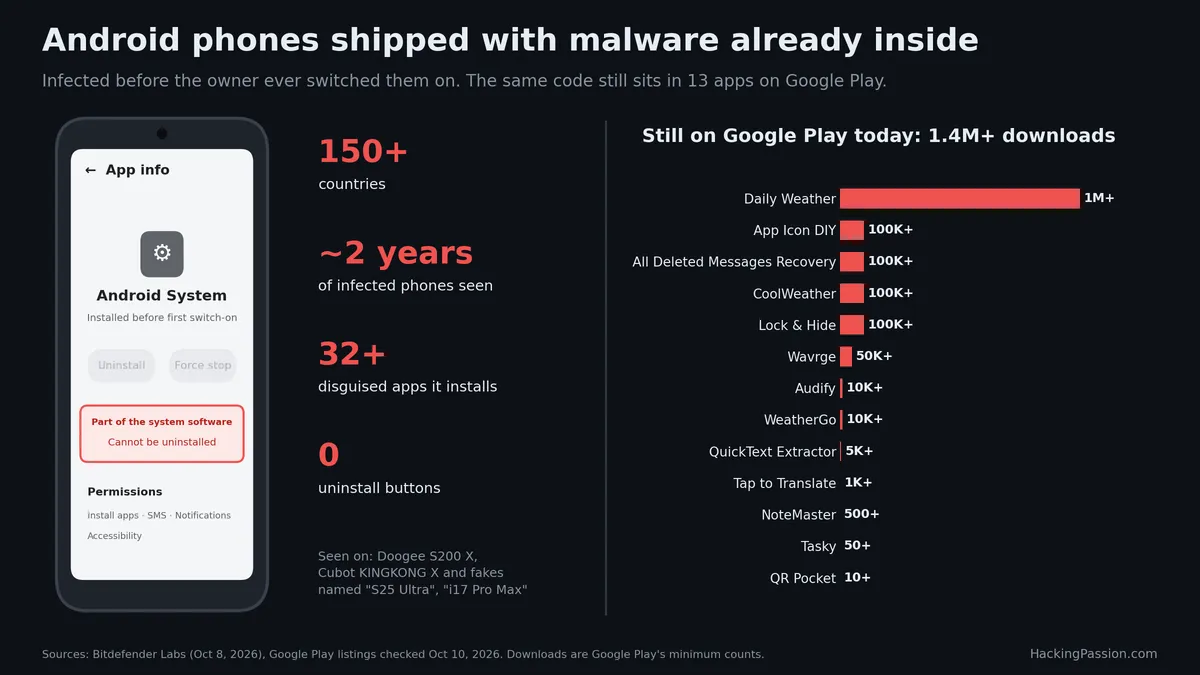
Хиляди телефони с Android в над 150 държави са били заразени още с изваждането им от кутията. Собствениците не са направили нищо погрешно. Зловредният код е бил разположен в собствения системен софтуер на телефона, инсталирайки приложения в продължение на две години.
Разопаковате телефона, включвате го, избирате език и се вписвате с вашия профил в Google. Към този момент зловредният код вече работи. Той е пристигнал на телефона заедно със самия Android, някъде между фабриката и магазина, и тъй като е част от системата, телефонът го третира като собствен софтуер. Той няма бутон за деинсталиране.
Изследователите Адриан Михай Гозоб и Алекс Бачу от Bitdefender публикуваха кампанията на 8 октомври и я нарекоха Midnight Mimosa. Тяхното собствено приложение за сигурност, което следи поведението на приложенията в телефона, бе маркирало приложение с име com.android.system.lite. Името и видът са били като на основен Android компонент, като то е инсталирало и премахвало други приложения, без изобщо да пита собственика.
Те го откриха на хиляди устройства в над 150 държави в продължение на приблизително две години. Мексико, Франция и Италия имат най-много засегнати устройства, следвани от Съединените щати, Германия, Бразилия и Испания. Докладът не дава общ брой, а аз няма да си измислям такъв.
Двата модела, които се появяват най-често, са S200 X, продаван под марката Doogee, и KINGKONG X от Cubot, и двата удароустойчиви Android телефона, изградени с чипове MediaTek. Зад тези два модела стои дълъг списък от телефони, преструващи се на това, което не са. Те се наричат S25 Ultra, S26 Ultra, Note 18 Ultra и i17 Pro Max, а някои дори докладват истински номер на модел на Samsung, за телефони, които тази марка никога не е произвеждала.
Зловредният код се изпълнява със същите права като самия Android. Това означава, че той може да качва приложения на телефона и да ги премахва отново, да предоставя разрешения и да изпълнява код, който изтегля от сървърите на операторите. Изследователите са преброили най-малко 32 различни приложения, които той заменя на телефоните, дегизирани като заключване на приложения, приложения за времето, файлов мениджър, генератор на икони, инструмент, който извлича текст от снимки, и аудио редактори. Приложенията за заключване нямат икона, така че собственикът никога не ги вижда на началния екран. Другите приложения изглеждат като обикновени, работещи приложения.
Непосредствено преди всяко инсталиране зловредният код изключва Play Store. Изследователите вярват, че целта е да се попречи на Google Play Protect, скенерът за зловреден софтуер, вграден в Android телефоните, да провери какво се инсталира. Новото приложение пристига и Play Store се включва отново, както след неуспешно инсталиране, така и след успешно. Зловредният код има резервен план и за това: щом собственикът започне да използва телефона, Play Store се връща отново, така че нищо да не изглежда съмнително. Някои версии на зловредния код отиват крачка напред и записват Google Play като мястото, откъдето са пристигнали. Отворете подробностите за приложението и изглежда така, сякаш сам сте го инсталирали от магазина.
Всичко това е с цел пари. Тези приложения показват реклами, на цял екран или върху каквото и да е съдържанието на дисплея, без собственикът да докосва нищо, а зловредният код кликва върху тях самостоятелно. Минута след появата на реклама той отчита, че рекламата е накарала някого да извърши действие — това, което рекламният бизнес нарича конверсия — докато никой човек не е докоснал рекламата. Тези рекламни екрани блокират екранни снимки и записи на екрана чрез настройка, която Android нарича FLAG_SECURE.
Вторият източник на доходи е интернет връзката на телефона. Едно от скритите приложения, заключване на приложения без икона, което се нарича Locket, е създадено да регистрира телефона като реле, така че интернет трафикът на други хора да преминава през него. Оттогава нататък уебсайт от другата страна вижда връзката на собственика вместо на лицето, изпратило трафика. Такъв достъп се продава, а изследователите пишат, че по-голямата ботнет мрежа печели повече. За да бъдем точни: техният тестови телефон наистина се е регистрирал, но добавена по-късно корекция казва, че сървърът, до който е достигнал, е бил sinkhole (капан), превзет, за да прихваща такъв вид трафик. Никакъв трафик не е преминал през телефона.
Това е, което изследователите са видели да се случва. Това, което зловредният код е способен да прави, стига много по-далеч. Той си дава правото да чете какво има на екрана и да докосва вместо потребителя — функция, която Android нарича Достъпност (Accessibility). Той си дава достъп до известията, където пристигат вашите съобщения и кодове за вход, и получава разрешение да чете и пише текстови съобщения. Според доклада всичко това е в готовност за операторите в момента, в който те го поискат, защото зловредният код изпълнява какъвто и да е код, изпратен от неговите сървъри. Никое от тези права не е видяно да се използва. И те не стоят статични: достъпът до Достъпност (Accessibility) и известия се включва, след което се изключва отново, отново и отново.
Зловредният код също така изпраща номерата, които идентифицират телефона: неговия IMEI, неговия Android ID и неговия MAC адрес. Заедно с тях отиват държавният код на SIM картата, часовата зона, моделът, версията на Android и списъкът с приложения, инсталирани от собственика.
Собствениците са го откривали дълго преди да има име. На 2 юли 2026 г. собственикът на Cubot KingKong X с Android 16 попита във форума XDA какво е com.android.sys.extplv. Неговата антивирусна програма продължаваше да го маркира как зловреден код. Приложението се наричаше System, искаше достъп до неговите текстови съобщения, неговите контакти и неговите профили, а Android казваше, че е било инсталирано от Google Play. В рамките на една седмица други хора се появиха в същата тема със същото приложение, на телефони и от двете марки.
Собственикът на Doogee Fire 3 Ultra откри, че то се крие. Когато той включи телефона към компютър с включен USB отстраняване на грешки (USB debugging), начина, по който свързвате телефон, за да погледнете вътре в него, приложението се премахна почти веднага. Когато то откачи кабела, то се върна няколко часа по-късно. Изтриването му не помогна. Изключването му чрез ADB издържа два дни, след което бе включено отново. След възстановяване на фабричните настройки то се върна много бързо.
На 4 август собственик на Cubot публикува, че неговият профил в Telegram е бил превзет същия ден. Някой беше включил двуфакторна автентификация на профила му и бе променил имейл адреса, като бяха изисквани кодове за прехвърляне на неговия WhatsApp на друг телефон. В сметката си за телефон той откри, че от 25 юли неговият телефон е изпратил около 30 текстови съобщения до местни номера, в случайно време от деня, без той да е писал нито едно. Това е профилът на един човек и той не е проверяван независимо. Превземането обаче съответства на достъпа, който този зловреден код си дава.
Някои телефони са го получили от собствено актуализиране на производителя. Собственик на Doogee Fire 3 Max е проследил заразената версия до актуализация на софтуера, пристигнала през собствената система за актуализиране на телефона. Това е била DOOGEE-Fire 3 Max-EEA-Android15.0-20260616, 373 MB, пусната на 15 юни 2026 г. от сървъра за актуализации fota5p.adups.com. На 5 август той пише, че тази актуализация все още е била онлайн. В тази версия зловредният код е работил като com.android.non.szcz под името Android System – същото име като оригиналното.
Cubot предостави обяснение на един от клиентите си по имейл през юли. Според компанията интерфейс за разработка, предназначен само за инженерни тестове, по погрешка е попаднал във фърмуера за серийно производство, а изчистеният фърмуер оттогава е преминал през сертификацията за сигурност на Google. Това, което изследователите са разглобили, е много повече от изоставен тестов интерфейс: 32 ротиращи приложения, рекламни измами, прокси и изключен Play Store преди всяка инсталация.
Кой го е поставил там, не е известно. Фърмуерът на засегнатите телефони е бил подписан със сертификати, които изследователите проследяват до Shenzhen Zediel Co., Ltd. Те внимават с това. Сертификатът не доказва, че компанията е написала зловредния код или е знаела за него, а зловредният код се е появил и в телефони без този фърмуер. Той е можел да бъде вкаран във фабриката, която сглобява телефоните за дадена марка, в компанията, която събира софтуера, в логистичен партньор или по-надолу по веригата.
Сървърите действително имат история. Два от тях се появяват в записите на Dr.Web за троянски кон за клик измами от края на 2025 г., скрит в копия на популярни мобилни игри, сред които игра в стил Minecraft и игра в стил GTA, в магазина за приложения на Xiaomi. Тези игри са били чисти, когато са излезли, и са получили зловредния код при последващи актуализации. Тази операция също е използвалаโดмейн, който се е появявал в зловредния софтуер Joker още през 2021 г.
Изследователите откриха същия код за рекламни измами в 13 приложения в Google Play, комуникиращ със същите сървъри. На тях им липсват системните права на версията, вградена в телефоните, но докладът ги определя като еднакво опасни. Проверих на 10 октомври и всички 13 все още са там. Заедно те имат над 1,4 милиона изтегляния, и тъй като Google показва само минимум, реалният брой е по-висок. Най-голямото е Daily Weather, с над един милион.
Това се е случвало и преди. През ноември 2016 г. компанията за киберсигурност Kryptowire установи, че BLU R1 HD, Android телефон, продаван чрез Amazon, се доставя със софтуер за актуализация от Shanghai Adups Technology. Този софтуер е изпращал пълния текст на съобщенията на собственика, контактите, историята на обажданията, IMSI и IMEI до сървър в Шанхай. Текстовите съобщения и dzienниците на обажданията са изпращани на интервали от 72 часа. Същият софтуер е можел и да инсталира приложения дистанционно.
Антивирусните приложения го пропускат, защото се доверяват на софтуера, с който телефонът се доставя. По онова време компанията заяви, че той присъства в над 150 страни и региона. Десет години по-късно заразената актуализация на Fire 3 Max дойде от сървър на adups.com. Компанията доставя сървъри за актуализации на производителите на телефони и нищо в изследването не показва, че тя е поставила този зловреден код там.
През април 2025 г. Kaspersky откри троянския кон Triada, вграден във фърмуера на фалшиви телефони, имитиращи популярни марки, на повече от 4500 устройства, с откраднати над 264 000 долара в криптовалута. През юни 2025 г. ФБР предупреди за BADBOX 2.0: милиони ТВ приемници, прожектори, екрани за автомобили и дигитални фоторамки, заразени преди продажбата им или по време на настройката, и след това отдагани под наем като проксита. През февруари 2026 г. същата компания за сигурност откри задна врата, наречена Keenadu, във фърмуера на таблети с Android, като в няколко случая този фърмуер е пристигнал чрез актуализация, носеща валиден подпис.
Cubot пусна актуализация през юли за KingKong 9 и KingKong X, която според клиентите е премахнала приложението. Doogee съобщи на собствениците, че проблемът е решен със софтуерна актуализация, а нейната версия от 31 юли 2026 г. се е появила чиста на телефона на собственика на Fire 3 Max и е останала чиста поне до 24 август. Така че, ако притежавате един от тези телефони, първо инсталирайте най-новата актуализация от производителя.
След това проверете какво има на него. Включете USB отстраняването на грешки, свържете телефона към компютъра си и изпълнете това незабавно:
Всичко, което се върне като резултат, можете да изключите с:
като използвате намереното име на пакета. Имайте предвид трика с криенето: на някои телефони приложението се премахва само веднага щом кабелът се включи, така че празният резултат не доказва, че телефонът е чист. И може да не остане изключено. На Fire 3 Ultra то се е включило отново самостоятелно след два дни.
Друг собственик установи, че при изключен Play Store приложението е спряло да се преинсталира само, тъй като се връща през Play Store. Това също така спира актуализирането на останалите ви приложения, така че е временно решение.
Изследователите казват ясно, че изчистването на тези телефони изисква или работа по самия фърмуер, или изключване на компонента през ADB, и че нито едното от двете не е реалистично за повечето собственици. Ако той продължава да се появява отново след най-новата актуализация, проблемът е във фърмуера и решението е чист официален фърмуер или друг телефон.
Ако използвате Pi-hole или вашият рутер ви позволява да блокирате домейни, блокирайте api.weatherlive.world и oss.showtimetool.com. Първият е мястото, откъдето зловредният код получава своите команди и докладва за фалшивите си кликвания, а вторият е мястото, откъдето идват неговите модули.
И ако едно от тези 13 приложения е на вашия телефон, деинсталирайте го:
- → Daily Weather
- → CoolWeather
- → WeatherGo
- → Lock & Hide
- → All Deleted Messages Recovery
- → App Icon DIY
- → Audify
- → Wavrge
- → QuickText Extractor
- → NoteMaster
- → QR Pocket
- → Tap to Translate
- → Tasky
Телефон, който се нарича S25 Ultra или i17 Pro Max на нищожна част от цената, не е нито Samsung, нито iPhone, и няма как да се знае какъв софтуер изпълнява.
Можете сами да наблюдавате този тип поведение: поставете виртуално Android устройство на собствения си компютър и вижте с Wireshark с кои сървъри комуникира то. Моят пълен курс по етичен хакинг „От нула до експерт“ ви води там стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, практически, от първия ви ден без опит с Linux или хакинг.
Bitdefender Labs | XDA Forums | Kryptowire | Kaspersky Securelist