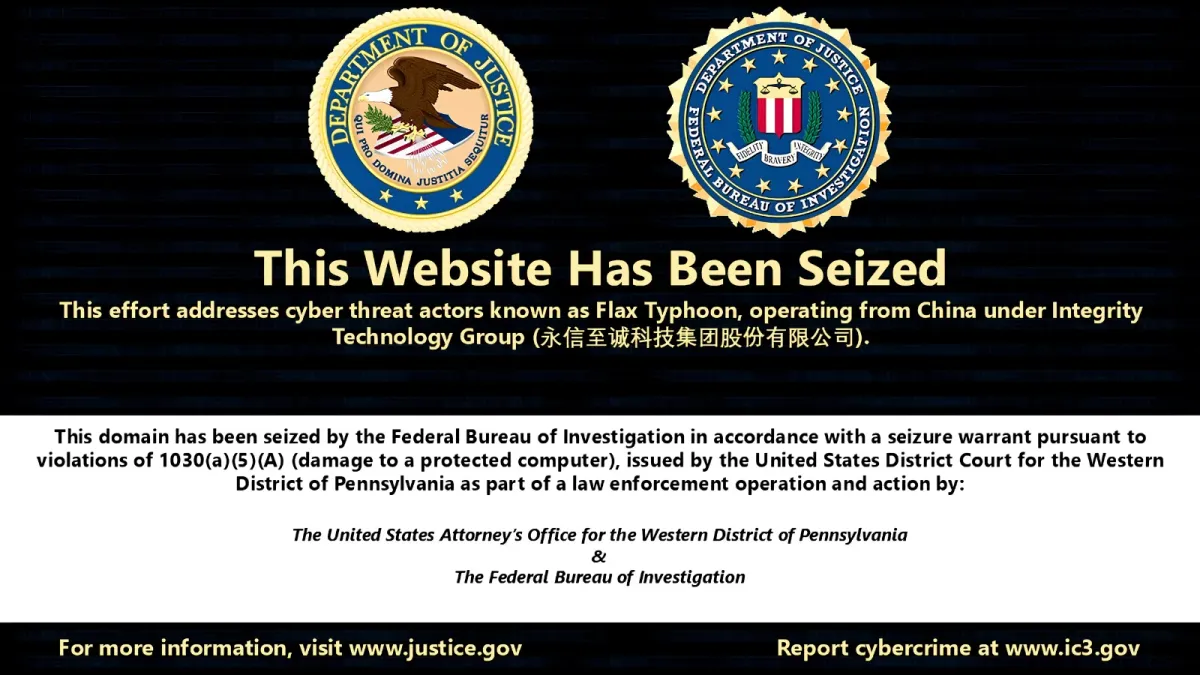
ФБР и Министерството на правосъдието на САЩ конфискуваха седемโดмейна, свързани с Microscan и FishHub — два хакерски инструмента, за които се твърди, че са управлявани от базираната в Китай Integrity Technology Group. Оповестеното на 8 октомври 2026 г. съдебно разрешено действие има за цел да прекъсне достъпа до системи, използвани за сканиране на критична инфраструктура, поддръжка на целеви фишинг (spear phishing) и кражба на файлове от компрометирани мрежи.
Съдебните документи, разпечатани в Западния окръг на Пенсилвания, свързват дейността с Flax Typhoon — хакерска група, проследявана от изследователи по сигурността. Властите заявяват, че Integrity Technology Group има договорености с китайското правителство и е предоставяла инструменти, помогнали на нейните клиенти да откриват слаби системи и да получават неоторизиран достъп. Операцията е насочена към поддържащата инфраструктура, а не към гарантиране, че всяка засегната мрежа вече е защитена.
Компрометираните устройства превърнати в инфраструктура за сканиране
Според съобщението на Министерството на правосъдието Integrity Tech е създала ботнет от свързани с интернет устройства, заразени с вариант на зловредния софтуер Mirai. Компанията е използвала тази мрежа, заедно с друга инфраструктура, за да изпълнява Microscan срещу потенциални цели и да идентифицира слабости, които нейните клиенти по-късно биха могли да експлоатират.
Важно е да се отбележи, че сканирането може да открие възможни входни точки в дадена мрежа, но не доказва, че в мрежата е осъществен пробив. Някои от целите на тези сканирания включват електроразпределително дружество в Южна Каролина, летища в Япония и Полша, компании за природен газ и електроенергия в Тайван, мултинационална неправителствена организация и два университета в Тайван.
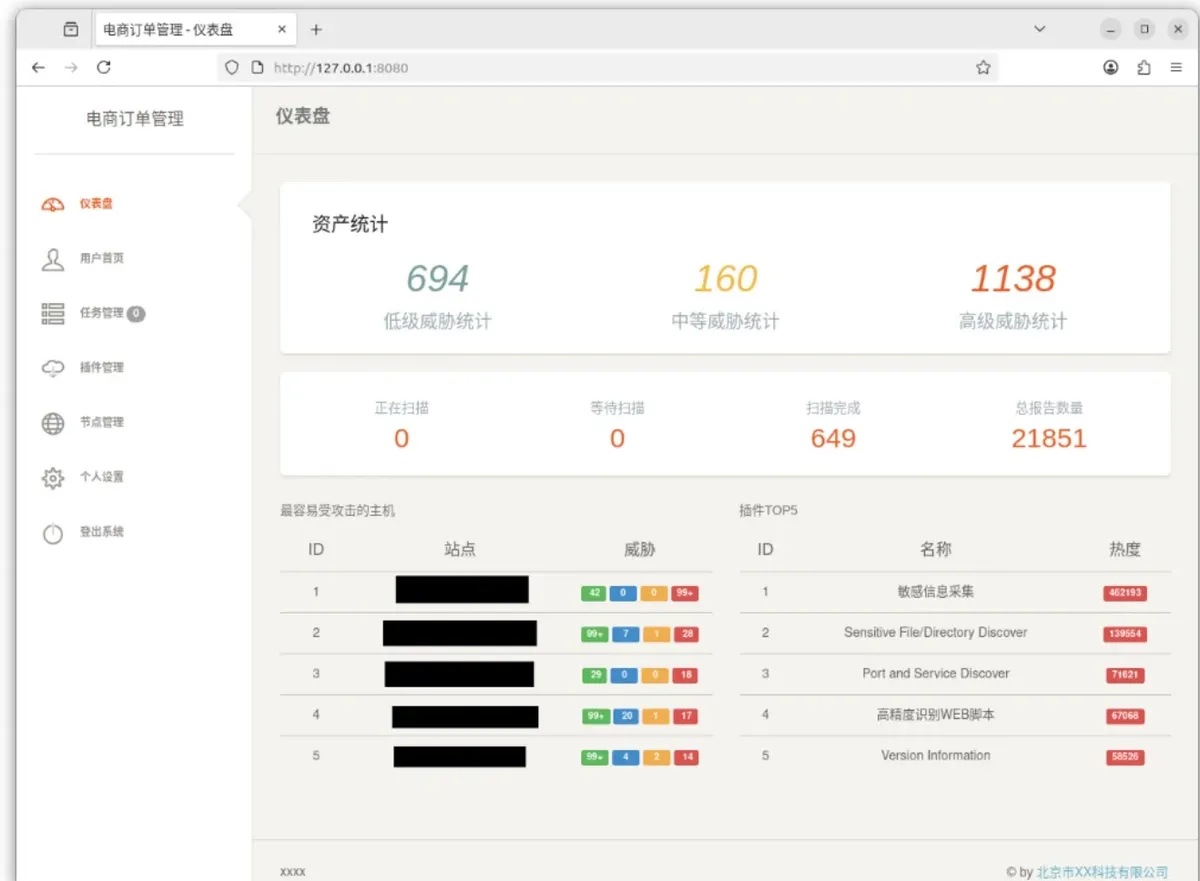
Съвместният бюлетин за киберсигурност описва MicroScan като базирано на Python уеб приложение, съдържащо над 1300 скрипта за тестване за проникване (penetration testing). Тези скриптове са проверявали уебсайтове и услуги за специфични уязвимости, включително слабости, засягащи Oracle WebLogic Server, WordPress, Jenkins, Apache Struts, OpenSSL и Juniper ScreenOS. Следователите са проследили използването му поне от 2017 г.
Таблото за управление, възпроизведено в бюлетина, показва общия брой уязвимости, статуса на сканиране и класирането на плъгините. То илюстрира как операторите са могли да управляват голям брой констатации чрез централизиран интерфейс. Конфискуваният домейн c0cc[.]cc е осигурявал достъп до Microscan, което го прави пряка цел за прекъсване на този работен процес по сканиране.
FishHub поддържа атаки с целеви фишинг
FishHub е служил за друга цел. Прокурорите твърдят, че инструментът е поддържал целеви фишинг (spear phishing), след което е изтеглял допълнителен зловреден код, след като атакуващите са получили първоначален достъп. Този зловреден софтуер е можел да предостави на клиентите на Integrity Tech отдалечен достъп до мрежата или да локализира конкретни файлове и да ги прехвърли към сървъри, контролирани от компанията.
Потвърдените жертви на FishHub включват приблизително 20 тайвански университета. Това е отделно от двата тайвански университета, посочени сред целите на сканиране с Microscan; в съобщението не се потвърждава дали тези групи се припокриват. Разграничаването на тези данни избягва объркването на системите, проверявани за слабости, с мрежи, потвърдени като жертви на дейността на FishHub.
Пет конфискувани домейна са поддържали доставката на зловреден код: 98aicai[.]com, 98aicode[.]com, linkedinns[.]net, outlook3650[.]com и youtubecard[.]com.
Седми домейн, 98aiblog[.]com, е бил свързан със софтуера SoftEther VPN, използван за поддържане на неоторизиран отдалечен достъп. Заедно с c0cc[.]cc, тези домейни са покривали достъпа за сканиране, доставката на зловреден софтуер и постоянните връзки към компрометирани системи.
Последните конфискации следват разрешеното от съда през септември 2024 г. неутрализиране на ботнет на Integrity Tech, съдържащ над 200 000 потребителски устройства по целия свят. Тази по-ранна мрежа включваше рутери, IP камери, дигитални видеорекордери и мрежови устройства за съхранение на данни (NAS). Атакуващите са използвали тези компрометирани устройства, за да маскират злонамерената си дейност като обикновен интернет трафик.
Cybersecurity News по-рано съобщи за експлоатацията на 66 уязвимости от ботнета на Flax Typhoon, предоставяйки информация за използването от страна на групата на слабости в рутери, свързани устройства и уеб приложения. Новото действие е фокусирано върху инфраструктурата, поддържаща инструментите за сканиране и проникване, показвайки защо прекъсването на един ботнет не преустановява задължително по-широката хакерска операция.
„Чрез разкриването и прекъсването на тези подпомагащи средства, ние затрудняваме КНР да атакува американски мрежи и инфраструктура“, заяви Брендan Лийтърман, заместник-директор на отдела за киберпрестъпления на ФБР.
Неговите коментари подчертават ролята на изпълнителите, които предоставят инструментите и системите зад тези атаки. Конфискациите имат за цел да ограничат тези услуги, като същевременно предоставят на защитниците доказателства за разследване на възможни пробиви в техните собствени мрежи.
Новият бюлетин, воден от ФБР, предоставя индикатори за компрометиране (IOC) и подробности за свързаните методи за проникване. Извън Microscan, следователите са наблюдавали атаки от типа „password spraying“ срещу интерфейси на Microsoft Exchange, поддържане на достъп чрез VPN и автоматизирана кражба на електронна поща. Тези констатации описват по-широката дейност, активирана от Integrity Tech, и не трябва да се третират изцяло като потвърдени функции на FishHub.
Защитниците трябва да сравнят историческите си логове от DNS, прокси, защитни стени и крайни точки с публикуваните индикатори, след което да разследват съвпадащата дейност в контекст.
Агенциите препоръчват да се инсталират корекции за сигурност на изложените системи, да се изключат неизползваните услуги, да се изисква многофакторна автентификация и да се прегледат облачните приложения с достъп до чувствителни данни. Те също така призовават за наблюдение за неочаквани инсталации на VPN, необичайна активност в профилите и големи изходящи трансфери на данни.
Организациите, които открият признаци на компрометиране, трябва да изолират засегнатите хостове, да запазят съответните логове и да разследват пълното проникване, преди да премахнат достъпа на атакуващия. Конфискацията на домейни може да прекъсне ключови връзки, но защитниците все пак трябва да идентифицират откраднати идентификационни данни, останал зловреден код и други пътища за достъп в своите мрежи.