ФБР зазе четири и три – общо седем купени домейна, използвани за управлението на Microscan и FishHub, два хакерски инструмента, свързани с китайските държавно спонсорирани киберпрестъпници, известни като Flax Typhoon, които са били използвани за атаки срещу критична инфраструктура и други организации в САЩ и чужбина.
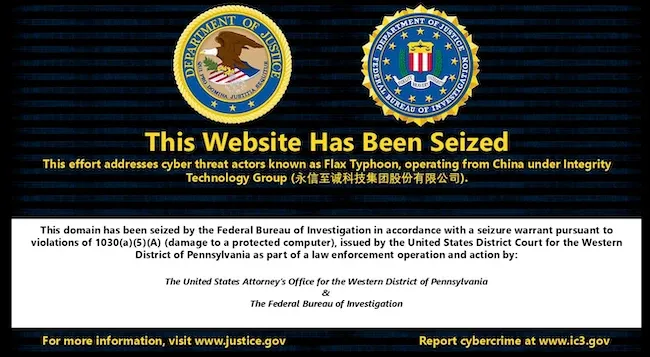
Уведомление за изземване (Източник: Министерство на правосъдието на САЩ)
Според Министерството на правосъдието на САЩ атакуващите са работили за Integrity Technology Group (Integrity Tech) – базирана в Китай компания, която има договорености и договори с китайското правителство.
„КНР разчита на компании изпълнители и подпомагащи организации, за да разшири обхвата и мащаба на своята злонамерена кибердейност“, заяви Бре де Лидърман, заместник-директор на отдела за киберпрестъпления към ФБР. „Чрез разкриването и неутрализирането на тези субекти ние затрудняваме КНР да атакува американски мрежи и инфраструктура.“
Прокурорите твърдят, че Integrity Tech е създала ботнет от устройства от типа „Интернет на нещата“ (IoT), заразени с вариант на зловредния софтуер Mirai. Ботнетът е помогнал на компанията да сканира за уязвимости с Microscan – инструмент, разработен от нея за разузнаване в мрежите на жертвите и откриване на слабости, които нейните клиенти по-късно да експлоатират.
Между април и декември 2022 г. Microscan е използван за сканиране на електроразпределителна компания в Южна Каролина, мултинационална неправителствена организация, летища в Япония и Полша, както и тайвански компании за природен газ и електроенергия.
Два университета в Тайван са били сканирани през август 2022 г. и март 2023 г., като атакуващите са проникнали и в двете мрежи малко след това. Integrity Tech е осъществявала достъп до инструмента през c0cc[.]cc – един от иззетите домейни.
Вторият инструмент, FishHub, който злонамерените субекти са използвали към март 2026 г., е бил използван за проникване в мрежи чрез целеви фишинг (spear phishing). След като проникне в системата, той е изтеглял допълнителен зловреден код в мрежата на жертвата.
Този зловреден код или е осигурявал на клиентите на компанията неоторизиран отдалечен достъп, или е търсил специфични файлове и ги е изпращал към сървъри, контролирани от Integrity Tech. Министерството на правосъдието заявява, че около 20 тайвански университета са потвърдени жертви.
Пет от иззетите домейни са използвани за доставяне на зловредния код: 98aicai[.]com, 98aicode[.]com, outlook3650[.]com, youtubecard[.]com и linkedinns[.]net.
„Въз основа на моето обучение и опит вярвам, че инструментът е наречен FishHub, защото е улеснявал фишинг дейности“, посочва специалният агент на ФБР Адам Джеймс в клетвена декларация за заповед за изземване.
Седмият домейн, 98aiblog[.]com, е използван от софтуера SoftEther VPN, който атакуващите са инсталирали в двата университета, сканирани с Microscan, за да поддържат отдалечен достъп до техните мрежи.
Агенциите призовават организациите да отстраняват уязвимостите и да активират MFA
ФБР, заедно с партньорски агенции от САЩ и чужбина, публикуваха и съвместен бюлетин за киберсигурност относно дейността на групата.
„Свързани с китайското правителство автори на заплахи, подпомагани от Integrity Technology Group, комбинират автоматизирани инструменти за сканиране, мащабни ботнети и техники за директна експлоатация, за да се насочват към и да крадат чувствителни данни от организации по целия свят, включително от сектори на критичната инфраструктура на САЩ“, се казва в бюлетина.
„Тези злонамерени субекти експлоатират уязвимости чрез инструменти за сканиране, атаки от тип cross-site scripting и password spraying върху сървъри Microsoft Exchange, като същевременно си осигуряват трайно присъствие чрез VPN софтуер и извличат имейли и идентификационни данни чрез скриптове“, добавят те.
Агенциите съветват организациите да деактивират неизползваните услуги и портове, да филтрират входните данни във уеб приложенията с цел предотвратяване на инжекционни атаки, да активират многофакторна автентификация (MFA) за всички услуги и да инсталират корекции за сигурност навреме. Бюлетинът съдържа и индикатори за компрометиране (IoC), свързани с пробивите на Integrity Tech.
Втора операция след неутрализирането на ботнета през 2024 г.
Това е вторият път, в който Министерството на правосъдието публично неутрализира хакерската инфраструктура на Integrity Tech. През септември 2024 г. то премахна ботнета Mirai на компанията, който по онова време контролираше над 200 000 потребителски устройства в САЩ и чужбина.
„Тези изземвания, които представляват второто ни прекъсване на мащабните операции на Integrity Tech в рамките на две години, изпращат нов ясен сигнал към киберпрестъпниците от КНР и от други места за отдадеността на Министерството да защитава и поддържа киберсигурността в Съединените щати и чужбина“, заяви щатският прокурор Трой Ривети за Западния окръг на Пенсилвания.
„Съединените щати няма да позволят на Китай или неговите проксита да действат безнаказано срещу интересите на САЩ в киберпространството“, заяви помощник-главният прокурор по национална сигурност Джон А. Айзенберг. „Отделът за национална сигурност ще продължи да реагира решително и да използва всеки инструмент, с който разполагаме, за да неутрализира заплахите от Flax Typhoon, да демонтира инфраструктурата, която ги поддържа, и да защити критичните мрежи, които захранват ежедневието ни и от които зависи сигурността на нашата нация.“