Citrix призова клиентите си да отстранят критична уязвимост в сигурността на NetScaler ADC и NetScaler Gateway, която би могла да позволи дистанционно изпълнение на код или да причини отказ на услуга. Проследявана като CVE-2026-107406, уязвимостта от препълване на паметта има оценка 9.5 по CVSS v4.0 и засяга устройства със специфични SAML настройки. Бюлетинът за сигурност CTX697191 беше публикуван на 8 октомври 2026 г.
От Citrix заявиха, че към момента на публикуване на бюлетина не са запознати с известни експлоатации. Това изявление не трябва да се приема като доказателство, че всяка инсталация е защитена. Клиентите все пак трябва да проверят както версията на софтуера си, така и настройките за автентификация, за да установят дали уязвимостта ги засяга.
Бюлетинът класифицира проблема като CWE-119, което означава, че софтуерът не ограничава правилно операциите в буфера на паметта. Успешното експлоатиране би могло да позволи на атакуващ да изпълни код или да прекъсне услугата. Публикуваният вектор на сериозност описва мрежова атака, която не изисква привилегии или взаимодействие с потребителя, но е с висока сложност на атаката. Citrix не е предоставила подробни инструкции за експлоатация в бюлетина.
Citrix изразява благодарност на Michael Tucker, Chew Keong Tan и Alex Bernier от екипа XOR на JPMorgan Chase, както и на Maxim Suhanov за работата им по проблема. Бюлетинът не идентифицира конкретна кампания на атака, засегната организация или публичен експлойт, оставяйки тези подробности извън обхвата на публикуваното предупреждение.
Кои инсталации на NetScaler са засегнати?
Излагането на риск зависи от това дали NetScaler действа като SAML доставчик на идентичност (IdP) или като доставчик на услуги (SP). Тези роли поддържат еднократен вход (single sign-on): доставчикът на идентичност предоставя информация за автентификация, докато доставчикът на услуги я използва за предоставяне на достъп.
За версии на NetScaler ADC и Gateway от 14.1-73.37 до 14.1-73.41 и от 13.1-64.23 до 13.1-64.28, уязвимостта се прилага само когато устройството е конфигурирано като SAML IdP. И двата диапазона включват крайните си стойности. Същото условие важи и за NetScaler ADC 14.1-FIPS версии от 14.1-73.37 до 14.1-73.41 FIPS, както и 13.1-FIPS и NDcPP версии от 13.1-37.279 до 13.1-37.282.
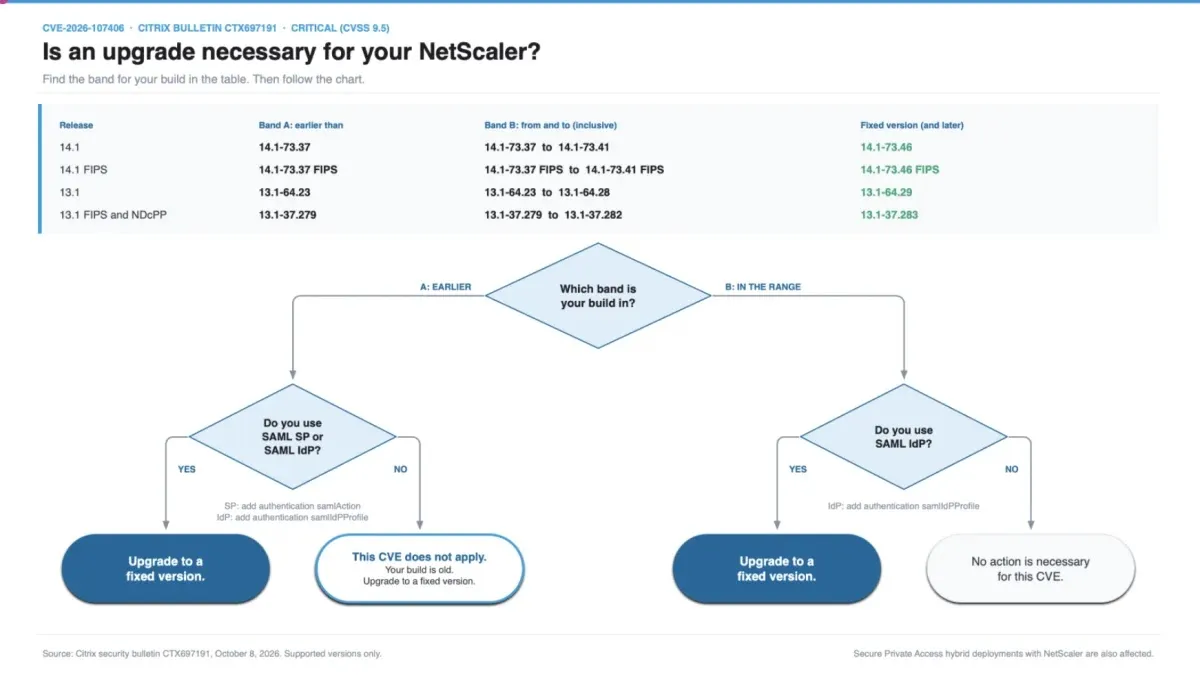
По-старите поддържани версии имат по-широко засягане. Версиите преди 14.1-73.37 или 13.1-64.23 са засегнати при конфигурация както като SAML SP, така и като SAML IdP. Съответните прагове са 14.1-73.37 FIPS за 14.1-FIPS устройства и 13.1-37.279 за 13.1-FIPS и NDcPP инсталации.
Администраторите могат да проверят своята конфигурация за add authentication samlAction, което идентифицира SAML SP конфигурация, или add authentication samlIdPProfile, което идентифицира SAML IdP конфигурация. Откриването на който и да е от тези записи само по себе си не е достатъчно; екипите трябва да съпоставят настройката с приложимия диапазон от версии.
Коригирани версии и приоритети за инсталиране на корекции за сигурност
Citrix препоръчва обновяване на NetScaler ADC и Gateway до 14.1-73.46 или по-нова версия в клона 14.1, или 13.1-64.29 или по-нова версия в клона 13.1. Клиентите на NetScaler ADC 14.1-FIPS трябва да инсталират 14.1-73.46 FIPS или по-нова версия. За 13.1-FIPS и NDcPP коригираната версия е 13.1-37.283 или по-нова в рамките на тези клонове.
Инсталациите на Secure Private Access Hybrid, използващи засегнати NetScaler инстанции, също изискват обновления. Бюлетинът обхваща устройства, управлявани от клиентите, а не облачни услуги, управлявани от Citrix, или Citrix Adaptive Authentication, които се обновяват от самия доставчик.
Предупреждението следва по-ранни обновления за сигурност на NetScaler. Cyber Security News наскоро отрази zero-day уязвимост в NetScaler SAML и рестартирания на устройства след предишна корекция за сигурност. Тези доклади предоставят полезна информация, но техните препоръчителни версии не трябва да заменят коригиращите версии, посочени за тази нова уязвимост.
За администраторите ключовата разлика е, че устройство, при което е отстранена уязвимост от предишен проблем, все още може да се нуждае от ново обновление. Екипите трябва да използват CTX697191 като референция за този проблем, да потвърдят SAML ролята на всяко засегнато устройство и да инсталират съответната коригирана версия възможно най-скоро.