Citrix предупреди ИТ администраторите незабавно да инсталират корекции за сигурност срещу нова критична уязвимост, засягаща мрежовите устройства NetScaler ADC и решенията за сигурен отдалечен достъп NetScaler Gateway.
Проследявана под номер CVE-2026-107406, тази уязвимост произтича от слабост с препълване на паметта, която атакуващите могат да експлоатират, за да постигнат отдалечено изпълнение на код (RCE) върху целеви устройства или да предизвикат отказ на услуга, водещ до срив.
За да бъдат уязвими, устройствата NetScaler ADC и NetScaler Gateway трябва да са конфигурирани като доставчик на идентичност (IdP) или доставчик на услуги (SP) за Security Assertion Markup Language (SAML).
„Настоятелно призоваваме засегнатите клиенти да прегледат бюлетина за сигурност и да актуализират засегнатите инстанции на NetScaler до препоръчаните версии възможно най-скоро“, съобщиха от компанията. „Към момента на публикуване на бюлетина Citrix не разполага с информация за злонамерени експлоатации на тази уязвимост.“
Citrix съветва клиентите да актуализират уязвимите устройства NetScaler ADC и NetScaler Gateway до:
- NetScaler ADC и NetScaler Gateway 14.1-73.46 и по-нови версии,
- NetScaler ADC и NetScaler Gateway 13.1-64.29 и по-нови издания от серията 13.1
- NetScaler ADC 14.1-FIPS 14.1-73.46 FIPS и по-нови издания от серията 14.1-FIPS
- NetScaler ADC 13.1-FIPS и 13.1-NDcPP 13.1.37.283 и по-нови издания от сериите 13.1-FIPS и 13.1-NDcPP
Организацията за мониторинг на интернет заплахи Shadowserver проследява над 21 000 IP адреса с отпечатъци на NetScaler, изложени в интернет (включително малко над 1500 Gateway инстанции и близо 20 000 NetScaler ADC устройства).
Към момента обаче няма информация колко от тях са капани за атакуващи (honeypots), колко вече са коригирани или разполагат с уязвими конфигурации.
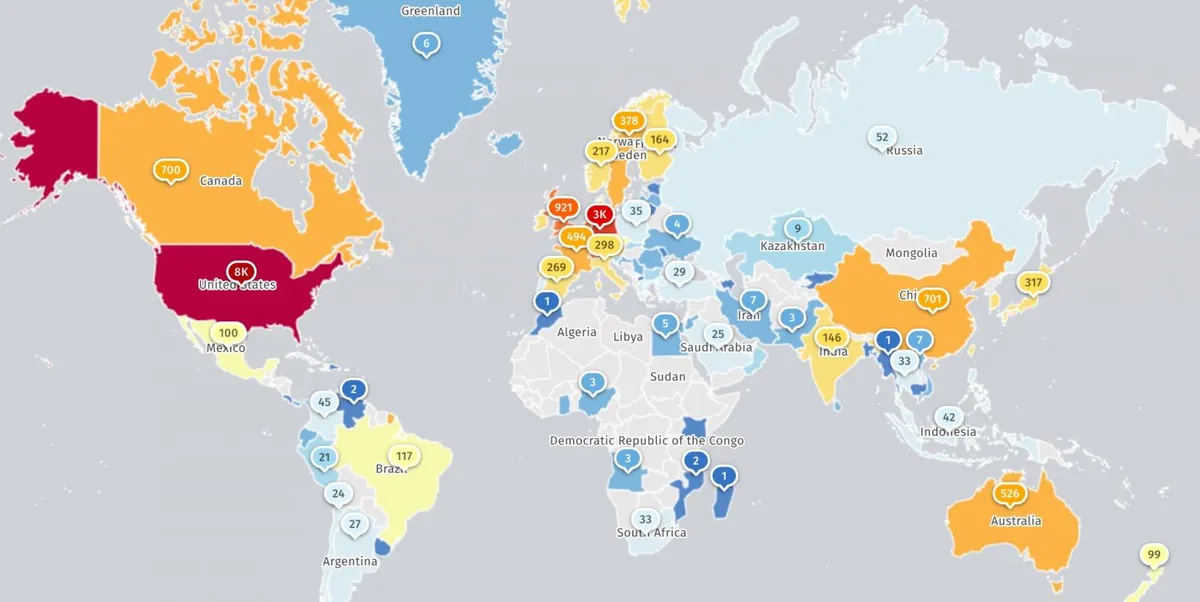
Въпреки че Citrix не е открила доказателства, че атакуващите са започнали да експлоатират CVE-2026-107406, компанията предупреди за няколко други уязвимости в NetScaler, с които киберпрестъпниците са злоупотребявали от началото на годината.
Например през март Citrix призова клиентите да отстранят две други уязвимости в сигурността на NetScaler (CVE-2026-3055 и CVE-2026-4368) броени дни преди злонамерени субекти да започнат да ги експлоатират.
По-наскоро, през септември, компанията пусна актуализации за сигурност за други две активно експлоатирани zero-day уязвимости с RCE в NetScaler (CVE-2026-88771 и CVE-2026-88772), които позволяват на атакуващите да внедряват персонализирани уеб шелове и зловреден код за тунелиране, да крадат идентификационни данни, да получават root достъп и да се разпространяват във вътрешните мрежи на жертвите.
По-рано този месец Citrix издаде извънредни актуализации, за да отстрани zero-day уязвимост за отказ на услуга в NetScaler (CVE-2026-88779), за която изследователи и администратори по-късно съобщиха, че също може да бъде експлоатирана за отдалечено изпълнение на код.
Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA) е отбелязала 27 активно експлоатирани уязвимости в продукти на Citrix от ноември 2021 г. насам, включително седем, използвани при атаки с откупен софтуер (ransomware).