Мащабна киберпрестъпна екосистема, спомогнала за разпространението на над един милиард зловредни съобщения срещу повече от 75 000 организации в 150 държави, бе неутрализирана от правоприлагащите органи и международни партньори.
От началото на годината над 750 милиона зловредни съобщения са били насочени към клиенти на Microsoft чрез имейл и SMS.
След разследване на вълна от измамнически дейности, инициирано от Microsoft и Националната полицейска агенция на Япония (NPA), бе разкрит „мащабен китайскоезичен пазар за киберпрестъпления“, предлагащ инструменти и услуги за фишинг кампании.
Разследващите проследиха зловредната дейност до YAM Store (Storm-3119) – ъндърграунд пазар за инфраструктура, а след това я свързаха с фишинг комплектите CoGUI, Haozi и Iron Man System, проследявани колективно като Storm-2990.
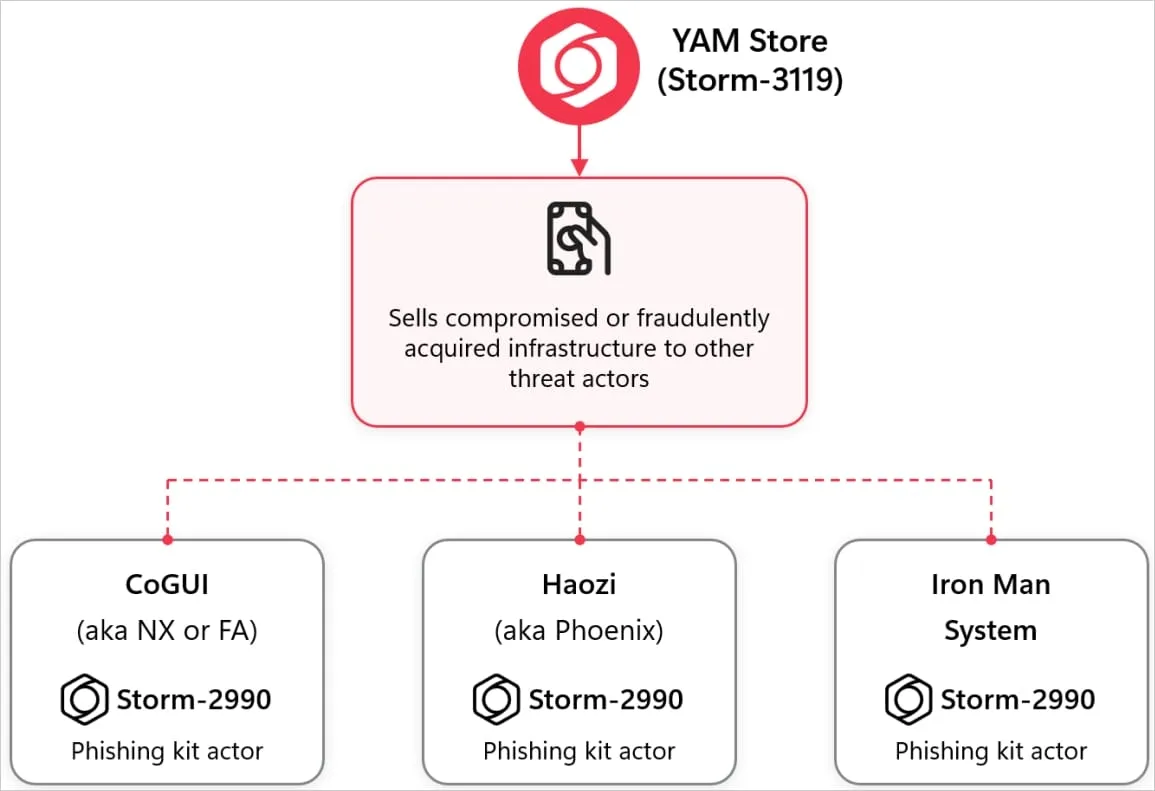
Преглед на инструментите
В доклад от днес Microsoft съобщава, че YAM Store е продавал компрометирани или придобити чрез измама среди, акаунти, лицензи и облачно хранилище на Microsoft и Google.
Операторите му са придобивали изтекли домейни на реални организации, възстановявали са уебсайтове, за да изглеждат несъществуващите субекти активни, и след това са използвали тези самоличности за придобиване на облачни акаунти.
Друг наблюдаван метод е бил генерирането на фалшиви организации, окомплектовани със съдържание и документация, чрез инструменти с изкуствен интелект.
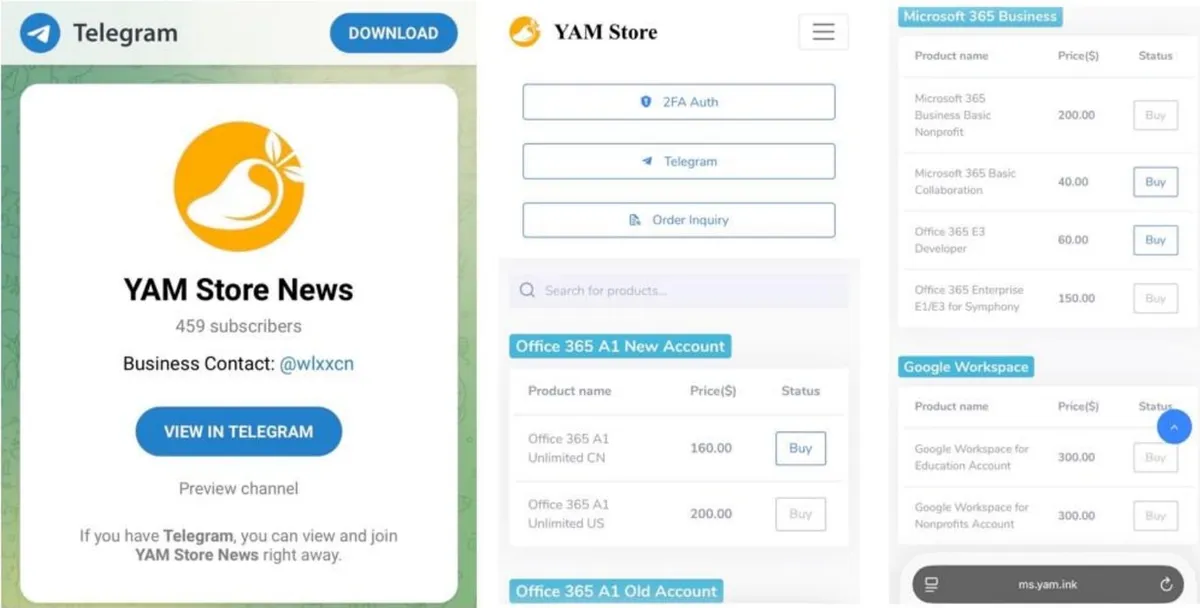
В компрометираните среди на Microsoft операторите са използвали откраднати идентификационни данни за приложения, за да управляват акаунти и лицензи, като същевременно са злоупотребявали с хранилищата на SharePoint и OneDrive за хостинг.
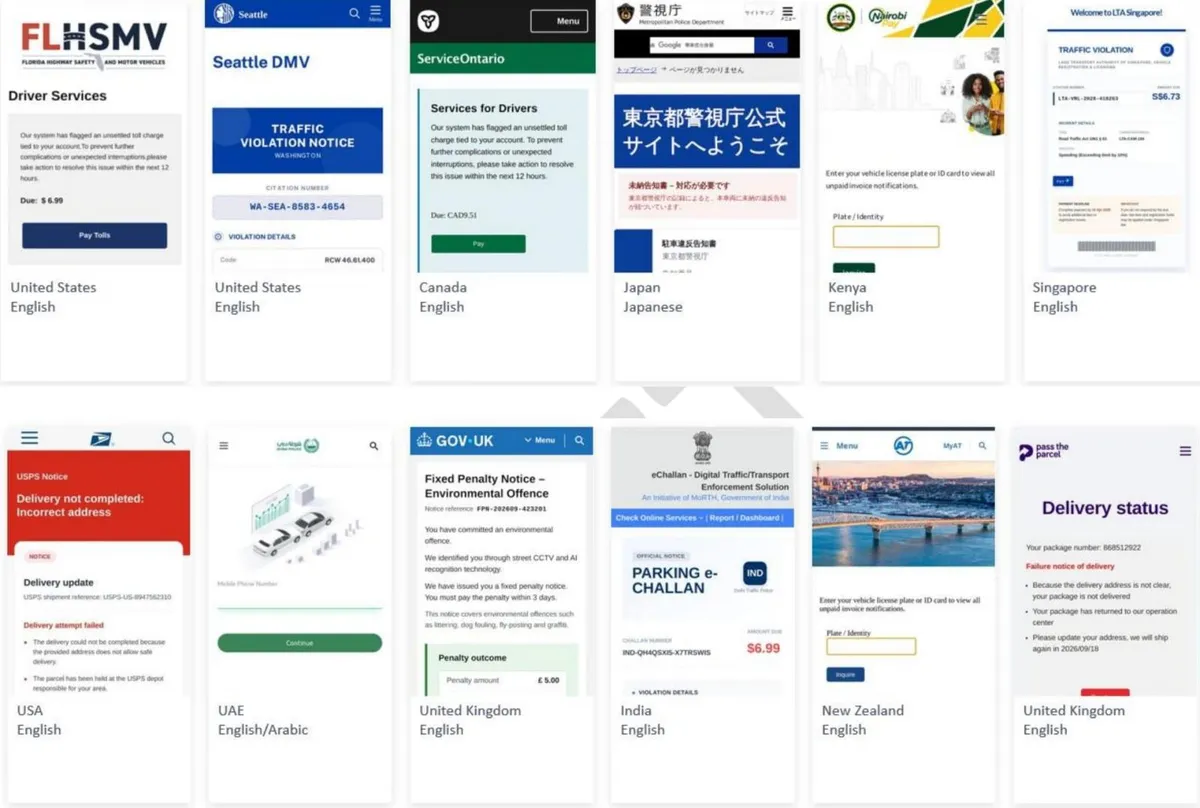
Фишинг комплектите са предлагали на киберпрестъпниците широк набор от примамки, включително неплатени пътни такси, глоби за нарушение на правилата за движение, проблеми с доставки и искания за верификация на акаунти.
Комплектите са поддържали географско ограничаване (geofencing), фалшиви CAPTCHA проверки, IP филтриране и други мерки за възпрепятстване на анализа за сигурност.
Microsoft посочва, че CoGUI е бил насочен към жертви в САЩ и Япония, но Iron Man, предлагащ над 2300 шаблона, имитиращи банки, търговци на дребно, куриерски услуги и държавни агенции, го е изместил до средата на 2026 г.
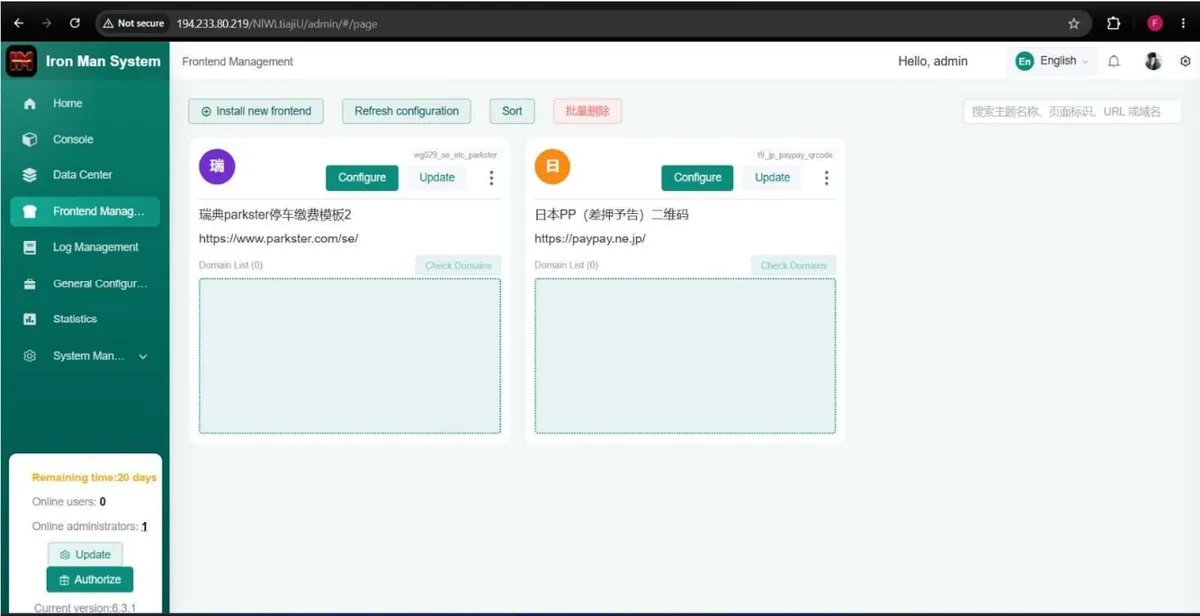
Компанията за киберсигурност Resecurity също взе участие в разследването и сподели допълнителни подробности за Iron Man след анализ на изложена инфраструктура, включително публично достъпен Git/контейнерен регистър с 911 публикувани версии (builds) и осем регистрирани акаунта.
Изследователите са идентифицирали и подсистема за избор на продукти, свързана с прихващане на банкови карти, каталогизираща 2360 фишинг пакета, покриващи 130 държави и региони, с обновления до 1 октомври 2026 г.
Microsoft съобщи, че фишинг платформите са доставили над 750 милиона съобщения, насочени към потребители на Microsoft 365, като много от тях са използвали фишинг с код на устройство (device-code phishing) за придобиване на токени за автентикация.
В края на 2024 г. компанията за корпоративна сигурност Proofpoint идентифицира имейл кампании, „последователно насочени срещу Япония“, свързани с фишинг комплекта CoGUI. Дейността е била фокусирана върху кражба на идентификационни данни и данни за плащания чрез представяне от името на известни японски компании или международни организации.
По-нататъшното разследване на фишинг дейността разкри, че над 17 000 домейна са били използвани от три комплекта, известни като CoGUI, CoAceV и CoFish_Ws.
Изследователите описаха операцията като „динамична“ и разполагаща с достатъчно ресурси, „за да купува и управлява фишинг инфраструктура в мащаб“.
Неутрализиране на операцията
По разпореждане на Окръжния съд на САЩ за Южния окръг на Флорида, Microsoft и Health-ISAC конфискуваха и пренасочиха домейни, поддържащи YAM Store, CoGUI и Iron Man.
Технологичният гигант деактивира и над 20 000 акаунта, свързани с YAM Store, и блокира 100 000 домейна, които киберпрестъпниците са използвали за фишинг и измами.
В момента се премахва още инфраструктура въз основа на констатациите от разследването, в което участват също японските власти, JC3, Resecurity, Cloudflare, Oracle, Proofpoint и TRM Labs.