Microsoft и Health-ISAC, заедно с Японския център за контрол на киберпрестъпността (JC3) и коалиция от компании от частния сектор като Resecurity, Cloudflare, Oracle, Proofpoint и TRM Labs, обявиха неутрализирането на три фишинг комплекта: CoGUI (известен още като NX или FA), Haozi (известен още като Phoenix) и Iron Man System.
„От януари 2026 г. авторите на заплахи зад тези комплекти са отговорни за улесняването на изпращането на над един милиард фишинг имейла и SMS съобщения до над 75 хиляди организации по целия свят“, съобщиха от Microsoft Threat Intelligence и звеното за цифрови престъпления на Microsoft (Digital Crimes Unit).
Оторизираната от съда операция е резултат от разследване, започнато от Microsoft в края на 2025 г., след като компанията е била уведомена за кампании със злонамерени съобщения, насочени срещу потребители в Япония.
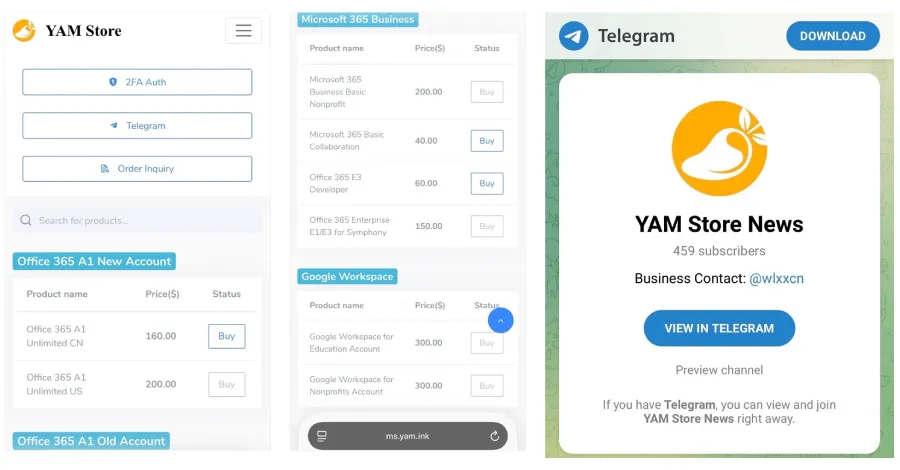
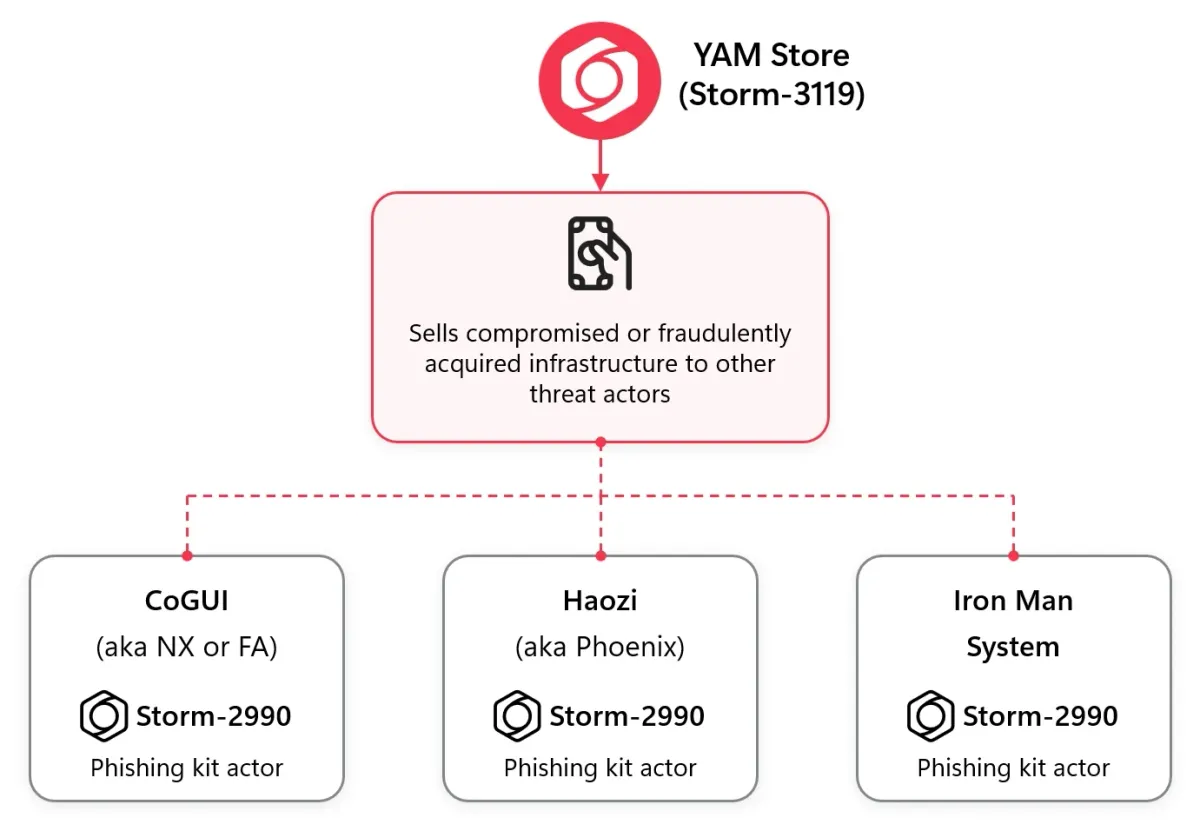
Китайскоезичната киберпрестъпна екосистема е описана като взаимосвързана мрежа от оператори на фишинг комплекти, разработчици и незаконен пазар и брокер за първоначален достъп (IAB) с кодово име YAM Store, който продава инструменти и инфраструктура, използвайки компрометирани или придобити чрез измама среди на Microsoft или Google за мащабни фишинг атаки.
Microsoft проследява нелегалния пазар като Storm-3119, а разработчиците зад трите фишинг комплекта – като Storm-2990. Доказателствата сочат, че трите комплекта се припокриват като възможности и инфраструктура, което подсказва общ произход на разработката, повторно използване на код или тясно сътрудничество между техните китайскоговорящи създатели.
Както при всяка платформа от типа „фишинг като услуга“ (PhaaS или PaaS), крайната цел е предоставянето на фишинг шаблони, имитиращи легитимни марки и организации от държавния, финансовия и логистичния сектор в цял свят, както и осигуряването на мащабни операции за фишинг и кражба на идентификационни данни.
„Тези съобщения са използвани за атаки срещу потребители, здравни организации, финансови институции и други бизнеси в повече от 150 държави, генерирайки десетки милиони долари за техните оператори“, заявиха от Health-ISAC.
Според данните киберпрестъпниците са закупували тези фишинг комплекти, заедно с достъп до компрометирани или фалшиви облачни среди на Microsoft или Google, за да атакуват организации в секторите на здравеопазването, финансовите услуги, дистрибуцията на едро и информационните технологии (IT) в Япония, САЩ, Австралия и Индия.
„Тези фишинг комплекти са били рекламирани чрез YAM Store – първоначално CoGUI и Haozi, последвани от Iron Man System от юни 2026 г.“, съобщиха от Microsoft. „YAM Store и свързаните с него компании за фишинг комплекти са приемали плащания чрез криптовалута, включително USDT и Ethereum, добавяйки още едно ниво на прикриване на незаконната дейност.“
YAM Store заема и централно място в операциите, тъй като рекламира легитимна инфраструктура, свързана с легитимни, изтекли или използвани преди това организации, която други киберпрестъпници могат да закупят, за да атакуват своите мишени.
Някои от забележителните аспекти на методите на действие на Storm-3119 са изброени по-долу:
- Използване на автоматизация за идентифициране на изтекли имена на среди или организации, профилиране на организации с облачна инфраструктура и откриване на Microsoft 365 тенанти. Етапът на разузнаване се извършва анонимно през Tor инфраструктура.
- Поемане на контрол над подходящи среди и тяхното управление чрез административни панели само за приложения, разработени на PHP, Java/Spring и Cloudflare Workers.
- Установяване на присъствие в компрометирания тенант, предоставяне на широки права за достъп през Microsoft Graph и пълен контрол върху SharePoint API, както и злоупотреба с SharePoint и OneDrive на тенанта за масов хостинг и превръщане на завзетото пространство за съхранение в продаваем продукт.
- Поддържане на специална инфраструктура за поддръжка и контрол на фишинг операции от името на техните клиенти.
- Препродажба на компрометирани акаунти, лицензи и дисково пространство чрез автоматизиран онлайн магазин.
- Продажба на фишинг комплекти, проследявани като Storm-2990, за улесняване кражбата на идентификационни данни за вход и финансова информация.
CoGUI, както бе описано подробно от Proofpoint през май 2025 г., е наблюдаван при атаки срещу японски организации чрез имитиране на популярни потребителски и финансови брандове като Amazon, PayPay, MyJCB, Apple, Orico и Rakuten. Съобщава се, че комплектът е използван в реални кампании поне от октомври 2024 г.
Според компанията за корпоративна сигурност фишинг комплектът е породил и два близки варианта, наречени CoAceV и CoFish_Ws. Общо около 17 000 уникални домейна са били използвани от трите комплекта. До средата на 2026 г. CoGUI все по-често е бил заменян от Iron Man System, според TRM Labs.
Iron Man System разполага с повече от 2335 фишинг шаблона, пригодени да имитират доверени марки и организации в 139 държави, включително Австралия, Япония, Индия и САЩ, като същевременно прилага мерки за ограничаване на достъпа до фишинг съдържанието само за потребители от конкретни държави.
От Resecurity, които са закупили лиценз и са внедрили комплекта в изолирана лабораторна среда, заявяват, че той поддържа 2360 различни пакета с фишинг примамки, имитиращи пощенски, данъчни, банкови, телекомуникационни брандове и програми за лоялност в 130 държави и региона. Компанията също така посочва, че е открила собствен Git сървър и регистър на контейнери, съдържащ 911 компилации на административния панел от октомври 2025 г. до юни 2026 г.
Компанията за киберсигурност също така установява, че комплектът изисква редовна връзка с лицензионния сървър на доставчика, за да функционира – „зависимост, която е в полза на защитниците, тъй като деактивирането или пренасочването (sinkholing) на оторизационния хост би нарушило работата на всяко активно внедряване, а не само на разследваното“.
Други усъвършенствани техники за избягване на засичането, използвани от комплектите, включват фалшиви CAPTCHA проверки за филтриране на автоматизирани сесии, списъци с блокирани и разрешени IP адреси (blocklist и allowlist), както и известия чрез Telegram, уведомяващи оператора на комплекта, когато жертва се поддаде на фишинг примамката.
Чувствителната информация, въведена във фишинг сайта, се прихваща чрез WebSocket, което позволява на операторите да следят действията в реално време и да решават какво да види жертвата след това. Откраднатите финансови данни се използват от други злонамерени субекти за извършване на измамни покупки на луксозни стоки или неправомерни трансакции в легитимни финансови платформи.
„Това, което започна като измамна дейност срещу хора и организации в Япония, доведе разследващите до подземна икономика на услугите, снабдяваща престъпници по целия свят“, каза Стивън Масада, заместник главен юрисконсулт и генерален мениджър на звеното за цифрови престъпления на Microsoft.
„YAM Store, CoGUI и Iron Man са само част от тази по-голяма престъпна мрежа, но неутрализирането им затруднява престъпниците да се сдобият с акаунтите, инструментите и инфраструктурата, на които разчитат. Измамното съобщение често е единствената част, която жертвите виждат. Бизнесът зад него е това, което го прави възможно.“
Новината идва по-малко от месец след като компанията обяви спирането на фишинг услугата с кодове за устройства EvilTokens, за която заяви, че използва изкуствен интелект (AI) „на всяка стъпка от веригата на атаката“.