В четвъртък BeyondTrust предупреди клиентите си да инсталират корекция за сигурност за критична уязвимост в Remote Support (RS), която е била експлоатирана при zero-day атаки от края на август.
Remote Support е корпоративното решение за поддръжка на компанията, което помага на IT отделите за обслужване, бюрата за техническа помощ и екипите за поддръжка на клиенти да диагностицират и отстраняват проблеми от разстояние.
Проследявана под номер CVE-2026-102764, тази активно експлоатирана уязвимост за заобикаляне на автентикацията позволява на непривилегировани отдалечени нападатели да извършват файлови операции върху некоригирани устройства и засяга RS 26.2.3 и по-ранни версии. BeyondTrust отстрани проблема със сигурността за всички SaaS клиенти на Remote Support и Privileged Remote Access на 8 октомври, но локалните (self-hosted) инсталации трябва да бъдат обновени ръчно, ако не са активирани автоматичните актуализации.
Въпреки че компанията сподели ограничени подробности за уязвимостта, тя заяви, че уязвимостта от тип нулев ден е била злонамерено използвана в реална среда от свързан с Китай шпионски субект, проследяван от изследователите по сигурност на Mandiant и Google Threat Intelligence Group (GTIG) като „Armory Castle“ (по-рано UNC5221) и от компанията за киберсигурност CrowdStrike като „Warp Panda“.
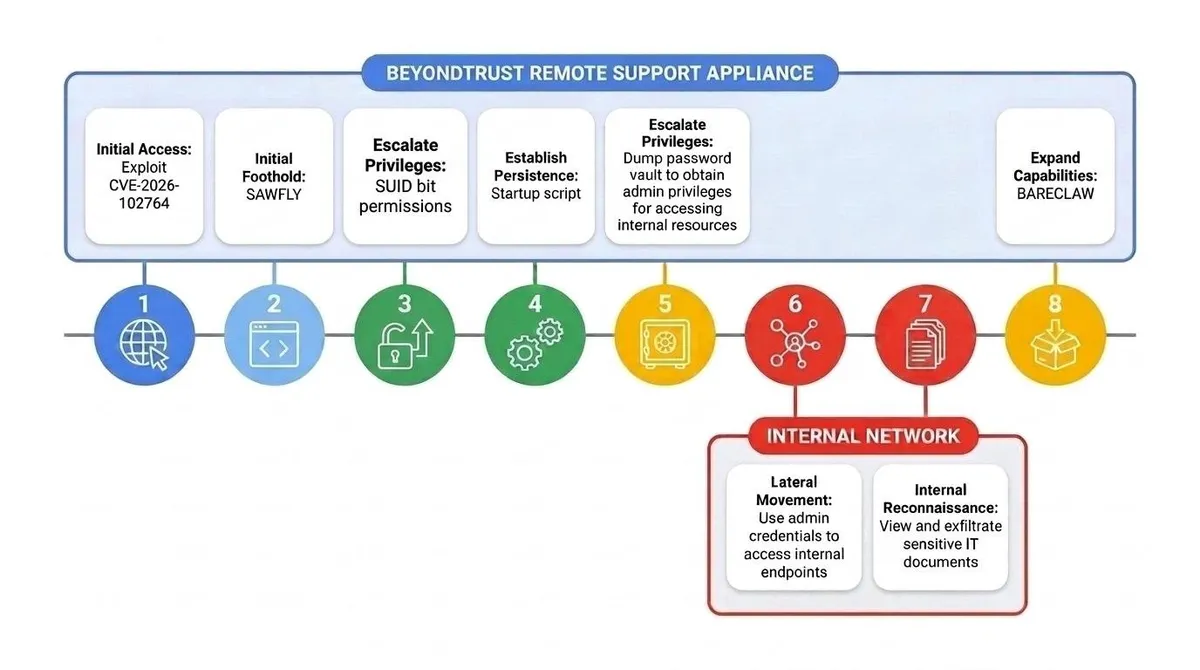
Според изследователи от Mandiant, които са забелязали първоначалните атаки, хакерите от Armory Castle са експлоатирали уязвимостта, за да получат първоначален достъп, и са ескалирали правата си до root на компрометираните устройства чрез активиране на права Set User ID (SUID).
След това те са внедрили нов уеб шел Sawfly и зловреден софтуер за тунелиране Bareclaw, изтрили са системните логове, за да избегнат засичане, и са се придвижили странично през мрежата на жертвата, използвайки компрометирани администраторски идентификационни данни чрез отваряне на отдалечени сесии към свързани вътрешни системи.
„След като установиха присъствие чрез уеб шела, нападателите ескалираха от профила на уеб услугата до контрол на root ниво върху хоста на устройството. Това им даде достъп до всички идентификационни данни, които устройството съхранява или посредничи, както и възможност да модифицират файлове, които се запазват дори след рестартиране и възстановяване на конфигурацията“, споделят от Mandiant.
„Всяко устройство с уязвима версия, което е било достъпно от интернет по време на периода на експлоатация, трябва да се третира като потенциално компрометирано, докато не бъде проверено.“
Организацията за мониторинг на интернет заплахи Shadowserver проследява над 1400 инстанции на BeyondTrust Remote Support, достъпни публично онлайн, но не предоставя информация колко от тях вече са защитени или представляват примамки (honeypots).
Armory Castle е известна с това, че атакува zero-day уязвимости в мрежови периферни устройства, включително различни устройства Citrix NetScaler (CVE-2023-4966) и Ivanti Connect Secure (CVE-2023-46805 и CVE-2024-21887, а по-късно и CVE-2025-0282) поне от октомври 2023 г., за да проникне в корпоративни мрежи и да инсталира нов персонализиран зловреден софтуер.
Компанията за анализ на заплахи Volexity също заяви през януари 2024 г., че UNC5221 е внедрила задна врата в над 2100 устройства на Ivanti с помощта на уеб шела GiftedVisitor при атаки, комбиниращи zero-day уязвимостите CVE-2023-46805 и CVE-2024-21887.
„При минали кампании ARMORY CASTLE е провеждала широкомащабна и опортюнистична експлоатация след публичното оповестяване на уязвимости, които първоначално е експлоатирала селективно като нулеви дни, опитвайки се да инфилтрира целеви организации преди инсталирането на корекциите за сигурност“, добавиха от Mandiant. „Възможно е да станем свидетели на подобни масови опити за експлоатация, свързани с CVE-2026-102764.“
CVE-2026-102764 е най-новата от поредица уязвимости в BeyondTrust, които киберпрестъпници са експлоатирали в реални условия през последните години. Наскоро нападатели експлоатираха друга критична уязвимост за отдалечено изпълнение на код (CVE-2026-1731), засягаща устройствата Remote Support и Privileged Remote Access, за изграждане на WebSocket канали и разгръщане на рансъмуер.
Смята се също, че подкрепяната от китайската държава хакерска група Silk Typhoon е експлоатирала две zero-day уязвимости (CVE-2024-12356 и CVE-2024-12686), за да компрометира системите на BeyondTrust и да използва откраднат API ключ за проникване в 17 SaaS инстанции на Remote Support, включително тази на Министерството на финансите на САЩ.
В същата кампания Silk Typhoon е взела под прицел и Службата за контрол на чуждестранните активи (OFAC), която администрира програмите за санкции на САЩ, както и Комитета за чуждестранни инвестиции в САЩ (CFIUS), който следи чуждестранните инвестиции за рискове за националната сигурност.
BeyondTrust предоставя услуги за сигурност на самоличността и достъпа на над 20 000 клиенти по света, включително правителствени агенции и 75% от компаниите в списъка Fortune 100.