Свързаната с Китай кибершпионска група, проследявана като Armory Castle (известна преди като UNC5221 или Warp Panda), е експлоатирала новоразкрита уязвимост в сигурността на BeyondTrust Remote Support (по-рано Bomgar) като уязвимост от тип нулев ден в края на август 2026 г.
Уязвимостта, проследявана като CVE-2026-102764 (оценка по CVSS: 9.3), представлява проблем с неправилно валидиране на произхода във вътрешен компонент за съобщения, който би могъл да бъде експлоатиран от отдалечен атакуващ за извършване на файлови операции върху засегнатото устройство.
„Уязвимостта съществува във вътрешни компоненти на Remote Support“, посочват от BeyondTrust в предупреждение, публикувано в четвъртък. „Компонентите не валидират адекватно произхода на съобщенията, които получават. При подходящи условия това би могло да се използва за извършване на файлови операции върху устройството.“
Корекциите за сигурност за тази уязвимост са предоставени на всички SaaS клиенти на Remote Support към 9 октомври 2026 г. На клиентите със самостоятелно хоствани (self-hosted) инсталации на Remote Support, използващи версии от 24.3.1 до 26.2.3, се препоръчва ръчно да обновят към корекцията BT26-05-RS. Клиентите с версия, по-стара от 24.3.1, ще трябва да надстроят до по-нова версия, за да приложат отстраняването на уязвимостта.
Според хронологията на събитията, споделена от BeyondTrust, се посочва, че Armory Castle е експлоатирала уязвимостта като нулев ден срещу единично самостоятелно хоствано устройство с Remote Support на 29 август 2026 г. След това, на 27 септември 2026 г., „успешната експлоатация на друг доставчик на защитни устройства стана публично достояние“, добавят от компанията, което ги е подтикнало да започнат разследване и търсене на подобна активност.
Armory Castle има история на експлоатиране на zero-day уязвимости в устройства Citrix NetScaler (CVE-2023-4966) и Ivanti Connect Secure (CVE-2023-46805, CVE-2024-21887 и CVE-2025-0282) с цел проникване в широк спектър от сектори, включително правни услуги, SaaS доставчици, аутсорсинг на бизнес процеси, технологии и държавни институции, за дългосрочно събиране на разузнавателна информация. Известно е, че групата е активна от октомври 2023 г.
„Атакуващият използва zero-day избирателно срещу подбрани цели, а след като уязвимостта стане публично известна, авторът на заплахата обикновено преминава към масова експлоатация на всяка все още некоригирана инсталация“, заявяват от BeyondTrust. „Нашата работна оценка е, че този злонамерен субект предварително подбира софтуерни цели с висока стойност и поддържа работен модел на целевите продукти в AI контекст, който атакуващият използва непрекъснато за разработване на вериги от експлойти.“
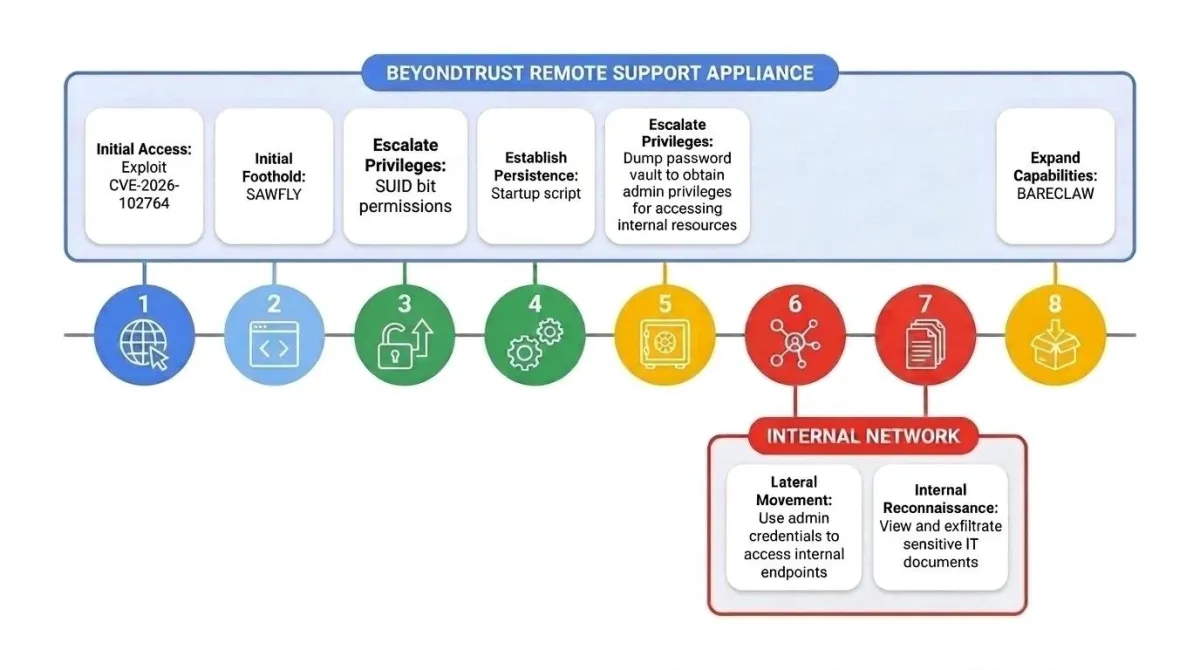
Притежаваната от Google компания Mandiant, която сподели допълнителни подробности относно дейността по компрометиране, заяви, че успешният пробив е последван от внедряване на олекотен PHP уеб шел с кодово име SAWFLY за интерактивен отдалечен достъп и двупосочна криптирана комуникация за командване и контрол (C2).
Операторът използва комерсиални изходни VPN възли и компрометирани домашни и малки офис рутери, за да се слее с обичайния трафик, след което използва уеб шела като канал за ескалация на привилегии, придобиване на пълен административен контрол над устройството и установяване на постоянно присъствие, което се запазва и след рестартиране.
Проникването се характеризира с опити за улесняване на кражбата на идентификационни данни чрез прочитане на съхраняваните в устройството тайни и злоупотреба с административния достъп за достигане до свързани системи и осъществяване на странично придвижване. Подробности за действията след експлоатацията, предприети от атакуващия, са изброени по-долу:
- Придобиване на контрол на root ниво върху хоста на устройството чрез копиране на системния шел (/bin/sh) във файла „/usr/bin/dbus-authd“, промяна на собствеността му на root и активиране на Set User ID (SUID) права, което позволява изпълнението му с привилегиите на собственика на файла.
- Опит за извличане на идентификационни данни директно от вградената база данни за управление на тайни на устройството чрез използване на собствения помощен инструмент за команден ред (CLI) „/ns/sbin/bt-secrets“ за управление, съхранение и извличане на пароли, API ключове и данни за достъп до крайни точки.
- Насочване към конфигурационните шаблони на BeyondTrust за получаване на root привилегии без парола към служебния акаунт на сайта и
- Пренасочване към приложението BeyondTrust Remote Support за извършване на разузнаване чрез компрометирани администраторски идентификационни данни и стартиране на отдалечени сесии към вътрешни системи от списъка Jump Item на устройството.
- Злоупотреба с повишените административни привилегии за установяване на сесия за отдалечена поддръжка към целеви вътрешни крайни точки и придобиване на пълен достъп до файловата система на тези системи с цел изтегляне и източване на чувствителни вътрешни документи за мрежово разузнаване.
- Тунелиране на трафик през устройството на BeyondTrust чрез BARECLAW — персонализиран SOCKS5 прокси тунелер, написан на C, който препраща TCP връзки между отдалечен клиент и крайни дестинации.
- Модифициране на файла „/ns/config/haproxy.conf“, за да се осигури директен достъп до BARECLAW от интернет.
- Възпрепятстване на засичането чрез систематично изтриване на системни журнални файлове, логове на уеб сървъра и на ниво приложение.
„По време на цялото проникване Armory Castle се възползва от задълбоченото си познаване на вътрешната архитектура на устройствата на BeyondTrust, както личи от злоупотребата им със специфични CLI инструменти, конфигурационни шаблони за първоначално стартиране и локално маршрутизиране на обратния прокси сървър“, заявиха изследователите от Google Threat Intelligence Group (GTIG) и Mandiant Джейсън Фрост, Брайс Грейтхаус, Брайън Майър, Джон Палмисано, Раджеш Раджеширке, Стив Раш и Джон Волфрам.
„Всяко устройство с уязвима версия, което е било достъпно от интернет по време на периода на експлоатация, трябва да се счита за потенциално компрометирано, докато не бъде инспектирано.“