Sweet Security обяви пускането на функцията Virtual Patching (виртуално коригиране на уязвимости) — нова възможност, която защитава работещи облачни и AI приложения от конкретни уязвимости в момента на тяхното идентифициране. Екипите по сигурност могат да активират защита с едно щракване, докато инженерният отдел разработва, тества и внедрява постоянно решение.
Отстраняването на уязвимости може да отнеме дни или седмици, докато инженерните екипи разработват корекции, тестват промените, получават одобрения и внедряват обновените приложения. През този период работещото приложение остава уязвимо. Изкуственият интелект прави атаките по-бързи и евтини, увеличавайки натиска върху защитниците, чиято реакция все още зависи от ръчно разследване, координация между екипите и графици за пускане на нови версии. Уязвимо работно натоварване, оставено без защита, не е теоретичен риск, а мишена.
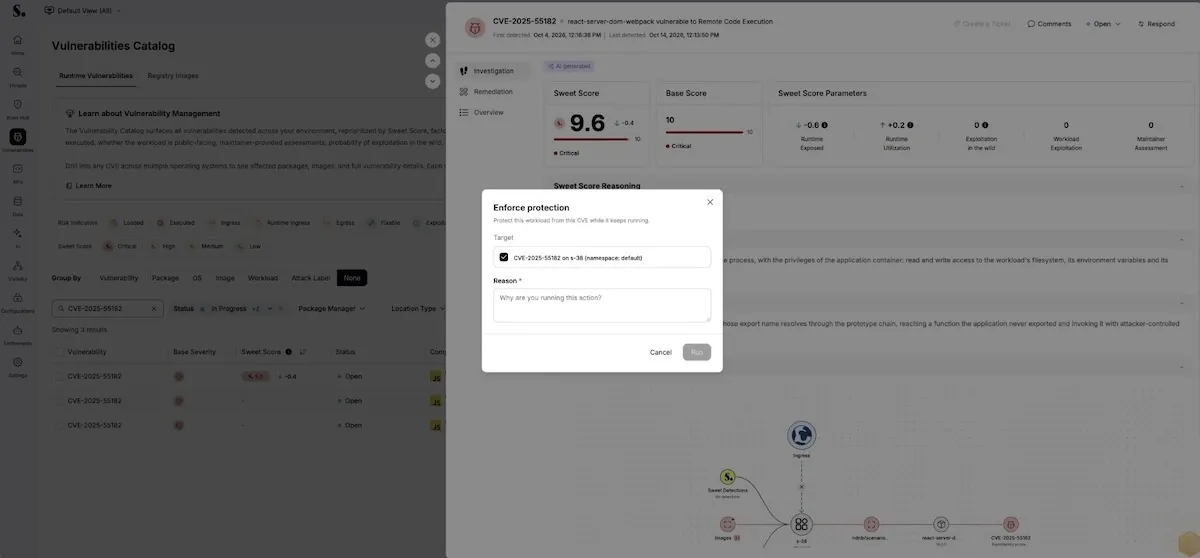
Новото виртуално отстраняване на уязвимости от Sweet затваря този прозорец на риск. От каталога с уязвимости на Sweet (Sweet’s Vulnerabilities Catalog) екипът по сигурност може да идентифицира уязвимост, да избере опцията за прилагане на защита („Enforce protection“) и да внедри политика към всеки възел, изпълняващ съответното работно натоварване. Сензорът я прилага към работещото приложение, като блокира заявките, опитващи се да го компрометират, без да засяга нормалния трафик. Защитата следва работното натоварване при мащабиране и рестартиране. Когато бъде внедрена постоянна корекция за сигурност, премахването на временната защита е също толкова лесно.
„AI ускорява откриването и експлоатацията на уязвимости до степен, в която експлойтите се появяват дни преди корекциите за сигурност да са налични; по-бързото инсталиране на корекции само по себе си вече не е достатъчно. Функцията Virtual Patching на Sweet осигурява критичен защитен слой срещу известни и неизвестни експлойти, помагайки на екипите да приложат защита незабавно, като същевременно им дава необходимото време за отстраняване на уязвимостите при техния източник“, заяви Джеймс Бертоти, главен изпълнителен директор на Latio Tech.
„Когато даден екип знае, че дадено приложение може да бъде експлоатирано, чакането не е вариант“, каза Дрор Кащи, главен изпълнителен директор на Sweet Security. „Новата функционалност Virtual Patching на Sweet дава възможност на екипите по сигурност да защитят продукционната среда незабавно, докато инженерите завършат постоянната корекция за сигурност. Това променя икономиката на облачната сигурност, като намалява времето и усилията между идентифицирането на риска и предприемането на мерки срещу него.“
Virtual Patching работи съвместно със Sweet Attack — автономен AI агент за симулация на атаки (red-team агент) на Sweet, който непрекъснато валидира векторите на атака с помощта на несравним контекст на изпълнението. Когато Sweet Attack открие уязвимост, той предлага политика за виртуално коригиране, която екипът по сигурност може да приложи незабавно. Резултатът е напълно затворен цикъл: Sweet Attack открива експлойта, политиката го парира, а сензорът я прилага в реално време по време на изпълнение.