IDENTOS обяви, че решението PolicyArc вече е официално достъпно за широката публика. Новото решение дава на екипите по сигурност, платформи и съответствие единна точка за дефиниране, прилагане и одит на политиките за достъп във всички техни приложения. PolicyArc е създадено, за да реши проблема с безопасното разширяване на достъпа не само за хора и услуги, но и за AI агентите, които вече действат от тяхно име.
PolicyArc стъпва върху повече от 12 години опит на IDENTOS в областта на управлението на самоличности и достъп в канадското правителство и здравните системи.
Защо точно сега
Компаниите внедряват AI агенти, които работят вътре в техните системи, извличат данни, предприемат действия и вземат решения. Традиционният контрол на достъпа не е проектиран да предоставя на агент само толкова достъп, колкото е необходим, точно толкова дълго, колкото е нужно, и нищо повече.
Според доклада Cost of a Data Breach Report за 2026 г. на IBM и Ponemon Institute, 92% от организациите, претърпели инцидент със сигурността, свързан с изкуствен интелект, не са разполагали с подходящ контрол на достъпа за AI. PolicyArc е проектирано да адресира този риск, заедно с по-познатото предизвикателство: политики за достъп, които се променят бавно и се одитират трудно.
Какво прави PolicyArc
- Безопасен достъп за AI агенти. Потребителите могат да предоставят на даден AI агент ограничена по обхват и време версия на собствения си достъп. Това е достатъчно за агента да изпълни задачата си и правата автоматично се отнемат при приключване на задачата или изтичане на времевия прозорец.
- Прилагане на съгласието при всяка заявка. Достъпът не се проверява единствено спрямо политиката; той се проверява и спрямо това с какво действително се е съгласил собственикът на данните при всяка заявка, а не само при влизане в системата.
- Решения, базирани на случващото се в реално време. Решенията за достъп съчетават постоянни факти (ролята на лицето, дали е потвърдило самоличността си) с контекст в реално време (чувствителност на ресурса, текущ етап от работния процес), за да разрешат, откажат или изискат допълнителна верификация на момента.
- Единна политика навсякъде, обновявана за минути. Дефинирайте типа ресурс веднъж и политиката се прилага последователно във всяко свързано приложение. Нови типове ресурси и политики могат да се добавят без пренаписване на интеграциите, така че правилата за достъп да се движат с темпото на продукта, вместо да изостават.
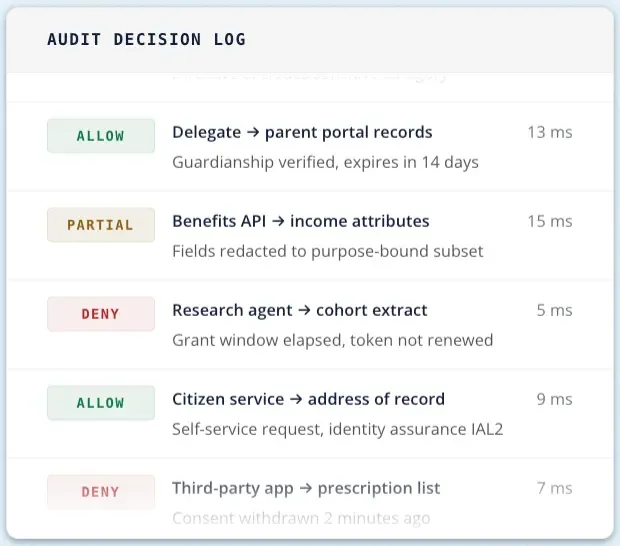
- Одитна следа по подразбиране. Всяко решение за достъп се регистрира автоматично и подлежи на отчетност. Доказателствата за одит и регулаторно съответствие са налични още от първия ден, вместо да се възстановяват със задна дата.
За кого е предназначено
PolicyArc е създадено за екипите, които управляват решенията за достъп и носят отговорност за тях: ръководители на платформено и инженерно осигуряване на сигурността, управляващи оторизацията в рамките на разрастваща се продуктова повърхност, лидери по съответствие и риск, които трябва да докажат, че достъпът е бил уместен, както и екипи, разработващи функции с AI агенти, които се нуждаят от безопасен начин за делегиране на достъп, без да изграждат тази инфраструктура сами.
„Повечето системи могат само да предоставят широк, постоянен достъп. Това е приемливо за човек, но е безразсъдно за агент. Изградихме PolicyArc, за да може даден екип да предостави на агента точно необходимите му права за конкретна задача и нищо повече. Когато задачата приключи, достъпът изчезва, а всяко решение остава документирано“, заяви Алек Лоус, технически директор на IDENTOS.