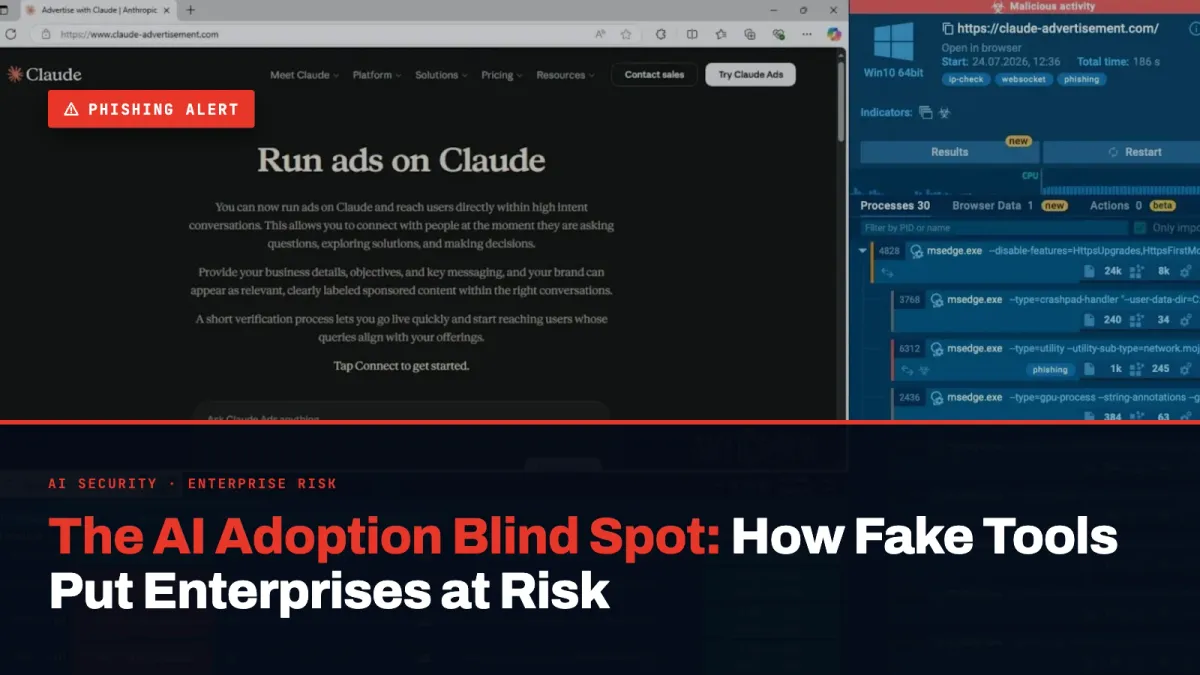
Внедряването на изкуствен интелект се ускорява в предприятията, като служителите все по-често разчитат на платформи като ChatGPT, Claude и Microsoft Copilot за ежедневната си работа.
Киберпрестъпниците се възползват от това нарастващо доверие, разпространявайки злонамерени приложения, маскирани като легитимни AI инструменти, за да крадат идентификационни данни, да разпространяват зловреден софтуер и да получават достъп до корпоративни среди.
Неотдавнашно проучване на ANY.RUN разкрива как атакуващите се представят за популярни AI марки, за да се насочват към корпоративни потребители, включително разработчици и маркетингови екипи.
Констатациите подчертават нарастващото предизвикателство пред ръководителите по сигурността: идентифициране на заплахи, скрити зад познати приложения, преди те да доведат до кражба на идентификационни данни, компрометирани акаунти или по-мащабни прекъсвания на работния процес.
Кой е най-изложен на атаки с фалшив AI?
Между 15 април и 5 октомври 2026 г. изследователите от ANY.RUN са идентифицирали 1258 публични анализа в изолирана среда, свързани с кампании за фалшив AI.
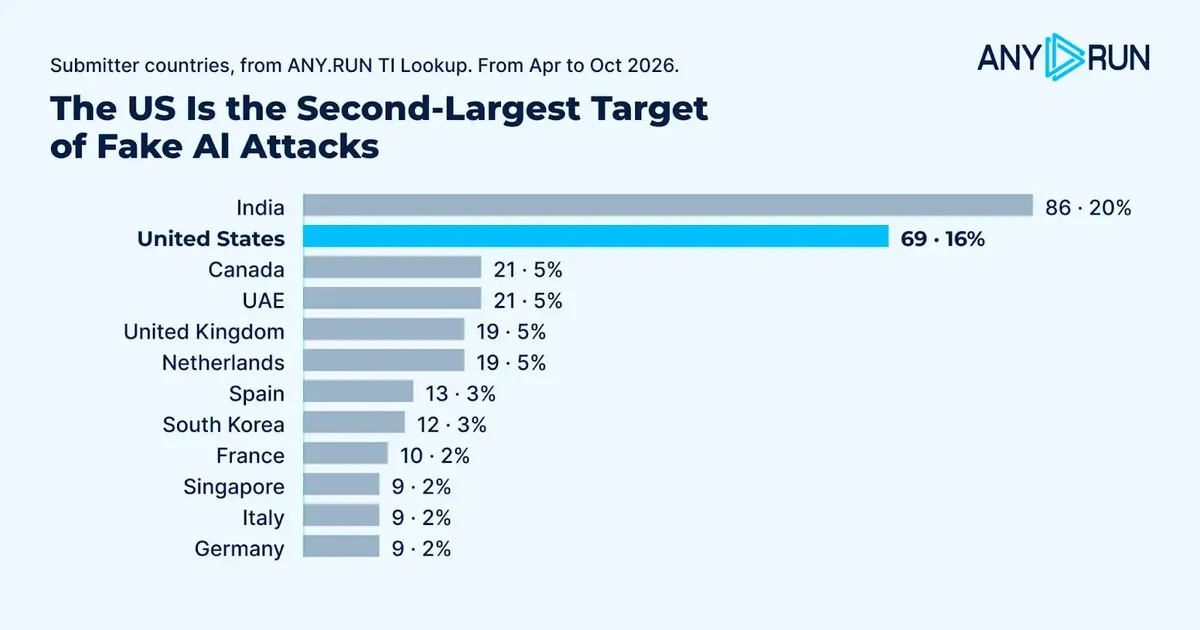
Съединените щати представляват 16% от заявките с налична информация за държавата, нареждайки се на второ място след Индия (20%). Подадените заявки от САЩ също така водят в две основни групи кампании, включващи фалшиви изтегляния на Claude и атаки на тема ChatGPT.
Активността обхваща множество индустрии. Технологичният сектор се появява във всичките седем заявки за кампании, разгледани от изследователите, следван от телекомуникациите (шест), образованието и консултантските услуги (по пет) и производството, здравеопазването, държавния сектор и финансите (по четири).
Сред подадените от САЩ заявки най-често в заявките за кампании фигурират телекомуникациите и производството.
Атакуващите също така адаптират методите си към конкретни роли на служителите:
- Разработчици: Фалшивите AI асистенти за програмиране и инструкциите за инсталиране могат да изложат на риск изходния код, облачните идентификационни данни и API ключовете. В една сесия в изолирана среда изследователите са наблюдавали фалшива страница на GitHub Copilot CLI, предоставяща злонамерени инструкции за инсталиране.
- Маркетингови екипи: Подправените рекламни програми с изкуствен интелект са насочени към служители с достъп до рекламни бюджети, системи за таксуване и бизнес акаунти. Кампания с фалшиви реклами на Claude използва измамен прозорец за вход с Google, за да прихване идентификационни данни.
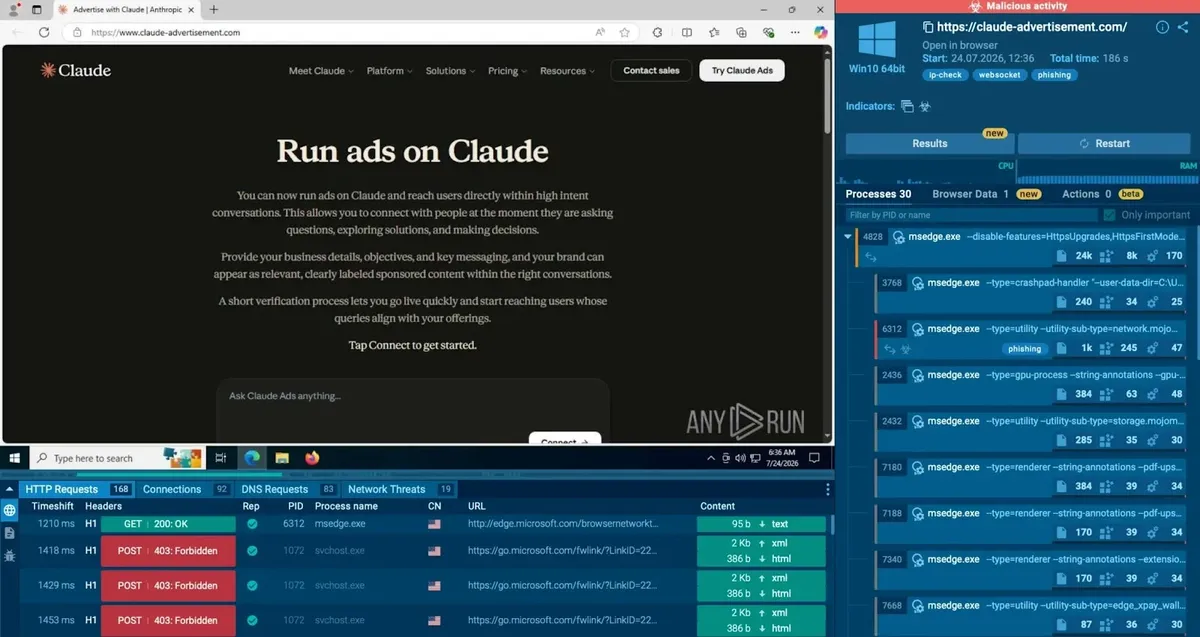
- Други корпоративни потребители: Фалшивите десктоп приложения могат да изложат служителите на зловреден софтуер и кражба на браузърни сесии. Един троянизиран инсталатор на Claude стартира легитимното приложение, като същевременно тайно събира данни от браузъра във фонов режим.
За бизнес лидерите тези констатации показват, че заплахите от фалшив AI не са ограничени само до технологичните компании или ИТ отделите.
Уязвимост може да възникне навсякъде, където служителите инсталират AI приложения или свързват бизнес акаунти без адекватен надзор върху сигурността.
Намалете въздействието на атаките с фалшив AI. Откривайте злонамерено поведение по-рано и ограничавайте заплахите по-бързо. Подсилете реакцията при заплахи
Как протичат атаките с фалшив AI: От надеждна марка до корпоративно компрометиране
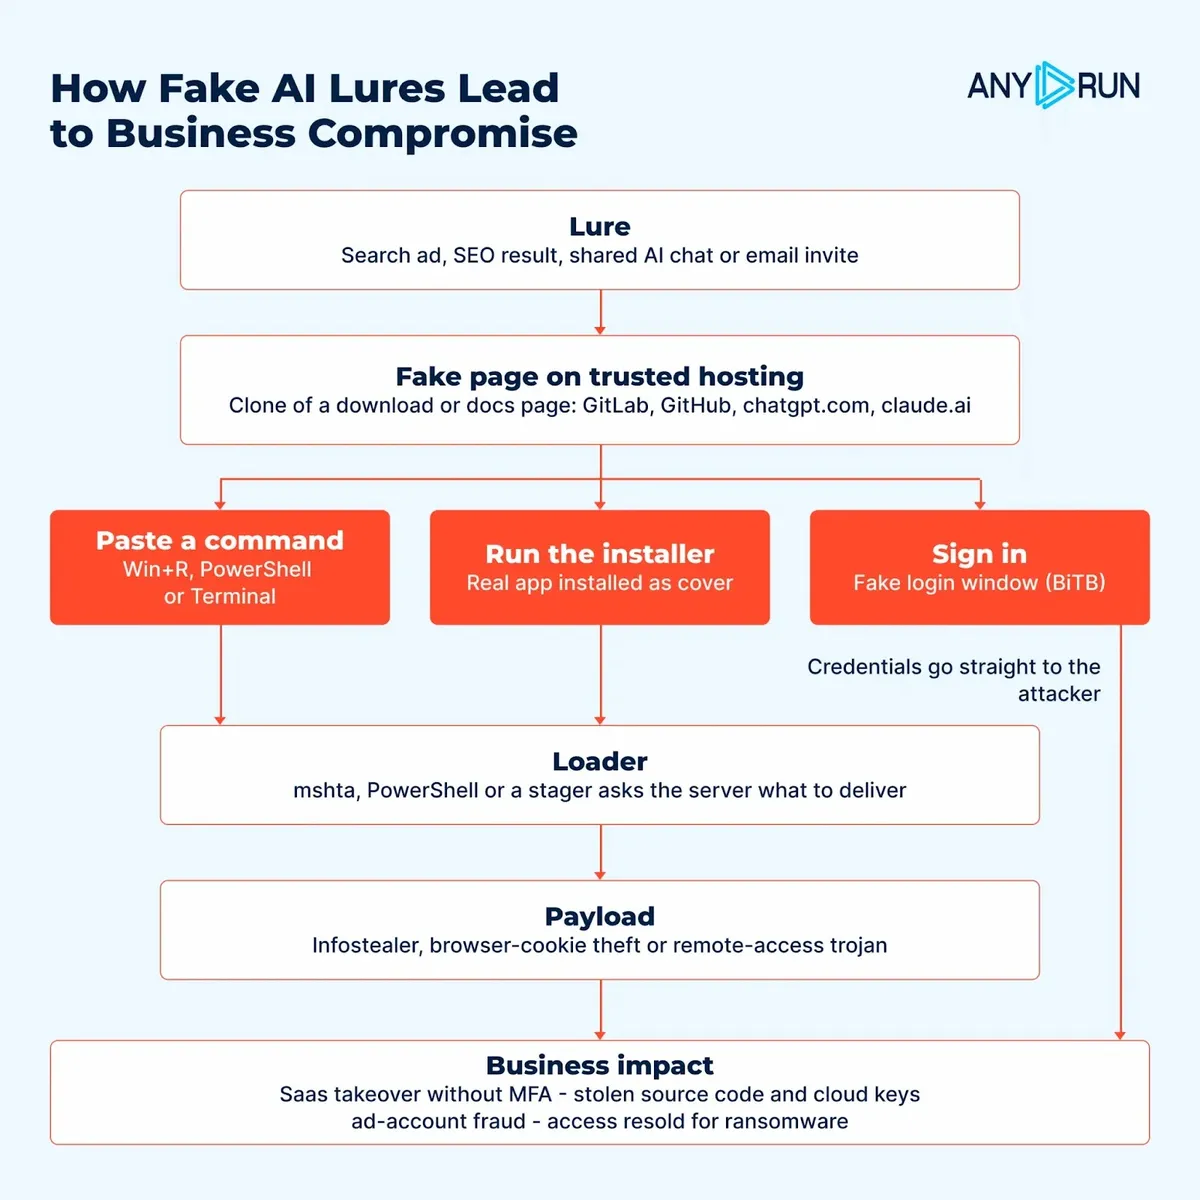
Изследването на ANY.RUN подчертава как атакуващите преминават от примамки с AI брандиране към злонамерено изпълнение и потенциално корпоративно компрометиране:
- Първоначална примамка: Атакуващите се представят за ChatGPT, Claude, Microsoft Copilot и Google Gemini чрез фалшиви уебсайтове, реклами и споделени AI разговори.
- Злонамерена доставка: Фалшиви инсталатори и инструкции за настройка подтикват потребителите да изтеглят зловреден софтуер или да изпълняват злонамерени команди, маскирани като легитимни стъпки за инсталация.
- Изпълнение на зловреден код: Веднъж стартиран, зловредният код може да внедри програми за кражба на информация или друг злонамерен софтуер на устройството на служителя.
- Кражба на идентификационни данни: Атакуващите се опитват да съберат пароли, бисквитки за сесии, токени за автентикация и други чувствителни данни.
- Бизнес въздействие: Откраднатите идентификационни данни и компрометираните сесии могат да осигурят неоторизиран достъп до корпоративни системи, което потенциално да доведе до изтичане на данни или по-нататъшно проникване.
Заплахите от фалшив AI надхвърлят Windows
Windows остава основна цел за кампании със зловреден софтуер, но устройствата с macOS не са застраховани.
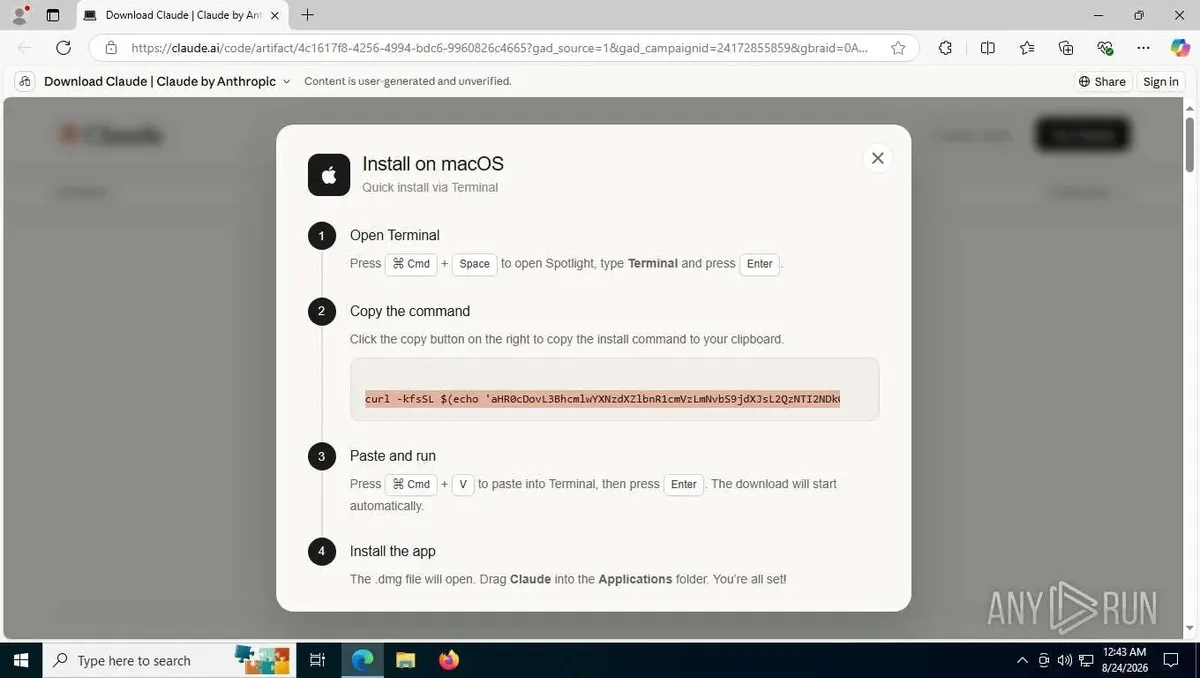
Фалшивите страници за инсталиране на AI могат да подведат потребителите на Mac да копират злонамерени команди в Terminal, представяйки опасните действия като рутинни инструкции за настройка на софтуер.
За предприятия със смесени операционни системи това създава допълнително предизвикателство при разследването. Ограничената видимост върху активността в macOS може да остави екипите по сигурност без доказателствата, необходими за оценка на инцидент, което потенциално да забави ограничаването на заплахата и да остави засегнатите акаунти или устройства неидентифицирани.
Поведенческият анализ на различни платформи помага да се запълни тази празнина. Например интерактивната изолирана среда на ANY.RUN поддържа Windows, Linux, Android и macOS, позволявайки на анализаторите да изследват подозрителни файлове и URL адреси в изолирани среди.
Екипите могат да наблюдават злонамерено поведение, да анализират мрежови връзки, да извличат индикатори за компрометиране (IOC) и да проследяват веригите на атаката, за да установят какво се е случило и какво изисква по-нататъшно разследване.
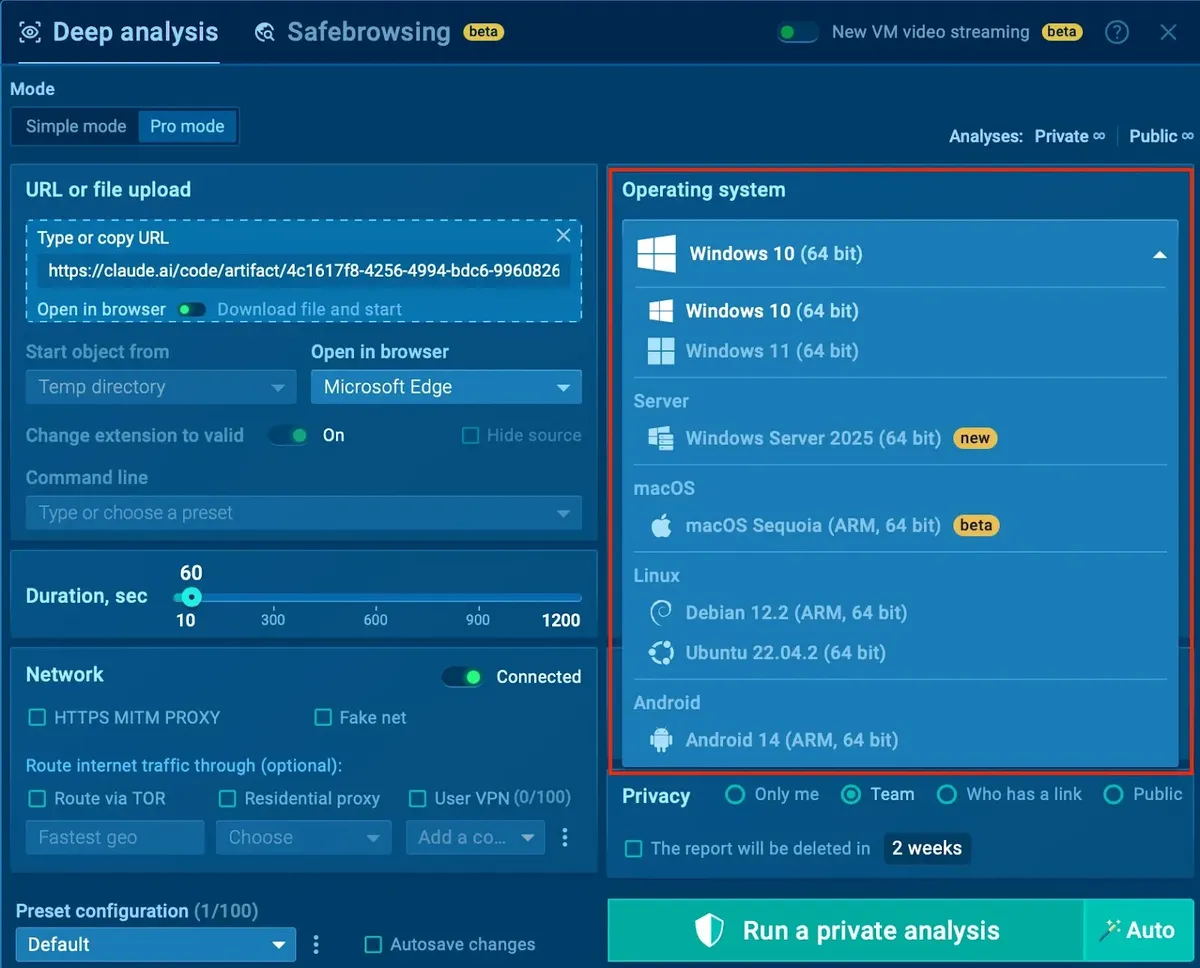
С последователни възможности за разследване в различните операционни системи, SOC екипите могат да намалят слепите петна, да избегнат фрагментираните разследвания и да вземат по-информирани решения за реакция, без да разчитат на отделни работни процеси за анализ за всяка платформа.
Преодоляване на празнината във видимостта при сигурността на изкуствения интелект
С нарастването на внедряването на AI, организациите трябва да гарантират, че техните екипи по сигурност могат да разследват заплахи, маскирани като легитимни приложения.
Това означава да се погледне отвъд подозрителните изтегляния, за да се разбере какво точно се изпълнява на устройствата на служителите, кои идентификационни данни може да са били компрометирани и дали дадена атака е напреднала по-нататък в корпоративната среда.
Повече от 16 000 организации по целия свят използват ANY.RUN, за да разследват киберзаплахи и да укрепват дейността на своите SOC центрове.
Екипите, използващи решението, съобщават за до 36% по-висока степен на откриване, 21 минути по-кратко MTTR на инцидент и 30% по-малко ескалации от Tier 1 към Tier 2.
За предприятията тези подобрения означават по-бързи разследвания, по-малко ненужни ескалации и повече време за анализаторите да се фокусират върху критичните заплахи.
Тъй като атакуващите продължават да злоупотребяват с доверени AI марки, приоритетът за лидерите по сигурността е ясен: да осигурят на SOC екипите междуплатформена видимост и поведенчески доказателства, от които се нуждаят, за да идентифицират злонамерената дейност своевременно и да овладеят заплахите, преди те да предизвикат по-мащабни смущения в бизнеса.