Групата за рансъмуер Everest твърди, че е откраднала 590,69 GB данни от PwC, глобалната компания за професионални услуги. Тази предполагаема кражба на данни включва досиета за човешки ресурси, обучителни материали и вътрешни документи. Твърденията обаче не са проверени и PwC все още не е отговорила.
Публикацията на групата беше съобщена на 22 октомври 2026 г. Публично предупреждение от Hackmanac описва 108 426 файла, за които се твърди, че са взети от вътрешни системи за ЧР и обучение. Отделно, тракерът за жертви на CTIWatch регистрира появата на PwC в сайта за изтичане на данни на Everest на същия ден. Тези доклади документират самото твърдение, а не независимо доказателство за пробив.
Предполагаем пробив в данните на PwC
Предоставената екранна снимка от сайта за изтичане посочва директория pwc-stg.csod.com и описва материали от платформата Cornerstone OnDemand, регионални експорти на ЧР, курсове за електронно обучение и документи за интеграционно тестване. В нея са изброени 494 директории, заедно с 1333 оригинални архивни контейнера и 53 вложени контейнера. Самата екранна снимка не установява как са били получени тези материали.
Hackmanac съобщи, че предполагаемите данни обхващат дейността на PwC в Австралия, Китай, Канада и Обединеното кралство. Един масив с данни за ЧР според сведенията съдържа 213 084 записа. Тази цифра не бива да се тълкува като потвърден брой засегнати служители, тъй като броят на уникалните лица остава неизвестен.
В предупреждението се споменават също информация за служители, досиета за заетост и обучение, вътрешни одиторски методи, поверителни документи, както и изходен код и конфигурационни файлове за единичен вход (SSO). Не се установява дали са налице действащи пароли, токени или други използваеми секрети.
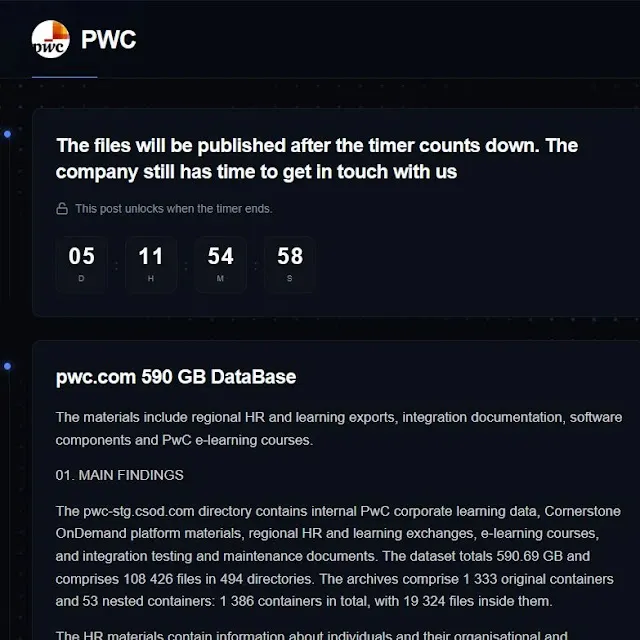
Екранната снимка заплашва с публикуване след обратно броене и призовава компанията да осъществи контакт. Съобщеният краен срок за публикуване до 28 октомври не е независимо потвърден. В прегледаните материали не са установени размер на откупа, метод за първоначален достъп или доказателства за криптирани системи на PwC.
Everest и преди е използвала твърдения за кражба на данни, за да оказва натиск върху посочени организации, включително предполагаемия пробив в McDonald’s Индия. Въпреки това историята ѝ включва както изнудване с данни, така и криптиране на файлове, така че тази публикация не трябва автоматично да се третира като доказателство за разгръщане на рансъмуер.
Отделен технически анализ на рансъмуера Everest не откри функция за кражба на данни в един изследван криптиращ модул. Изследователите отбелязаха, че всяка кражба би могла вместо това да се извърши по-рано чрез отделни инструменти. Това откритие не обяснява този предполагаем инцидент.
Ако са автентични, подробните записи за служители биха могли да помогнат на киберпрестъпниците да създават убедителни фишинг съобщения или да се представят за персонал. Засега основните въпроси остават автентичността на данните, собствеността, обхватът на достъпа и дали някои от записите са актуални.