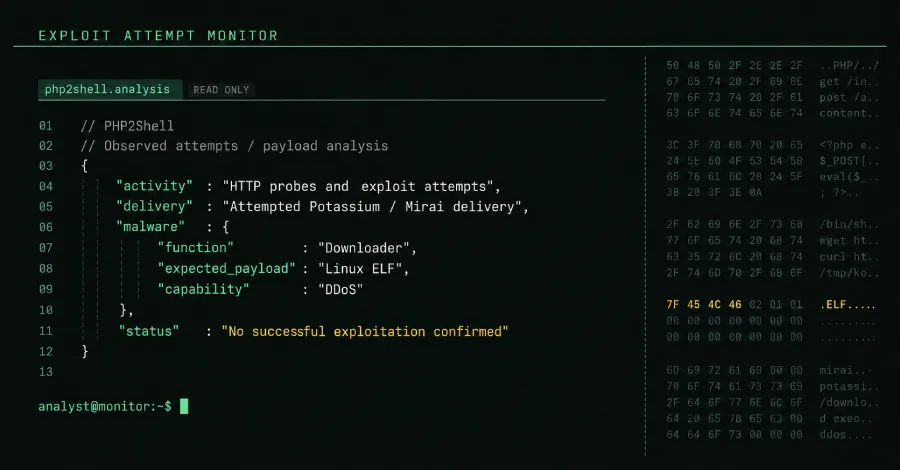
Забелязано е, че атакуващи правят неуспешни опити да експлоатират наскоро оповестените уязвимости PHP2Shell, за да привлекат заразени системи към вариант на ботнета Mirai, наречен Potassium, като същевременно става ясно, че превръщането на тези недостатъци в работещо оръжие може да се окаже по-трудно от първоначално смятаното.
Атаките имат за цел да експлоатират CVE-2026-109618 и CVE-2026-109619 (оценка по CVSS: 9.2), които могат да доведат до отдалечено изпълнение на код (RCE) без автентикация чрез специално създадени HTTP заявки. Уязвимостите са отстранени с корекции за сигурност във версии на PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35.
„Анализът на образеца обаче разкри, че това е обновена и значително разширена версия на произлезлия от Mirai вариант на ботнет, идентифициран в началото на 2026 г.“, заявиха от Sophos. „Образецът демонстрира функционалност за изтегляне на файлове и смущаване на мрежовата работа.“
По-конкретно, той разрешава твърдо кодиран, криптиран адрес за командване и контрол (C2), установява TCP връзка към 134.199.154[.]64 и изпраща HTTP заявка. След това зловредният софтуер проверява за статус на отговор HTTP 200 и верифицира дали полученият зловреден код започва с магическите байтове на ELF 7F 45 4C 46, което показва, че очаква Linux ELF изпълним файл като последващ зловреден код.
„Функция за резолване поддържа IPv4 адреси и резолване на имена на хостове, с допълнителна резервна логика за резолване, включваща твърдо кодирани публични DNS сървъри като 8.8.8.8, 1.1.1.1 и 1.0.0.1“, добавиха от Sophos. „Както исторически е характерно за зловредния софтуер Mirai, този образец може да изпълнява DDoS атаки.“
Установено е, че атаките произхождат от следните три IP адреса –
- 85.11.167[.]243
- 217.60.242[.]76
- 45.198.224[.]169
Установено е, че тези източници на атака се свързват с 92.118.112[.]100 за извличане на зареждаща програма (loader), която отговаря за внедряването на варианта на ботнета Mirai. По-нататъшният анализ на артефакта в мрежово изолирана среда разкри, че ботнетът отправя DNS заявка за thunder.godofthunder[.]st, резолва я до 134.199.154[.]64 и установява C2 канал на TCP порт 50792.
Крайната цел е да се предприемат продължителни обемни flood атаки срещу два съседни хоста, разположени в рамките на една украинска мрежа –
- 45.88.138[.]0
- 45.88.138[.]44
Липсата на успешна атака, използваща PHP2Shell в реални условия, подсказва, че киберпрестъпниците „изпитват затруднения“ при създаването на надеждни експлойти, добавиха от Sophos.
Potassium беше засечен за първи път от платформата за проследяване на ботнети Synthient през март 2026 г. В последващ анализ изследователите от Nokia Deepfield описаха зловредния софтуер като разклонение на Mirai, което използва „ChaCha20 за статичната конфигурационна таблица (за първи път виждаме ChaCha20 да се използва по този начин във вариант на Mirai), единичен статичен байт (0xED) за всичко предавано по мрежата, именуван reverse-shell протокол (SHELL / SHOUT) на същия канал като командите за атака и схема за DNS заблуда, която разменя двете 16-битови половини на всеки резолван A запис преди connect().“
От Arctic Wolf, които също споделиха допълнителни подробности за същия опит за експлоатация на PHP2Shell, заявиха, че ботнетът поддържа 24 команди за осъществяване на flood атаки през протоколите ICMP, TCP, UDP и OpenVPN. И двете компилации за ARM и x86 съдържат конфигурация за резолване на C2 инфраструктура чрез Ethereum Name Service (ENS).
„Резолването чрез ENS беше деактивирано и в двата образеца, което показва, че възможността е налична, но неактивна“, заявиха от компанията за киберсигурност. „Ако бъде активирана в бъдещи варианти, тя би могла да затрудни неутрализирането чрез намаляване на зависимостта от регистратори и DNS доставчици, изисквайки от защитниците да блокират ENS имената, RPC инфраструктурата и резолваните адреси за командване и контрол.“
Киберпрестъпник извършва масова експлоатация на PHP2Shell
Развитието на събитията идва в момент, когато от SOCRadar съобщиха, че са открили инструменти за експлоатация на PHP2Shell за PHP 8.4.26 на открит, контролиран от атакуващия сървър („206.188.197[.]105:9999“), заедно с три скрипта за скрининг, които проверяват реално работещи уебсайтове за предварителни условия, от които зависи веригата PHP2Shell.
Скриптовете, според компанията за киберсигурност, са проверили около 20 публични уебсайта за версията на PHP, конфигурацията на сървъра и настройките на сесиите, необходими за експлойта. Тези уебсайтове се намират в Канада, Китай, Финландия, Франция, Полша, Великобритания и САЩ.
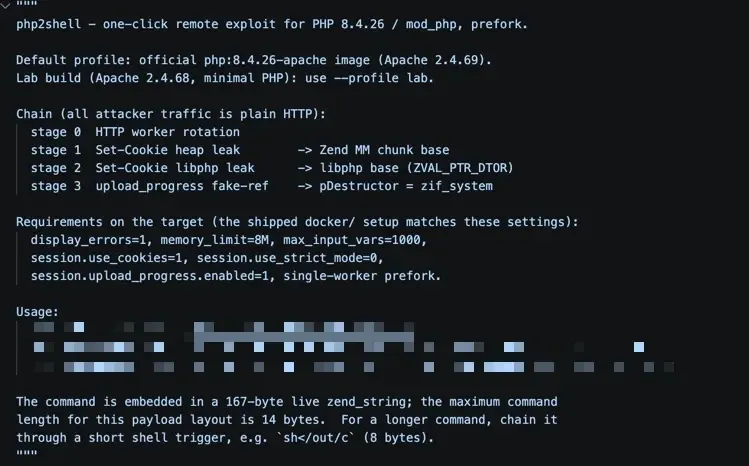
„Основният файл, aslr_exploit.py, е Python експлойт, който операторът определя като експлойт с ‚едно кликване‘ за PHP2Shell за PHP 8.4.26 под Apache mod_php“, споделиха от SOCRadar. „Той работи изцяло през обикновени HTTP заявки в три основни стъпки: рециклира работния процес (worker) на PHP на целта, извлича адреси от паметта чрез сесийната бисквитка, за да преодолее рандомизацията на адресното пространство (ASLR), и след това злоупотребява с обработката на напредъка при качване в сесията на PHP, за да изпълни shell команда.“
ASLR, съкращение от Address Space Layout Randomization, е механизъм за киберсигурност, който рандомизира адресите в паметта, използвани от системните файлове и програми при всяко тяхно стартиране, което прави по-трудно за атакуващите да предвидят къде ще се зареди кодът. Тази вградена защита помага срещу експлойти, базирани на паметта, като например атаки с препълване на буфера (buffer-overflow).
Другите три съпътстващи скрипта са следните –
- php2shell_fp.py, който прочита версията на PHP и конфигурацията на сървъра от около 20 сайта
- deep_probe.py, който проверява 11 от тези сайтове за видими грешки, phpinfo страници, включване на файлове (file inclusion) и инжектиране в сесии, за да установи дали отговарят на предварителните изисквания за експлоатация
- wp_attack.py, който се фокусира върху пет сайта на WordPress за извършване на изброяване (enumeration) на потребители и плъгини
Въпреки това към 22 октомври 2026 г. няма доказателства за осигурен shell достъп до нито един от проверените сайтове, което показва, че целевите сайтове не са покривали предварителните условия за експлоатацията.
Счита се, че наборът от инструменти е част от по-мащабна операция, включваща извличане от страна на атакуващия на API ключове и бекенд URL адреси от JavaScript кода на клиентската част на уебсайтовете, систематично сканиране на уеб и API маршрути за достъп без автентикация, както и използване на пул от ротиращи проксита за разпределяне на трафика и избягване на ограниченията за честота на заявките (rate limits) и блокирането.
„Свързаните артефакти на сървъра допълнително насочват към разузнаване чрез уеб архиви и автоматизирано решаване на CAPTCHA“, отбелязаха от SOCRadar. „Взети заедно, инструментите сочат към финансово мотивиран злонамерен субект, фокусиран върху мишени от сферата на криптовалутите и Web3.“
Същият сървър за експлоатация („206.188.197[.]105“) е отбелязан и от Hunt.io, откъдето заявиха, че авторът на заплахата зад операцията е атакувал 123 сървъра в облачни мрежи, споделен хостинг и мрежи на интернет доставчици (ISP). „Около 57 работят с PHP, като много от тях са с неподдържани версии от 5.x до 7.x“, заяви компанията за разузнаване на заплахите. „Десет са отхвърлили заявката веднага, включително три от петте, намиращи се зад Cloudflare. Нито един не е бил компрометиран.“
Общо 10 отворени директории съдържат инструменти, свързани с PHP2Shell –
- 206.188.197[.]105
- 102.210.149[.]166
- 122.10.110[.]72, 122.10.17[.]49
- 58.221.60[.]160:8000
- 41.223.30[.]7, 157.230.117[.]70
- 104.219.251[.]31
- 107.150.31[.]151
- 217.160.132[.]82
- 47.100.125[.]108, 54.169.109[.]7, 139.162.165[.]136
Преодоляване на защитите чрез ASLR
Разкриването съвпада и с разработването на експлойт за PHP2Shell, който може да постигне отдалечено изпълнение на код (RCE) на x86-64 системи с активиран ASLR при препоръчителната производствена конфигурация на PHP.
„Едно от най-големите препятствия беше рандомизацията на адресното пространство (ASLR) – защита, предназначена да направи уязвимостите, свързани с повреждане на паметта, много по-трудни за експлоатиране“, сподели пред The Hacker News Спенсър Макинтайър, директор по разработване на експлойти във VulnCheck.
„Екипът ни разработи нова техника [...], която свързва двете уязвимости във верига, като използва изтичане на памет за заобикаляне на ASLR и постигане на отдалечено изпълнение на код на x86-64 системи, дори и при препоръчителната производствена настройка на PHP за показване на грешки.“
„Не сме идентифицирали друг публичен или комерсиален експлойт, който да постига това при същите условия. Разработването на тази способност беше далеч от тривиално, но показва, че основната бариера пред експлоатирането на PHP2Shell на системи с производствени конфигурации може да бъде преодоляна.“
Последиците от успешното експлоатиране на уязвимостите са сериозни, тъй като позволяват на атакуващия да изпълнява код с правата на уеб приложението, като потенциално получава достъп до API ключове, връзки към бази данни и други вътрешни услуги, до които приложението има достъп, заявиха от VulnCheck.
„Не е задължително атакуващият да се нуждае от администраторски или root достъп, за да нанесе значителни щети“, каза Макинтайър. „Достъпът до уязвимо уеб приложение би могъл да осигури плацдарм към други части от инфраструктурата на дадена организация.“
Множество опити за експлоатация, нито един успешен
Констатациите съвпадат и с доклади, показващи, че се провеждат мащабни опити за експлоатация, насочени към уязвимостите, включително от базиран в Китай IP адрес, при който е наблюдаван опит за качване на уеб шел чрез сесиен файл от страна на сървъра.
Компанията за уеб инфраструктура Cloudflare заяви, че е наблюдавала десетки хиляди опити за експлоатиране на уязвимостта 45 минути след публичното им обявяване, преди броят им да нарасне до стотици хиляди в рамките на 2 часа и до милиони към началото на 22 октомври 2026 г.
„Досега по-голямата част от дейността е сканиране, заедно с някои некоординирани опити за доставяне на различен зловреден код“, заявиха от Cisco Talos. „Това е очаквано: сканирането или базовата експлоатация с публичен код за доказване на концепцията (PoC) изискват много по-малко усилия, отколкото интегрирането на дадена уязвимост в собствените инструменти на злонамерения субект.“
Данните от телеметрията на Previdian досега са регистрирали стотици опити за експлоатация, насочени към CVE-2026-109618, от десетки IP адреси, както и срещу CVE-2026-109619 в по-малка степен. Първото събитие на експлоатация, насочено към CVE-2026-109618, е регистрирано на 21 октомври 2026 г. в 13:05 ч. UTC.
„Видяхме множество сондирания и опити за експлоатация на php2shell в нашите honeypot примамки“, заявиха от Previdian. „Към момента на писане не сме наблюдавали успешно отдалечено изпълнение на код и няма свалени PHP файлове. Надеждното RCE може да се окаже по-трудно за постигане от първоначално очакваното.“
Тази оценка бе споделена и от Beelzebub, Dataminr и Wordfence, като наблюдаваната дейност до момента се ограничава до сканиране, фингърпринтинг и опити за потвърждаване на изпълнение на команди, кражба на идентификационни данни и тайни от системни променливи на средата, инсталиране на постоянен достъп, както и извличане и изпълнение на зловреден код от втори етап.“
Wordfence сподели следните IP адреси като част от тези, които се опитват да експлоатират уязвимостите –
- 87.121.84[.]174
- 181.215.186[.]252
- 185.196.220[.]132
- 185.161.210[.]29
- 152.233.51[.]69
- 45.134.225[.]16
- 107.189.14[.]87
- 193.47.62[.]24
- 2409:40d2:204e:4be:2a1f:f9c9:a055:e00b
- 103.147.220[.]17
Сериозността на уязвимостите доведе и до преминаване в офлайн режим на редица уебсайтове на правителствени агенции, училища и болници в Азия, Европа и Северна Америка като превантивна мярка. Правителството на Обединеното кралство потвърди, че 32 дигитални услуги са недостъпни, а четири са частично недостъпни, което се дължи предимно на предпазните спирания, докато се прилагат обновления за сигурност и мерки за смекчаване. Националният център за киберсигурност (NCSC) е издал приблизително 50 000 предупреждения към фирми и други организации.
„Уязвимият код датира още от PHP 5.4, пуснат през 2012 г.“, съобщиха от Sysdig Threat Research Team. „Грешките се намират в самия енджин на PHP, а не в което и да е приложение. Поради тази причина всеки сайт на WordPress, Drupal или Joomla с напълно чист код на приложението все още е изложен на риск.“
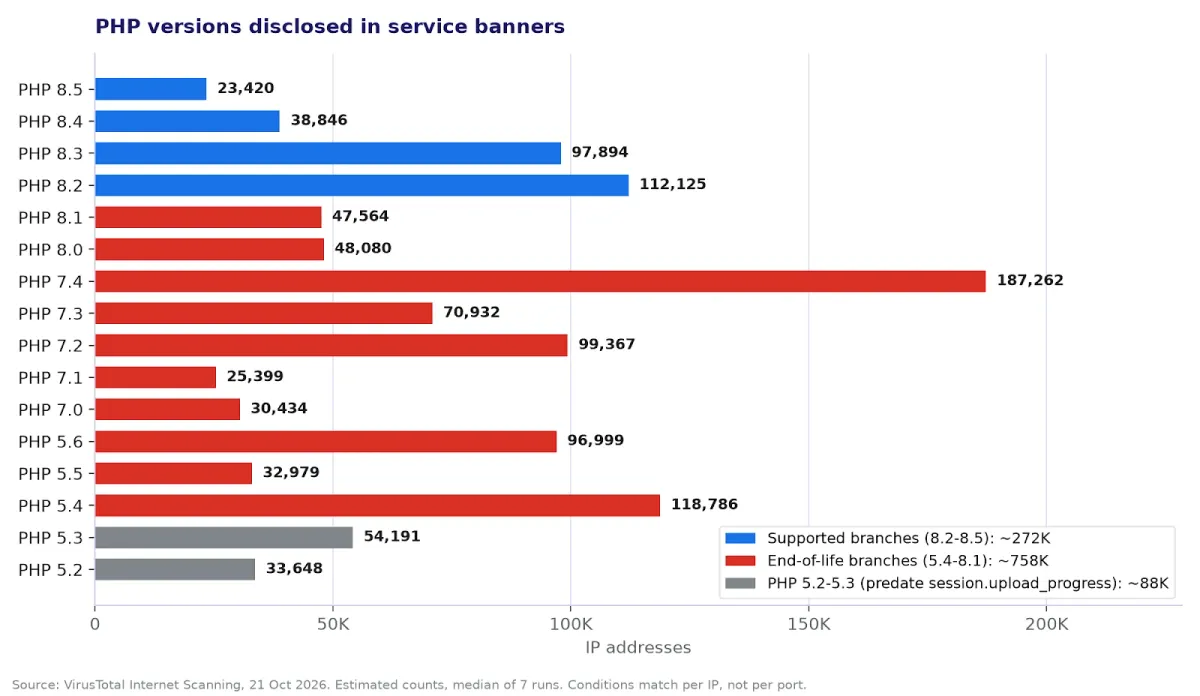
Тъй като корекции за сигурност липсват за по-старите версии на PHP, се очаква PHP2Shell да има дълготрайно отражение, подобно на Log4Shell. Според оценки на притежаваната от Google платформа VirusTotal около 272 000 хоста използват поддържана версия на PHP (8.2 до 8.5). Организациите, използващи PHP 7.4, 8.0 или 8.1, се съветват да преминат към поддържана версия или да използват бекпорт на дистрибуцията.
Платформата за управление на повърхността за атаки Censys съобщи, че в момента засича над 3,08 милиона хоста и 56,6 милиона уеб ресурса, работещи с PHP. От тях над 34,4 милиона PHP услуги все още се оценяват като уязвими към 23 октомври 2026 г.
„Много приложения с уеб сървъри и сходни системи вероятно ще останат уязвими, докато съответните им разработчици не отстранят уязвимостта в тези елементи“, споделиха от Dataminr. „Последиците от това са, че много организации вероятно ще останат уязвими до известна степен за далеч по-дълъг период в сравнение със случаите, в които корекциите за сигурност се инсталират директно върху притежаваните и управлявани от тях приложения.“