Две критични RCE уязвимости (CVE-2026-109618 и CVE-2026-109619), проследявани заедно под името PHP2Shell, вече се експлоатират успешно в реални условия.
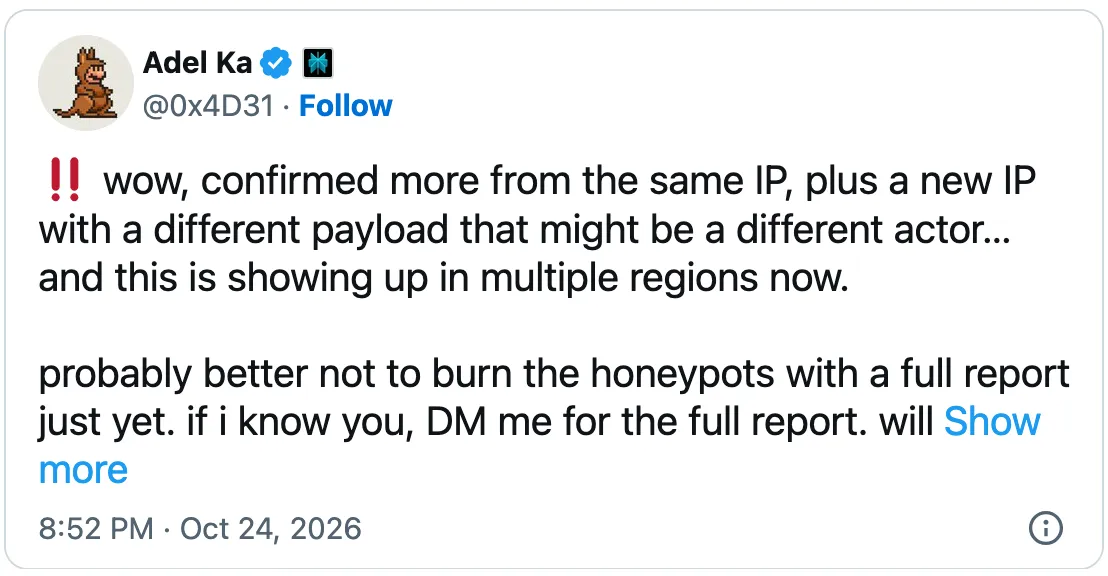
Злонамерената активност беше засечена от Адел Карими, ръководител на отдела за откриване и реагиране в Perplexity, чиито примамки (honeypots) са записали доказателства за потвърдено отдалечено изпълнение на код срещу Apache mod_php инсталация, работеща с PHP 8.4.26.
„Това вече е потвърдено RCE с използваемо разкриване на памет, а не просто срив, последван от подозрителен процес. Отговорът предостави декодиран дъмп на бисквитки от 800 KiB, а адресът на функция, извлечен от този дъмп с помощта на отместванията на публичния експлойт, се появява в последващия инжектиран код за изпълнение“, сподели Карими.
„Клиентът потвърди пълния отговор; след това shell командата се изпълни около 1,6 ms след последния прихванат байт от заявката за изпълнение.“
Констатациите на Карими бяха потвърдени и от изследователя по заплахите в Expel Маркъс Хътчинс, който проследява поредица от съобщения за предполагаема успешна експлоатация на PHP2Shell.
„Това е безспорно най-висококачественото потвърждение за експлоатация на php2shell в реални условия, което съм виждал досега. Задълбочен технически анализ на успешен опит за експлоатация срещу Apache mod_php инсталация, работеща с PHP 8.4.26“, заяви Хътчинс.
Екипът по сигурността на PHP отстрани уязвимостите PHP2Shell в сряда, 21 октомври, един ден след като призова администраторите да се подготвят да инсталират актуализациите за сигурност веднага щом станат налични.
Въпреки че подробности за уязвимостите в сигурността PHP2Shell (включително CVE идентификаторите и насоките за смекчаване на риска, предоставени на някои доставчици на критична инфраструктура) изтекоха онлайн и бяха публикувани някои концептуални експлойти (PoC), преди корекциите за сигурност да станат активни, екипът по сигурността на PHP заяви, че нито един от тях не е функциониращ.
Освен това множество компании за киберсигурност (включително Cloudflare, Hadrian, watchTowr, Previdian и Patchstack) откриха опити за експлоатация преди публичното оповестяване, но ги класифицираха като неуспешни.
Изследователи по сигурността от Amazon Threat Intelligence също забелязаха атакуващи, насочили се към уязвимостите PHP2Shell четири дни преди пускането на корекциите за сигурност. Въпреки това, до констатациите на Карими, злонамерената дейност беше „ограничена до сканиране, снемане на цифрови отпечатъци и използване на неработещи експлойти, без известни компрометирания“, според екипа за изследване на заплахи и киберинженерство (TRACE) на Dataminr.
В петък екипът по сигурността на PHP сподели и мерки за смекчаване на нова RCE уязвимост (проследявана като CVE-2026-115560), за която все още няма корекция за сигурност и която може да бъде експлоатирана само при системи с „необичайна комбинация от конфигурация и приложен код“.
Докато бъде пусната корекция за сигурност, разработчиците на PHP посъветваха администраторите да зададат session.upload_progress.enabled=0, за да блокират потенциални атаки — мярка, която вече беше препоръчана преди пускането на обновленията за сигурност за PHP2Shell.
PHP (Hypertext Preprocessor) е език за уеб разработка, използван от приблизително 70% от всички уебсайтове в интернет, с повече от 5,1 милиона PHP хоста, достъпни онлайн, и около 3,8 милиона с поне един отворен за атаки порт, според скорошни оценки на VirusTotal.
След като атакуващите разполагат с валидни идентификационни данни, само 37% от действията им биват блокирани
Общите показатели за превенция могат да скрият какво се случва след първоначалния достъп. След като атакуващите използват валидни идентификационни данни, превенцията спада рязко.
Докладът The Blue Report 2026 измерва защитите техника по техника чрез 338 милиона симулации, проведени в реални производствени среди на клиенти.