Престъпниците се възползват от съществуващи клиентски профили и познати брандове, за да крадат пари и лични данни, според доклада на TransUnion „Измамите в ерата на непрекъснатото доверие“ (Fraud in the Age of Continuous Trust). Осемдесет и един процента от предполагаемите дигитални измами в мрежата на компанията през първата половина на 2026 г. са извършени по време на вход в профили и финансови трансакции, подчертавайки рисковете, които съпътстват цялото взаимоотношение с клиента.
Потвърждаването на самоличността на дадено лице не гарантира, че всяко следващо взаимодействие може да се счита за надеждно. Измамниците могат да манипулират легитимни клиенти да оторизират злонамерени действия, докато фалшифицираните самоличности, преминали първоначалните проверки при регистрация, могат да се използват в множество услуги за получаване на кредити или улесняване на последващи измами.
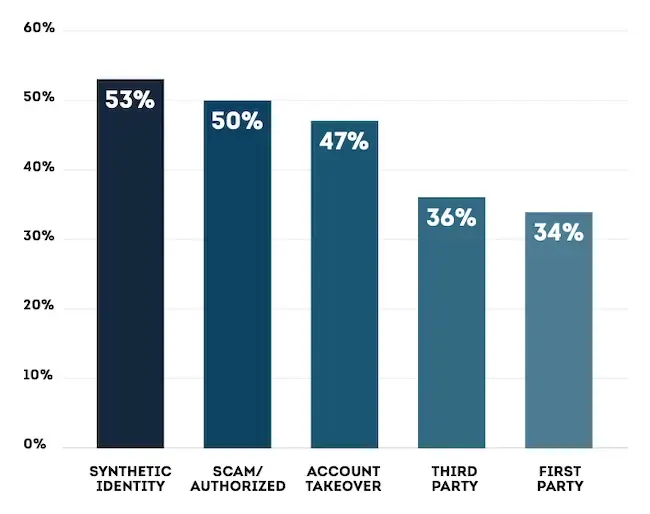
Процент на бизнес лидерите, според които техните организации са най-слабо подготвени за справяне със съответния тип измама (Източник: TransUnion)
Познато име на телефона
Измамите чрез представяне под чужда самоличност често започват със съобщение или обаждане, което изглежда изпратено от банка, застраховател или доставчик на здравни услуги. Киберпрестъпниците прикриват самоличността на изпращача и експлоатират репутацията на организацията, за да подтикнат към отговор.
Искането може да звучи като рутинна процедура за сигурност: потвърждаване на лични данни, споделяне на еднократен код за достъп или нулиране на идентификационни данни за профил. Следването на тези инструкции може да помогне на даден атакуващ да поеме контрол над профила. Измамниците могат също да се представят за легитимни служители, за да убедят клиентите да пренасочат плащания.
Този обмен може да се осъществи през комуникационни мрежи, намиращи се извън прекия контрол на бизнеса. Те могат да повлияят на поведението на клиента още преди проверките за измами да имат възможност да се задействат.
Измамите и оторизираните трансакции с цел измама са най-често посочваният водещ източник на бизнес загуби от измами — избрани от 29% от анкетираните лица, вземащи решения относно риска и измамите в големи организации, работещи с крайни клиенти на осем пазара. Подобни схеми могат да включват манипулиране на жертвата да оторизира измамни действия, включително паричен превод.
Фалшиви самоличности се разпространяват в различни услуги
Киберпрестъпниците използват изтекли лични данни и изкуствен интелект, за да създават убедителни синтетични самоличности и подправени документи. Пробивите в сигурността на данни осигуряват автентични детайли за самоличността, които помагат на тези творения да преминат верификацията.
Веднъж приета, синтетичната самоличност може да се използва в редица услуги. Една-единствена самоличност може да послужи за получаване на кредит тип „купи сега, плати по-късно“, откриване на план за мобилни услуги с лизинг на устройство, издаване на кредитна карта и регистрация на профил за онлайн залози.
Тази дейност поражда рискове, надхвърлящи първоначалното кандидатстване. Фалшифицирана самоличност, която успее да заобиколи контролите при въвеждане на клиенти, може да остане незабелязана, докато злонамерените субекти експлоатират профили и бизнес процеси.
Кредиторите в САЩ са имали приблизително 2,4 милиарда долара експозиция към риск от измами със синтетична самоличност в края на юни 2026 г. Автокредитирането заема най-голям дял с 1,5 милиарда долара. Тези оценки отразяват потенциалните загуби за кредиторите, а не вече понесени щети.
Изкуственият интелект намалява усилията зад една атака
Изкуственият интелект може да подпомага престъпните групи при генерирането на документи, съставянето на фишинг съобщения от името на институции, създаването на самоличности и таргетирането на жертви. Автоматизирането на тези задачи съкращава необходимите усилия за подготовка, повтаряне и адаптиране на дадена схема.
Една и съща операция може да черпи откраднати идентификационни данни, подправени записи и разпознаваемо брандиране, за да осъществи контакт с хора през различни платформи. Успешните атаки могат да извлекат средства, кредити, материални стоки или дигитални активи. След това престъпните мрежи могат да прехвърлят придобитите активи чрез синтетични или легитимни профили, банкови преводи и канали за препродажба.
Четиридесет и два процента от анкетираните бизнес лидери посочват, че нарастващият мащаб или сложност на измамите оказва значителен или сериозен натиск върху техните организации.
Възстановяването на достъп до профил и заявките за обслужване също са чести мишени. Атакуващите все по-често се стремят да компрометират вторичните процеси за удостоверяване, за да получат достъп до акаунти, докато компаниите затягат контролите при вход.
Регионални модели на измами
В Канада престъпниците използват откраднати идентификационни данни, фишинг и социално инженерство за достъп до съществуващи профили, като входовете съставляват най-големия дял от предполагаемите измами. В Европа 88% от предполагаемите дигитални измами, регистрирани в регионалната мрежа на компанията, са извършени след създаването на профила. Бизнес лидерите в Обединеното кралство най-често определят измамите и оторизираните измамни плащания като водещ източник на загуби, докато респондентите в Испания посочват измамите от първо и трето лице като основни категории.
В Латинска Америка разрастващата се мобилна търговия и незабавните плащания предоставят на киберпрестъпниците повече възможности да атакуват потребители, като телефонните измами са най-често съобщаваният подход сред таргетираните клиенти. Достъпът до профили доминира дейността, отчетена за африкански клиенти, съставлявайки 94,3% от предполагаемите дигитални измами.
В Азия мобилните услуги и незабавните плащания подпомагат схеми, включващи компрометиране на профили и манипулирани преводи. Бизнес лидерите във Филипините и Индия определят измамите и оторизираните измамни плащания като водещ източник на финансови щети.